


Опрос
|
реклама
Быстрый переход
В официальный Claude Code подсадили троян — под угрозой компьютеры вайб-кодеров на Windows, Linux и macOS
30.10.2026 [19:45],
Сергей Сурабекянц
Вчера системы компании Anthropic были скомпрометированы. В каталоге расширений Open VSX и маркетплейсе Cursor обнаружили вредоносную версию официального расширения Claude Code для VS Code. Подмена пакета позволяла злоумышленникам устанавливать SSH-бэкдор на компьютеры разработчиков под управлением macOS, Linux и Windows. Anthropic не уведомила своих клиентов об инциденте, а вредоносная версия расширения была удалена без оповещения пользователей. 
Источник изображений: Anthropic Исследователи безопасности из компании Phorion первыми обнаружили подозрительную активность на конечных устройствах: «Phorion выявила бэкдор в официальном расширении Claude Code для VS Code, который устанавливает постоянный SSH-бэкдор в системах macOS, Linux и Windows. […] Организациям следует незамедлительно проверить свои рабочие среды на наличие версии 2.1.313 расширения Claude Code для VS Code и, в случае её обнаружения, инициировать процедуру реагирования на инциденты». Речь в сообщении идёт о скомпрометированной версии 2.1.313. Она распространялась через Open VSX и попала в маркетплейс Cursor, но в официальном Microsoft Visual Studio Marketplace эта версия не появлялась. Несколько часов назад Anthropic заменила её на версию 2.1.314, а заразную версию удалила. В новой версии бэкдор, отсутствует, а также независимая проверка не выявила в нём следов вредоносного кода. Однако, обновление не удаляет SSH-бэкдор из уже заражённых систем и не устраняет последствия предшествовавшей активности.  Представители Cursor подтвердили факт инцидента: «Сегодня мы выявили инцидент безопасности, связанный с конкретным расширением в маркетплейсе Cursor VS Code — Anthropic.claude-code версии 2.1.313. Эта вредоносная версия расширения не была разработана компанией Anthropic. Пострадало не более 5000 пользователей; мы свяжемся с ними напрямую». Согласно информации от Cursor, обнаруженное вредоносное расширение:
Предпринятые компанией меры:
 Хотя в блоге Cursor утверждается, что «эта вредоносная версия расширения не была разработана компанией Anthropic», по факту она была загружена через верифицированный аккаунт Anthropic. Разумеется, сама Anthropic бэкдор не создавала — произошёл инцидент безопасности, приведший к атаке на цепочку поставок (supply chain attack). Недавно Anthropic, которая традиционно делает громкие заявления о безопасности моделей ИИ, предоставила использующим сервис Claude Code разработчикам возможность отключать защитные механизмы. В сборке Claude Code v2.1.311 появилась поддержка переменной окружения, позволяющей ИИ-агенту выполнять команду по удалению файлов без запроса подтверждения. Колонку Creative превратили в инструмент для взлома ПК — компания уязвимость отрицает и исправлять не будет
03.06.2026 [18:51],
Сергей Сурабекянц
Исследователь безопасности Расмус Мурац (Rasmus Moorats) обнаружил две опасные уязвимости в компьютерной колонке Creative Sound Blaster Katana V2X, позволяющие удалённо загружать пользовательскую прошивку через Bluetooth, а затем использовать её в качестве клавиатуры для ввода любых команд в ПК. Компания Creative отказалась признать эту проблему и выпускать исправление не планирует. 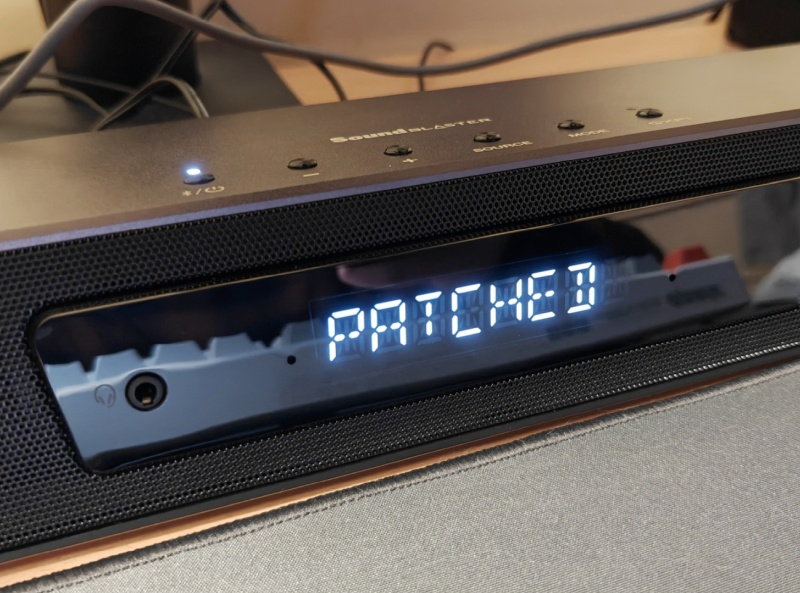
Источник изображений: Rasmus Moorats Исследование описывает две критические уязвимости. Во-первых, интерфейс Bluetooth Low Energy колонки раскрывает весь протокол команд любому ближайшему устройству без аутентификации — команды, требующие подтверждения по USB, проходят совершенно беспрепятственно и без проверки по BLE. Во-вторых, колонка принимает обновления прошивки без криптографической подписи. Защита осуществляется только с помощью контрольной суммы SHA-256, которую легко модифицировать. В совокупности перечисленные уязвимости позволяют злоумышленнику незаметно загрузить в устройство собственную прошивку по беспроводной сети, без сопряжения или какого-либо вмешательства в устройство. Затем эта прошивка использует тот факт, что Katana V2X является доверенным USB-периферийным устройством на хост-компьютере. Она добавляет признак клавиатуры к существующему дескриптору HID и внедряет произвольные нажатия клавиш после перезагрузки. В демонстрационном примере взломанная версия отображается в терминале. 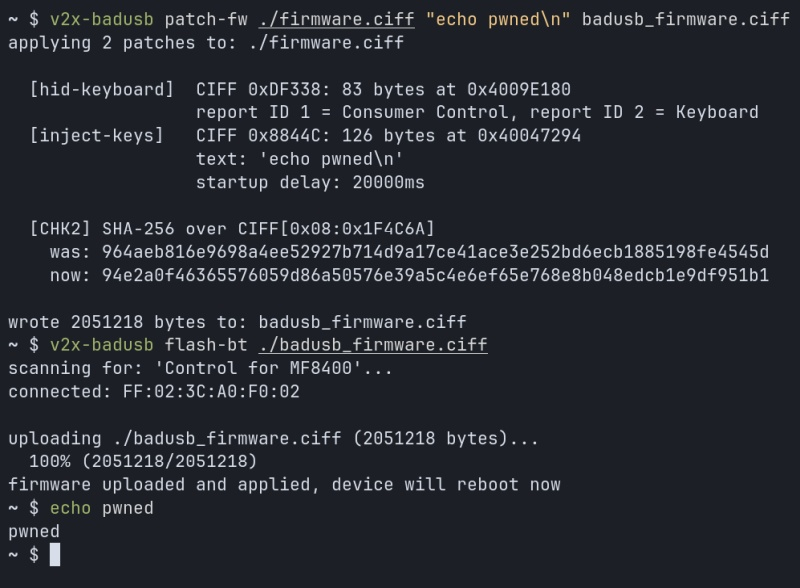 Bluetooth-модуль динамика не имеет выключателя и остаётся активным даже в спящем режиме, что постоянно оставляет устройство доступным для атаки. Компания Creative была уведомлена об этой уязвимости, но признавать и исправлять проблему отказалась. По словам Мураца, последняя официальная прошивка по-прежнему уязвима. Исследователь опубликовал эксплойт для Creative Sound Blaster Katana V2X, который не требует физического доступа или сопряжения. Он превращает компьютерную звуковую панель в скрытый инжектор нажатий клавиш, и все это на расстоянии до 15 метров. На странице исследователя доступен сторонний инструмент защиты, v2x-patcher, который блокирует CTP-over-Bluetooth на уровне прошивки. Такой способ исправления уязвимости, вероятно, приведёт к отказу мобильного приложения Creative. Microsoft заменит приложение «Удалённый рабочий стол» на Windows App
01.04.2026 [08:28],
Владимир Фетисов
Microsoft завершила поддержку приложения «Удалённый рабочий стол», в том числе для коммерческих клиентов. Беспокоиться о потери возможности подключения к удалённым рабочим столам не нужно, поскольку на смену старому продукту придёт новое приложение Windows App. 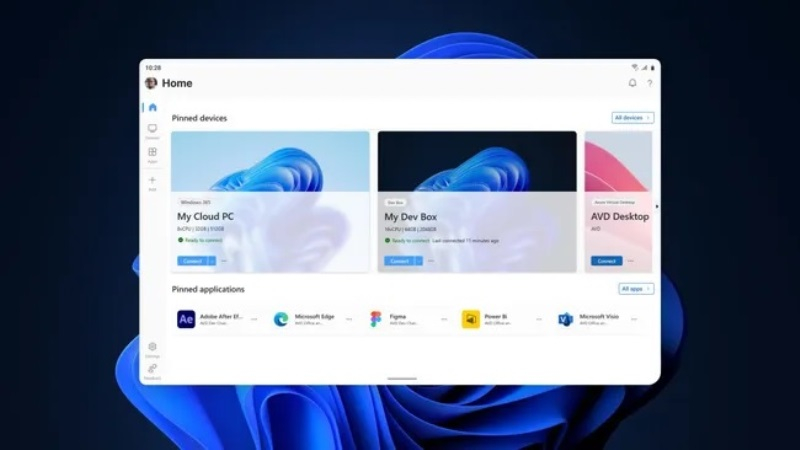
Источник изображения: windowscentral.com За последний год приложение Windows App получило немало заметных нововведений и улучшений, направленных на повышение стабильности соединения. Актуальные версии Windows App стали более устойчивыми, что позволяет избежать частых разрывов сессий. Добавлен инструмент диагностики работоспособности, поддержка разделённого экрана в веб-версии, а также функция передачи файлов через буфер обмена. Поддерживается автоматическое определение разрешения внешнего монитора. В версии для Windows появилась опция автоматического завершения сеанса. Реализована поддержка URI-ссылок для быстрого возобновления подключения. Ряд изменений внесены в работу систем обеспечения безопасности. Ознакомиться с полным списком улучшений можно в блоге разработчиков. Windows App представляет собой единое приложение, которое позволяет пользователям операционной системы Microsoft осуществлять удалённое подключение разными способами. Приложение подходит для подключения к облачному ПК на платформе Windows 365, подключению к удалённому физическому ПК или рабочему столу Azure Virtual Desktop. Хотя само название Windows App может сбивать с толку, приложение имеет оптимизированный и унифицированный интерфейс для удобного взаимодействия. Напомним, поддержка приложения «Удалённый рабочий стол» завершилась 27 марта. Для пользователей облачных сервисов Azure Government и Azure 21Vianet поддержка продлена до 28 сентября. Несмотря на это, Microsoft рекомендует пользователям начать планировать миграцию на Windows App уже сейчас. Хакеры могут захватить тысячи серверов — в популярном контроллере для удалённого управления найдена критическая уязвимость
27.06.2025 [15:05],
Сергей Сурабекянц
Обнаружена уязвимость, которая может дать злоумышленникам полный контроль над тысячами серверов, многие из которых выполняют критически важные задачи. Уязвимость CVE-2024-54085 обнаружена в популярном контроллере AMI MegaRAC, который позволяет удалённо получать доступ к большим паркам серверных машин. Уязвимости присвоен рейтинг опасности 10 из возможных 10. 
Источник изображения: unsplash.com AMI MegaRAC — это микроконтроллер на основе архитектуры BMC (baseboard management controller — «контроллер управления основной платой»). Администраторы используют BMC для удалённой переустановки операционных систем, установки или настройки приложений и внесения изменений в конфигурацию. Успешный взлом одного BMC может быть использован для перехода во внутренние сети и взлома всех остальных BMC. Уязвимость CVE-2024-54085 позволяет злоумышленнику обходить аутентификацию, выполняя простой веб-запрос к уязвимому устройству BMC по HTTP. Уязвимость была обнаружена в марте компанией компьютерной безопасности Eclypsium. Раскрытие информации об уязвимости включало код эксплойта, позволяющий хакеру удалённо создать учётную запись администратора без прохождения аутентификации. На момент раскрытия сообщений об активной эксплуатации уязвимости не поступало. Исследователи Eclypsium предоставили список основных угроз:
По данным Eclypsium, линейка уязвимых устройств AMI MegaRAC использует интерфейс, известный как Redfish. Среди производителей серверов, оказавшихся под угрозой — AMD, Ampere Computing, ASRock, ARM, Fujitsu, Gigabyte, Huawei, Nvidia, Supermicro и Qualcomm. Некоторые из этих поставщиков уже выпустили исправления для своих устройств. Учитывая возможный ущерб от эксплуатации злоумышленниками уязвимости CVE-2024-54085, администраторам следует проверить все BMC в своих парках, а в случае сомнений — проконсультироваться с производителем оборудования. Microsoft прекратит поддержку Remote Desktop в пользу нового приложения Windows
11.03.2025 [17:56],
Павел Котов
Компания Microsoft уже 27 мая прекратит поддержку приложения Remote Desktop для Windows. Для подключения к компьютерам Windows 365, Azure Virtual Desktop и Microsoft Dev Box придётся переходить на приложение Windows. 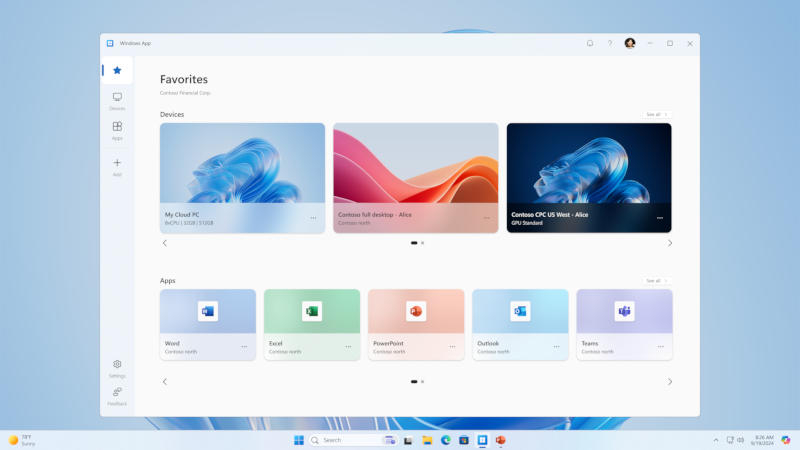
Источник изображения: Microsoft Вышедшее в сентябре приложение Windows предусматривает поддержку нескольких мониторов, динамическое разрешение экрана, а также простой доступ к облачным ПК и виртуальным рабочим столам. «После 27 мая 2025 года подключения к Windows 365, Azure Virtual Desktop и Microsoft Dev Box через приложение Remote Desktop из Microsoft Store будут заблокированы», — предупредили в Microsoft. Приложение Remote Desktop, поддержка которого прекращается, не следует путать с Microsoft Remote Desktop Connection, которое поставляется с Windows более 20 лет, — после 27 мая оно продолжит работать в Windows 11. Его по-прежнему можно использовать для подключения к компьютерам, пока в приложении Windows не появится поддержка Remote Desktop Protocol (RDP). Это, вероятно, значит, что в приложении Windows можно будет использовать личные учётные записи — пока же оно работает только с рабочими или учётными записями из учебных заведений. Это подтверждается и ранее сделанными Microsoft заявлениями, что компания намеревается полностью перенести Windows в облако. Tesla признала, что её роботами и беспилотными такси будут удалённо управлять люди
29.11.2024 [14:53],
Алексей Разин
В начале этой недели многие профильные ресурсы обратили внимание на объявление о вакансии на сайте Tesla, которое призывало в ряды сотрудников компании инженеров с опытом разработки ПО в среде C++ и подразумевало полную занятость. Как выяснилось, компания создаёт инфраструктуру для удалённого управления своими электромобилями и роботами, поэтому ей нужны разработчики соответствующего программного обеспечения. 
Источник изображения: Tesla Конкретные вакансии открыты в калифорнийском представительстве Tesla в Пало-Альто, которое специализируется на разработках новых технологий. Судя по тексту вакансии, в составе Tesla формируется команда по удалённому управлению машинами и роботами. Несмотря на активное развитие систем искусственного интеллекта, как подчёркивает Tesla, компания нуждается в средствах удалённого управления для электромобилей и роботов, поскольку они работают автономно в сложных условиях. Tesla пришлось признаться, что демонстрируемые ею на осенней презентации беспилотного такси Cybercab роботы в большинстве случаев управлялись удалёнными операторами. Соответственно, наличие такой возможности не исключается и для беспилотных такси. Конкурирующие Waymo и Cruise соответствующие механизмы вмешательства в управление транспортным средством для критических ситуаций тоже предусматривают. Судя по описанию вакансии, члены команды удалённого управления смогут погружаться в окружающую среду каждой автономной машины Tesla или робота посредством технологии виртуальной реальности и соответствующей гарнитуры современного уровня. Программный интерфейс будет базироваться на игровом движке Unreal, поэтому Tesla приветствует наличие у соискателей соответствующего опыта. Компания подчёркивает, что собирается создавать программные средства для мониторинга за своими автономными такси и роботами, в которых бы создавались сигналы о нештатных ситуациях, требующих вмешательства удалённого оператора. Претенденты могут рассчитывать на оплату труда в размере от $120 000 до $318 000 в год, не считая различных премий и бонусов. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









