


Опрос
|
реклама
Быстрый переход
США закрыли сервис заказа DDoS-атак NightmareStresser
17.09.2026 [17:07],
Павел Котов
ФБР США закрыло сайт NightmareStresser, который использовался для организации сотен тысяч DDoS-атак, в результате которых из строя выводились различные интернет-ресурсы. Как минимум с 2020 года на сайте продавался доступ пользователям, желающим запустить DDoS-атаки, но во вторник Минюст США объявил, что ФБР на основании судебных ордеров изъял принадлежащие сервису домены. 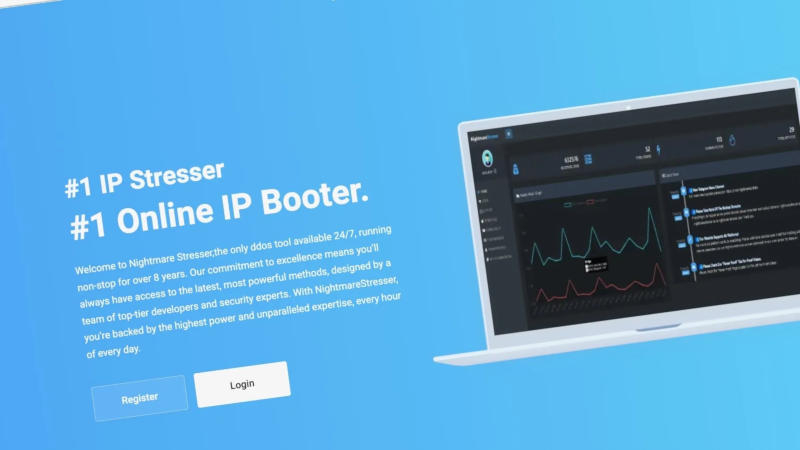
Источник изображения: Internet Archive «Согласно материалам, на основании которых был выдан ордер на изъятие, ставший целью данной операции сервис NightmareStresser использовался для осуществления или попыток проведения сотен тысяч DDoS-атак против жертв по всему миру, начиная с 2022 года», — заявили в ведомстве. По основному домену сайта теперь отдаётся страница с уведомлением ФБР об изъятии ресурса; в 2022 году был изъят другой связанный с сервисом домен, а также предъявлены обвинения шести лицам, подозреваемым в организации десятков сервисов, предлагающих услуги DDoS-атак. По данным компании Searchlight Cyber, на 2023 год у NightmareStresser было более 566 000 зарегистрированных пользователей. По цене от $25 до $19 999 любой мог запустить DDoS-атаку — цена определялась методом и мощностью. «За проектом стоят самые опытные специалисты в сфере DDoS; это самая долгоживущая, мощная и авторитетная платформа в своём роде. На протяжении более чем восьми лет работы NightmareStresser не уходил в офлайн ни разу», — говорилось на сайте. Он позиционировал себя как сервис для стресс-тестирования, но в действительности, по версии ФБР, использовался «для осуществления атак на жертв в округе Аляска и на всей территории США». Существует, однако, вероятность, что NightmareStresser возродится по новому адресу. Агент ФБР украл у россиян криптовалюту почти на $1 млн, а потом его замучила совесть
04.08.2026 [16:05],
Павел Котов
Федеральные власти США предъявили два обвинения «разочаровавшемуся» в действиях собственного ведомства агенту ФБР — он, по версии следствия, украл у россиян криптовалюту на сумму почти $1 млн. Средства он перевёл на свой личный криптовалютный кошелёк. 
Источник изображения: David Trinks / unsplash.com Теперь уже бывшему агенту ФБР Патрику Ярочу (Patrick Yaroch) предъявили обвинения в продаже и перевозке краденных товаров между штатами — он сам признался сотруднику минюста США в своём разочаровании тем, что ФБР «не хочет или не может предпринимать действия против криптовалютных счетов недружественной страны». Яроч якобы расстроился, что не смог сделать большего, чтобы пресечь использование криптовалюты недружественной страной — под этой страной, по сообщению двух источников NBC News, подразумевается Россия. Сотрудник ФБР, по его собственному признанию, зашёл в системы своего ведомства и нашёл ключи, необходимые для перевода средств из чужих кошельков на его собственный. Он совершил около десятка переводов на сумму $925 426,07. Затем ему стало стыдно за содеянное, это начало «пожирать его изнутри», и возникло желание выговориться. Яроч заполнил онлайн-форму чистосердечного признания на сайте ФБР, явился с повинной в штаб-квартиру ФБР и заявил коллегам, что совершил ошибку. При дальнейшей даче показаний он настаивал, что «никогда не сотрудничал ни с кем, связанным со враждебными счетами, в том числе с иностранными организациями». Когда ФБР проводило в его доме обыск, Яроч передал властям все учётные данные, в том числе для доступа к криптовалютным кошелькам. «С тех пор этот человек был уволен из Бюро. Мы предъявляем к нашим сотрудникам самые высокие этические стандарты, и такое поведение в ФБР недопустимо. Мы проводим тщательное расследование, и поскольку дело ещё не закрыто, дальнейших комментариев давать не будем», — заявил представитель ведомства. ФБР и Google обезвредили ботнет, в котором работали 2 миллиона смарт-телевизоров
08.07.2026 [16:13],
Павел Котов
В результате операции, возглавляемой ФБР и экспертами в области кибербезопасности Google, был нейтрализован ботнет NetNut, который использовался в качестве коммерческого прокси-сервиса. В сети работали более 2 млн устройств по всему миру, перенаправляя интернет-трафик через домашние подключения. 
Источник изображения: Glenn Carstens-Peters / unsplash.com Основу ботнета составил комплект разработки вредоносного ПО, встроенный в недорогие устройства на базе Android, включая смарт-телевизоры, стриминговые приставки и неофициальные клиентские приложения, в том числе SmartTube. После подключения эти устройства начинали действовать как точки входа прокси-серверов, не информируя пользователей об этом. Злоумышленники направляли трафик через домашние IP-адреса, что затрудняло обнаружение или блокировку вредоносной деятельности системами безопасности. Только за одну неделю в июне 2026 года не менее 316 различных группировок использовали сеть NetNut для подбора паролей, кражи учётных данных, реализации мошеннических схем с рекламой и сбора конфиденциальных данных. Механизм работы отличал NetNut от обычных подпольных ботнетов — эксперты связали его с израильской компанией Alarum Technologies, акции которой торгуются на Nasdaq. Ранее Alarum описывала свою платформу как сервис добровольного совместного использования широкополосного доступа, но, как показали независимые технические обзоры, пользователей надлежащим образом не информировали о том, что их устройства будут работать в прокси-сети, и согласия у них тоже не спрашивали. Когда связанные с NetNut домены были изъяты, в Alarum пообещали «в полной мере сотрудничать с правоохранительными органами». NetNut работала по модели реселлера, которая позволяла другим компаниям переименовывать сеть и продавать доступ к той же инфраструктуре. По версии Google, многие популярные бренды прокси строились на сети NetNut. Власти изъяли несколько сотен связанных с сервисом доменов, а Google заблокировала связанные с управляющими серверами учётные записи и обновила защиту Play Protect, чтобы пометить связанные с незаконной схемой приложения — те, что содержали скомпрометированный SDK, были отключены. ФБР не стала отключать все домены одновременно — некоторые продолжали работать какое-то время после начала операции. Эксперты указали, что после вывода управляющей ботнетом инфраструктуры присутствие некоторых сайтов в сети уже ни на что не влияло. Выяснилось, что Microsoft может отслеживать все устройства с Windows — уникальный идентификатор помог ФБР вычислить хакера
07.07.2026 [09:14],
Павел Котов
При помощи созданного Microsoft идентификатора GDID следователи ФБР смогли связать подростка со взломом, который приписывается хакерской группировке Scattered Spider. Инцидент вызвал серьёзные опасения по поводу конфиденциальности и возможностей слежки при помощи Windows. 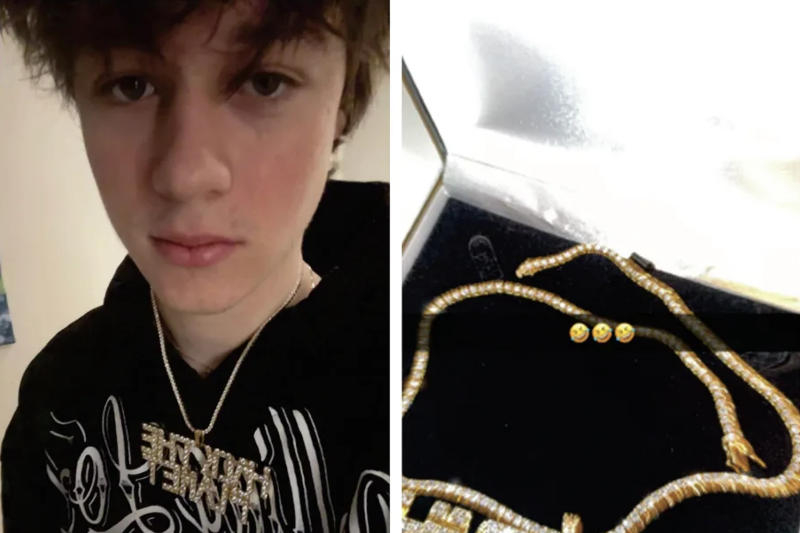
Питер Стоукс. Источник изображения: justice.gov На минувшей неделе США объявили об экстрадиции 19-летнего Питера Стоукса (Peter Stokes) из Европы — он обвиняется в членстве в группировке киберпреступников Scattered Spider. Случай выделяется тем, что с преступлениями его помогла связать Microsoft. В мае 2025 года Стоукс, по версии следствия, используя VPN, взломал ресурс ювелирного магазина. Чтобы отследить его, в ФБР использовали разработанный Microsoft идентификатор устройства Global Device ID (GDID) — он остаётся уникальным и постоянным с каждой установкой Windows на физическое или виртуальное устройство. Существование глобального идентификатора — стандартная практика, позволяющая разработчику распознавать и различать клиентов. Важно, что Microsoft может связывать GDID со сторонними службами и временны́ми метками, то есть отслеживать онлайн-активность ПК с Windows без, например, сторонних файлов cookie в браузере. Для обхода сетевой защиты на ресурсе ювелирного магазина использовалась служба туннелирования ngrok, и у Microsoft оказались записи, свидетельствующие, что компьютер Стоукса получил доступ к странице создания учётной записи на сервисе. Идентификатор устройства кратко упоминается на одной из страниц поддержки Microsoft, но компания никогда публично не комментировала наличие этого средства. Пользователь, гласят материалы следствия, может сбросить GDID самостоятельно, хотя это и непросто. Он сохраняется после обновления Windows, но меняется после переустановки. То есть у одного пользователя может быть несколько GDID, но Microsoft, вероятно, не составит труда связать несколько таких идентификаторов, зная, например, логин учётной записи или IP-адрес пользователя. Общественность, узнав об инциденте, задалась несколькими вопросами. Например, как обнаружить и удалить GDID? И есть ли нечто подобное в экосистеме Apple, которая теоретически может создавать идентификаторы на уровне не программной, а аппаратной части? Есть мнение, что для сохранения анонимности теперь приходится пользоваться бесплатными ОС Linux или FreeBSD, а также туннелировать трафик через прокси, VPN или Tor. ФБР построило «Киберполигон» — город для изучения и моделирования кибератак
16.06.2026 [15:42],
Павел Котов
ФБР США построило в американском штате Алабама имитацию города, в которой изучаются механизмы действия кибератак в реальном мире — от отдельных домов и автомобилей до объектов критической инфраструктуры — больниц и систем электроснабжения. 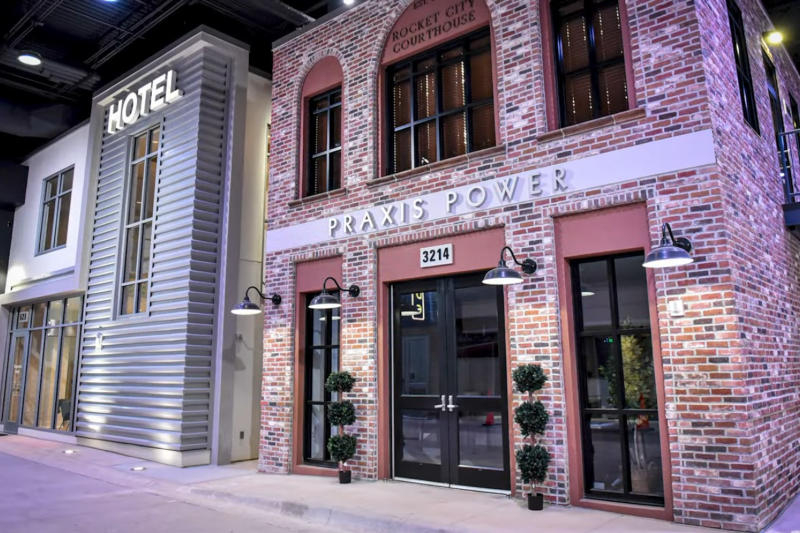
Источник изображения: youtube.com/@fbi Объект получил название «Киберполигон» (Cyber Range), и его площадь составляет 2000 м². Здесь есть объекты, характерные для небольшого городка: автозаправочная станция, больница, магазин и несколько домов с полной меблировкой. Почти все объекты подключены к сети, и это не набор изолированных сред, а единая интегрированная экосистема. Она показывает, как кибератаки разворачиваются в реальном мире, потому что они редко ограничиваются одной системой, распространяясь по сетям и используя слабые места в самых неожиданных точках. Взломанное домашнее устройство может оказаться точкой входа для гораздо более масштабного взлома. Внутри объекта развёртываются кибератаки на каждый компонент — от домашних сетей до корпоративных систем; проводятся симуляции с использованием автомобильных информационно-развлекательных систем, инфраструктуры больниц и корпоративных систем безопасности. В состав комплекса входит небольшой центр обработки данных на 200 серверов — на них проводятся симуляции, размещается вредоносное ПО, отслеживаются эволюции кибератак с течением времени. Исследователи изучают, как быстро распространяется угроза, и какие уязвимости она использует на пути. Важнейшим аспектом является полная изоляция: ни одна из систем не имеет выхода во внешний мир. Это позволяет экспертам проводить особенно агрессивные и экспериментальные сценарии, не рискуя, что какой-то из компонентов выйдет за пределы окружения. Сценарии выходят за рамки стандартных учений по кибербезопасности. К примеру, исследователи могут изучить, как атака нарушает работу больничной сети, или как внедрённый в одну систему вредонос может повлиять на энергосеть. В некоторых случаях фокус смещается на криминалистику и на понимание того, что произошло после атаки, и как отследить её источник. ФБР устранило китайский фишинговый сервис Outsider, генерировавший мошеннические сайты с помощью ИИ
16.06.2026 [13:37],
Владимир Мироненко
ФБР, Google и Lumen Technologies объявили о ликвидации китайского фишингового сервиса компании Outsider Enterprise, обучавшего пользователей за $88 в неделю или $200 в месяц создавать мошеннические сайты с помощью ИИ. По данным ФБР, в результате деятельности этой платформы с июля 2023 года были похищены данные примерно 3,87 млн банковских карт, а нанесённый ущерб составил $1,9 млрд. 
Источник изображения: Kevin Ku/unsplash.com Сервис Outsider предлагал через Telegram-бота набор из более чем 290 готовых шаблонов, позволяющих за считанные минуты создавать поддельные страницы банков, операторов мобильной связи, государственных учреждений, департаментов транспортных средств, Почтовой службы США и систем оплаты дорожных сборов, таких как E-ZPass в Нью-Йорке, сообщила Google в иске, поданном в суд Южного округа Нью-Йорка. Согласно иску Google, Outsider распространял пошаговые инструкции, включая обучающее видео, показывающее клиентам, как заставить Gemini писать HTML-код для фишинговой страницы. Подсказки были замаскированы под запросы на создание безобидной «страницы активации подарка» с использованием встроенных CSS-стилей и без JavaScript — формулировки, которые должны были восприниматься как обычная помощь в программировании и тем самым позволять обходить фильтры безопасности модели. В ходе операции под названием «Призрачный крюк», являющейся частью более масштабной операции ФБР «Риптайд», были изъяты основные административные домены группы, витрина магазина на платформе Shopify и около $100 тыс. в USDT с платёжных кошельков Outsider. Тысячи фишинговых доменов, зарегистрированных через американских провайдеров, теперь перенаправляют пользователей на целевую страницу ФБР, которая использовала Telegram-бота группы для сбора данных о её клиентах. ФБР удалённо сбросило настройки на домашних роутерах в США, чтобы доказать их взлом
13.05.2026 [13:27],
Павел Котов
ФБР и АНБ заявили, что хакерская группировка APT28, известная также как Fancy Bear, минимум с 2024 года систематически осуществляет массовый взлом домашних и офисных маршрутизаторов в США. 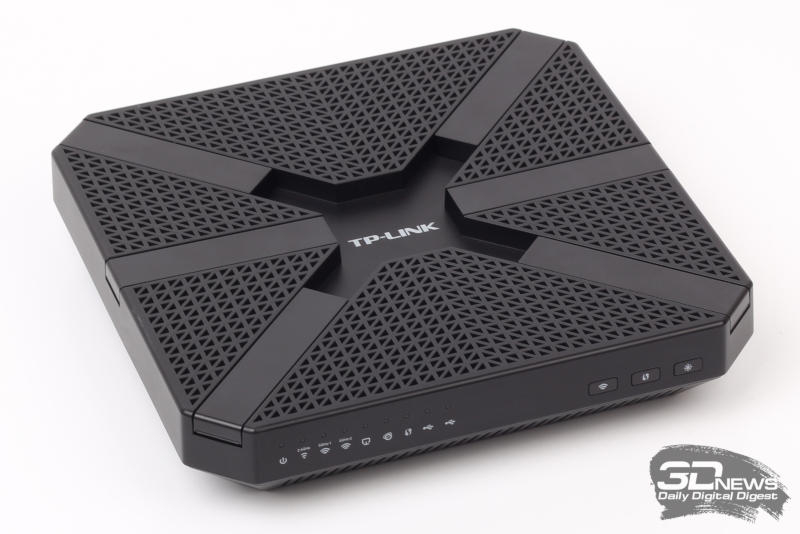 Оба ведомства получили разрешение суда на удалённый сброс настроек у нескольких тысяч взломанных устройств в США — владельцам оборудования, которое подверглось этому воздействию, рекомендуется оперативно его заменить. Представители ФБР и АНБ 7 апреля заявили, что группировка APT28 как минимум с 2024 года систематически осуществляет взлом домашних и офисных роутеров. Доступ к ним используется для перехвата учётных данных, токенов аутентификации и конфиденциальной связи. Чтобы подтвердить факт наличия проблемы, правоохранительные органы предприняли необычный шаг и удалённо сбросили настройки нескольких тысяч устройств в США. Они также предупредили, что без действий со стороны владельцев этого оборудования решить проблему не получится: все модели маршрутизаторов перестали получать обновления безопасности, и их следует заменить. Ведомства привели список этих устройств — все они носят марку TP-Link. Владельцам роутеров рекомендовали выбрать в настройках автоматическое получение обновлений и изменить установленные по умолчанию имя пользователя и пароль для входа в систему. Если удалённый доступ к маршрутизатору не требуется, рекомендуется его отключить. Наконец, тем, кто работает по удалёнке, в ФБР посоветовали пользоваться VPN при пересылке конфиденциальных данных. Пентагон рассекретил первую партию файлов об НЛО — впечатлить скептиков не удалось
08.05.2026 [19:49],
Дмитрий Федоров
Пентагон по поручению президента Дональда Трампа (Donald Trump) начал рассекречивание материалов о неопознанных аномальных явлениях (НАЯ), или НЛО. В первую партию вошли фотографии, видеозаписи и документы из Пентагона, министерства энергетики (DOE), NASA, Управления директора национальной разведки (ODNI), Белого дома и ФБР. Опрошенные изданием Scientific American эксперты считают, что в материалах нет ничего неожиданного и они скорее подогреют домыслы, чем закроют тему. 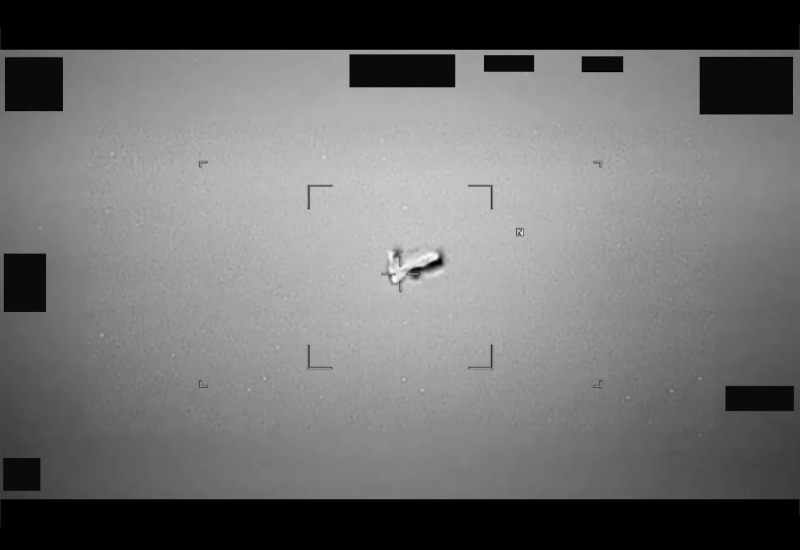
Источник изображения: DoW, INDOPACOM Министерство войны США (DoW) преподносит публикацию как шаг к прозрачности. Однако физик и бывший директор Управления по анализу аномалий во всех средах (AARO) Шон Кирпатрик (Sean Kirkpatrick) заявил обратное: «В самом этом рассекречивании нет ничего неожиданного, и без анализа и контекста оно лишь будет подпитывать новые спекуляции, конспирологию и кабинетную псевдонауку — особенно со стороны труппы политического балагана». 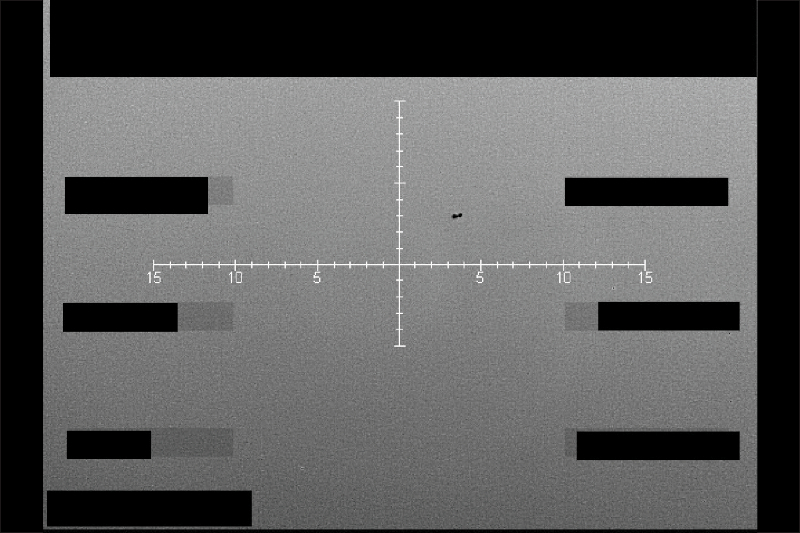
Тепловизионный стоп-кадр (инверсная палитра Black Hot — горячее тёмным, холодное светлым) с зафиксированным одним или несколькими неопознанными объектами в небе над западной частью США, сентябрь 2025 года. Источник изображения: DoW, FBI Поводом стало февральское распоряжение Трампа Пентагону и другим федеральным ведомствам найти и опубликовать материалы об «инопланетной и внеземной жизни, неопознанных воздушных явлениях и неопознанных летающих объектах». В 2021 году Пентагон уже публиковал отчёт о расследовании НЛО и не нашёл доказательств их связи с инопланетянами или внеземной деятельностью. NASA ведёт собственные исследования НЛО десятилетиями и в 2023 году в независимом научном отчёте также не нашло никаких следов внеземного происхождения наблюдений. 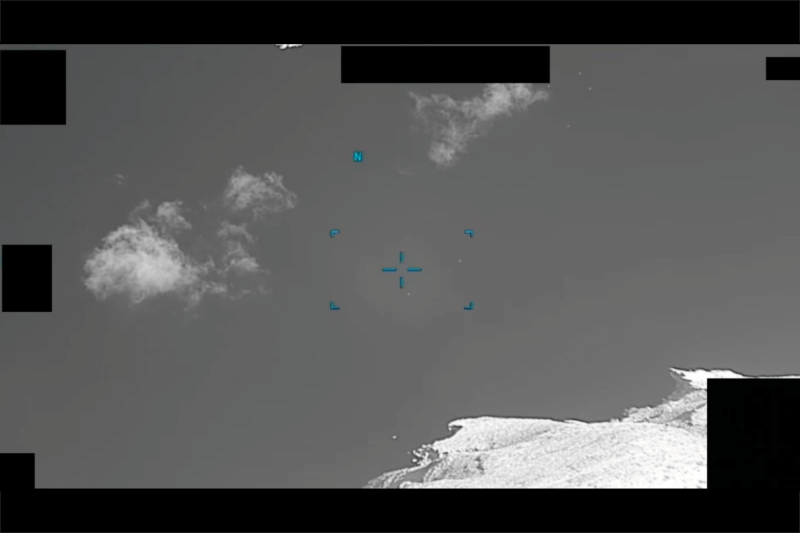
Архивный кадр из нерасследованного рапорта оператора ВС США о НЛО, зафиксированном в районе Греции в октябре 2023 года. По донесению, объект двигался горизонтально низко над поверхностью моря в направлении береговой линии. Источник изображения: DoW Часть фотографий повторяет ранее обнародованные кадры с борта американских военных самолётов, на которых видны размытые точки. На других снимках, сделанных астронавтами миссии «Аполлон», над поверхностью Луны заметны неопознанные пятна. В подборку вошли и записи бесед с астронавтами той эпохи, в том числе с Баззом Олдрином (Buzz Aldrin): в одной из них астронавт рассказывает о наблюдении объекта, который мог быть фрагментом ракеты-носителя Saturn V — той самой, что выводила экспедиции «Аполлона» в космос. 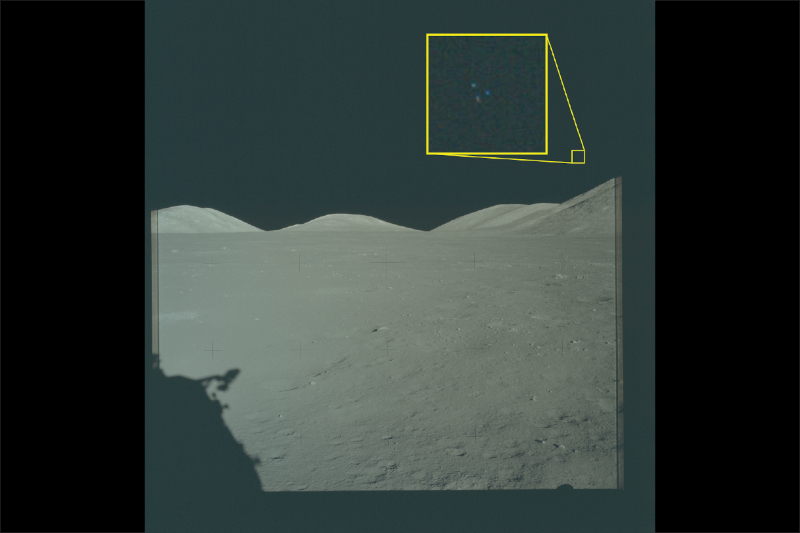
Архивный кадр с миссии «Аполлон-17» к Луне. В жёлтой рамке — увеличенный фрагмент исходного снимка, на котором над лунной поверхностью видны три светящиеся точки. Источник изображения: DoW, NASA Министр войны Пит Хегсет (Pete Hegseth) в опубликованном в пятницу сообщении в социальных сетях заявил, что эти материалы, скрытые за грифами секретности, давно подпитывали обоснованные домыслы и что американцам пора увидеть всё своими глазами. Публикацию рассекреченных документов он назвал доказательством искренней приверженности администрации Трампа беспрецедентной прозрачности. Независимый исследователь и НЛО-скептик Мик Уэст (Mick West) отметил, что в рассекреченной подборке есть новые видеозаписи и рапорты пилотов, но ничего по-настоящему интересного в них пока не видно. Apple исправила уязвимость iOS 26, позволившую ФБР читать удалённые сообщения
23.04.2026 [05:09],
Дмитрий Федоров
Apple выпустила внеплановые обновления iOS 26.4.2 и iOS 18.7.8 для iPhone и iPad, устранив уязвимость CVE-2026-28950 в службе уведомлений: удалённые уведомления неожиданно оставались в памяти устройства. Обновления вышли 22 апреля вне штатного цикла — вскоре после публикации о том, что ФБР извлекло переписку мессенджера Signal с iPhone подозреваемой именно через хранилище уведомлений Apple. 
Источник изображения: Yingchih / unsplash.com Уязвимость затрагивала службу уведомлений iOS и iPadOS. Компания устранила проблему с помощью улучшенного механизма скрытия данных, однако не раскрыла ни технических подробностей о том, как долго данные уведомлений хранились, ни того, как их можно было восстановить. Экстренное обновление вышло после того, как ФБР восстановило копии входящих сообщений Signal со смартфона подозреваемой Линетт Шарп (Lynette Sharp), хотя само приложение было удалено с устройства. Согласно записям судебного процесса, опубликованным сторонниками обвиняемой, переписка поступила не из зашифрованного хранилища Signal, а из системы уведомлений iPhone. «Сообщения были восстановлены с телефона Шарп через внутреннее хранилище уведомлений Apple — Signal был удалён, однако входящие уведомления сохранились во внутренней памяти», — говорится в этих записях. Apple не прокомментировала связь обновления с этим делом и не сообщила ни о том, использовалась ли уязвимость в реальных атаках, ни о том, почему выпуск обновления не вошёл в штатный цикл. Бюллетень компании не ссылается на случай с Шарп, однако описание в нём совпадает с тем, о чём сообщила сторона защиты. ФБР научилось читать удалённые сообщения в Signal
11.04.2026 [12:08],
Дмитрий Федоров
Федеральное бюро расследований США (FBI) извлекло из iPhone одной из обвиняемых копии входящих сообщений Signal уже после удаления приложения. Apple сохраняла уведомления во внутренней памяти устройства каждый раз, когда они появлялись на экране блокировки. Суду показали сообщения, которые к тому моменту уже исчезли в самом Signal, причём восстановить удалось только входящую переписку. 
Источник изображения: Dimitri Karastelev / unsplash.com Источник, присутствовавший в зале суда, утверждает, что обвинение представило подробные сообщения, настроенные на автоматическое исчезновение и уже удалённые из самого Signal. Часть этих сообщений поступила с телефона одной из свидетельниц, сотрудничающих со следствием. Следствие получило эти данные не из приложения, а из системной памяти iPhone. Если настройки Signal разрешали выводить на экран блокировки уведомления с именем отправителя и фрагментом текста, iPhone сохранял эти сведения во внутренней памяти даже после удаления мессенджера. В обычном режиме Signal выводит уведомление о новом сообщении, имя отправителя и часть текста. В разделе Settings → Notifications пользователь может выбрать, что именно будет видно в уведомлении: Name, Content, and Actions, Name Only или No Name or Content. ФБР: интернет-преступники лишили американцев рекордных $21 млрд за прошлый год
08.04.2026 [11:56],
Дмитрий Федоров
Американцы потеряли почти $21 млрд из-за преступлений в интернете в 2025 году — это рекордный показатель и он на 26 % больше, чем годом ранее, следует из отчёта Федерального бюро расследований США (FBI). Основной ущерб в стране за год пришёлся на инвестиционное мошенничество, перехват деловой переписки, мошенничество под видом технической поддержки и нарушения защищённости данных. 
Источник изображения: Kanchanara / unsplash.com Центр жалоб на интернет-преступления (IC3) получил более 1 млн обращений против 859 тысяч годом ранее. Чаще всего пострадавшие жаловались на выманивание сведений через поддельные письма, сообщения и сайты — 191000 случаев, на вымогательство — 89000 и на инвестиционный обман — 72000. Мошенничество с использованием электронных средств фигурировало в 453000 обращений и составило $17,7 млрд из общей суммы ущерба, заявленной в IC3 за 2025 год. 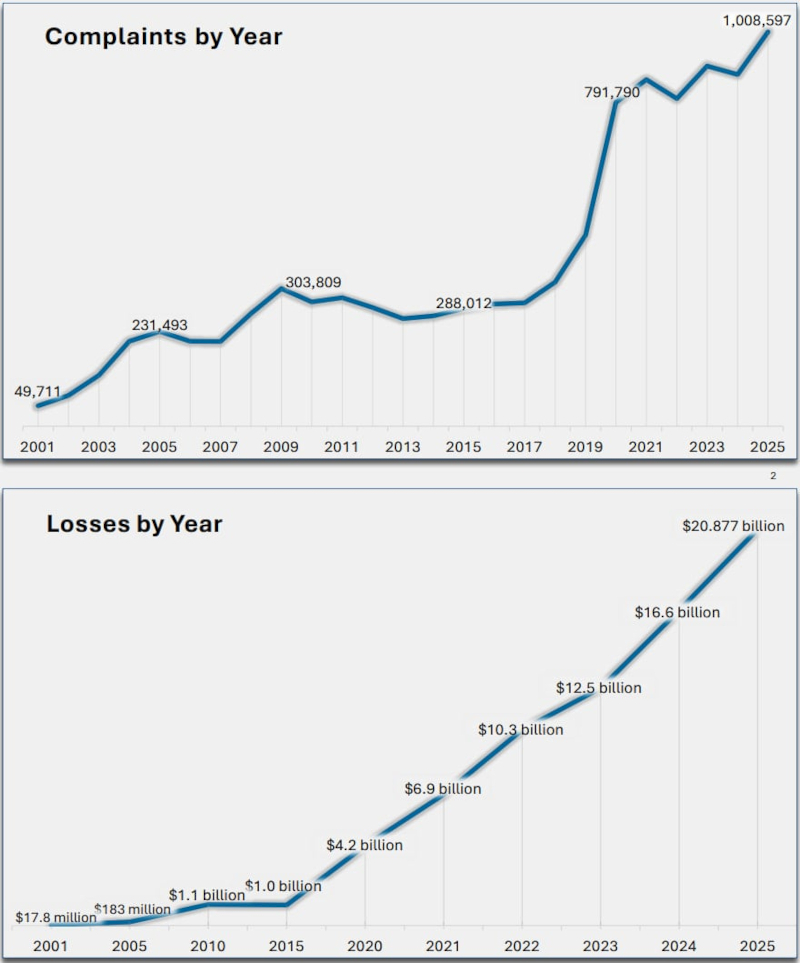
Источник изображения: fbi.gov На инвестиционное мошенничество пришлось 49 % всех зарегистрированных за год случаев, а ущерб от него достиг $8,6 млрд. Ещё большие потери принесли преступления, связанные с цифровой валютой: в 181565 случаях ущерб превысил $11 млрд. Сильнее всего пострадали американцы старше 60 лет — их заявленный ущерб составил $7,7 млрд, что на 37 % больше, чем годом ранее. Впервые отчёт FBI включил схемы обмана с применением ИИ: по ним поступили 22300 обращений, а потери достигли $893 млн. К ним относится подделка голоса, фейковые профили, поддельные документы и видеозаписи с искусственно подменённым изображением или голосом. 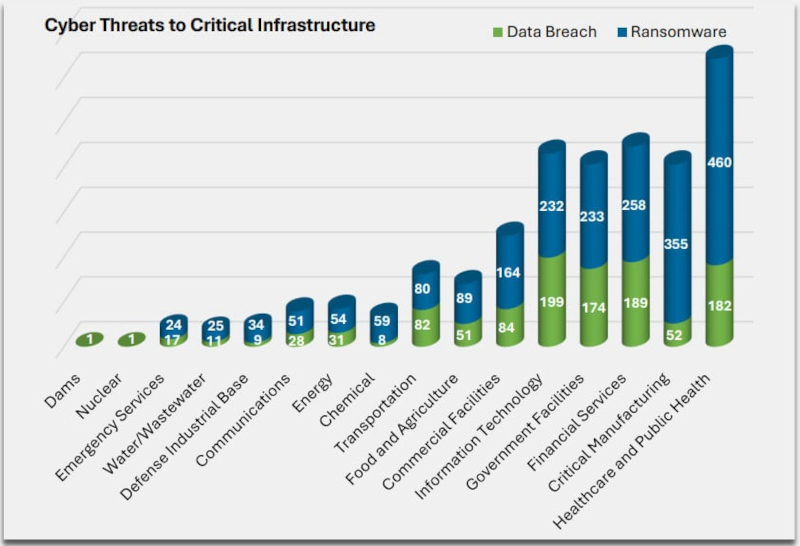
Источник изображения: fbi.gov При меньшем числе обращений FBI отдельно выделило тяжёлые виды посягательств: захват или подмену деловой электронной переписки — 24700 случаев, нарушения защищённости данных — 3900, атаки с использованием вредоносных программ, блокирующих доступ и требующих выкуп, — 3600, незаконную замену SIM-карты для перехвата телефонного номера — 971. В двух эпизодах, затронувших плотины и ядерные объекты, ведомство отнесло происшествия к случаям нарушения защищённости данных. Чаще всего злоумышленники атаковали здравоохранение, обрабатывающую промышленность, финансовые услуги, IT-сферу и государственные объекты. FBI сообщило, что усилило работу по блокированию кибератак, уведомлению пострадавших и замораживанию похищенных средств, а в ряде случаев деньги удавалось вернуть. В 2025 году ведомство провело 3900 срочных вмешательств по механизму Financial Fraud Kill Chain (FFKC) и остановило часть мошеннических денежных переводов. Из $1,16 млрд, на которые посягали злоумышленники, FBI заморозило $679 млн. В начале года бюро запустило Operation Level Up для раннего выявления жертв инвестиционного обмана, связанного с цифровой валютой, и их предупреждения. Из 3780 уведомлённых человек 78 % не знали, что их обманывают. Ведомство рекомендует не поддаваться на срочные требования и давление, проверять подлинность сообщений до отправки денег или данных. ФБР ищет жертв троянских игр, распространявшихся в Steam
13.03.2026 [18:53],
Сергей Сурабекянц
ФБР разместило заявление о поиске возможных жертв злоумышленника, в течение последних двух лет распространявшего вредоносный код через разработанные им компьютерные игры. В предварительном списке таких игр, опубликованных в игровом сервисе Steam оказались: BlockBlasters, Chemia, Dashverse/DashFPS, Lampy, Lunara, PirateFi и Tokenova. 
Источник изображений: Valve Это уже не первый случай, когда хакерам удаётся размещать вредоносное ПО на принадлежащей Valve игровой площадке. В прошлом году хакеры опубликовали в Steam несколько таких «троянских» игр. Они были вполне функциональными, хотя и довольно примитивными, а после их добавления в библиотеку и запуска на ПК жертвы устанавливался вредоносный код. Steam удалил игры, но количество пострадавших пользователей осталось неизвестным. 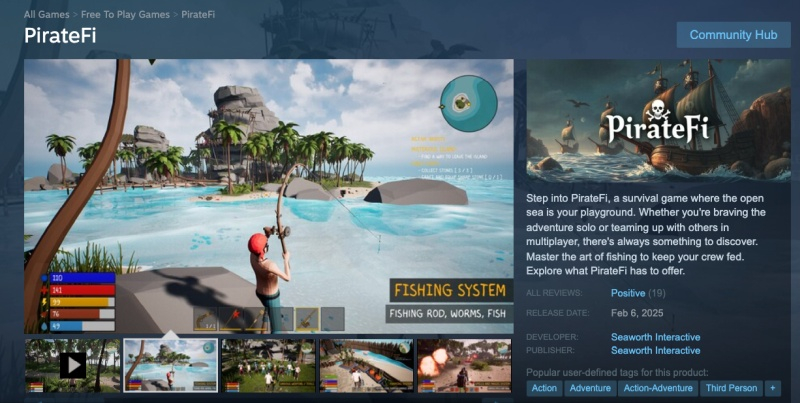
Пример игры, содержащей вредоносное ПО, из списка ФБР В частности, в феврале 2025 года Valve удалила из своего цифрового магазина Steam игру PirateFi. Тогда запустившим игру пользователям компания рекомендовала «рассмотреть возможность полной переустановки своей операционной системы». Теперь эта игра вновь всплыла в списке ФБР. Конец приватности Windows 11: Microsoft согласилась отдавать ключи шифрования пользователей властям
24.01.2026 [11:38],
Павел Котов
Windows 11 требует, чтобы пользователи использовали операционную систему со своей учёной записью Microsoft, подключив её онлайн. Помимо прочего в таком случае ПК автоматически создаёт в облаке копию ключа встроенного в ОС инструмента шифрования дисков BitLocker. И теперь Microsoft заявила, что будет передавать эти ключи по требованию ФБР. 
Источник изображения: Growtika / unsplash.com Microsoft подтвердила Forbes, что готова предоставлять ФБР США доступ к ключам шифрования BitLocker, если ведомство предъявит соответствующий ордер. С этими ключами правоохранительные органы смогут расшифровывать данные на накопителях с компьютеров под управлением Windows. Информация стала достоянием общественности, когда Forbes сообщил, что Microsoft в начале 2025 года выдала ФБР ключи шифрования BitLocker для доступа к компьютеру на Гуаме (принадлежит США), связанному с преступной деятельностью. Это оказалось возможным, потому что ключ хранился в облаке — так делается по умолчанию, чтобы пользователи имели возможность восстанавливать свои данные при блокировке доступа. Функция отключается вручную, и тогда ключи хранятся локально на ПК. Microsoft получает от ФБР около 20 запросов в год на выдачу ключей шифрования, но в большинстве случаев удовлетворить их не получается, потому что соответствующие ключи отсутствуют в облачных ресурсах компании. Это примечательно, потому что другие технологические гиганты действуют иначе. Apple, например, открыто отказывается предоставлять правоохранительным органам доступ к данным клиентов; Meta✴✴ держит ключи шифрования в облаке, но они сами хранятся в зашифрованном виде, и доступ к ним есть только у пользователей. Тот факт, что ключи шифрования пользователей служб Microsoft хранятся на серверах компании в открытом виде, некоторым образом шокирует — это настоящий кошмар для конфиденциальности клиентов. И то, что компания готова предоставлять к ним доступ правоохранительным органам, заставляет задуматься, следует ли вообще включать их передачу в облако. Хакеры слили данные сотен сотрудников ФБР, Минюста и Министерства внутренней безопасности США
17.10.2025 [18:13],
Сергей Сурабекянц
Группа Scattered LAPSUS$ Hunters из хакерского сообщества Com, стоящего за крупными утечками данных в последние годы, опубликовала имена и личные данные сотен государственных служащих, включая сотрудников ФБР, Министерства юстиции США, Министерства внутренней безопасности США, Иммиграционной и таможенной полиции США. Хакеры публично обратились к мексиканским наркокартелям, требуя вознаграждения за доксинг (раскрытие персональных данных) агентов США. 
Источник изображения: unsplash.com «Я хочу свои деньги, Мексика», — написал пользователь Telegram-канала Scattered LAPSUS$ Hunters, объединяющего несколько хакерских групп, связанных с киберпреступным сообществом Com. «Мексиканские картели, мы сбрасываем все документы, где мой миллион долларов?» — говорится в другом сообщении. Хакеры имеют в виду заявление Министерства внутренней безопасности США о том, что мексиканские картели начали предлагать вознаграждение за доксинг агентов. Правительство США не подтвердило и не опровергло это утверждение, несмотря на угрозы хакеров в следующий раз раскрыть данные работников налогового управления. Издание 404 Media изучило несколько таблиц с данными, опубликованных в Telegram-канале группы. Одна содержала якобы персональные данные 680 сотрудников Министерства внутренней безопасности, другая — сведения о более чем 170 адресах электронной почты ФБР и их владельцах; а третья — персональные данные более 190 сотрудников Министерства юстиции. При содействии компании District 4 Labs, специализирующейся на кибербезопасности, сотрудники 404 Media подтвердили достоверность некоторых опубликованных данных. Исследование показало, что многие части документов действительно относились к государственным служащим с тем же именем, названием агентства, адресом или номером телефона. В некоторых случаях адреса, опубликованные хакерами, по-видимому, относились к жилым, а не к офисным помещениям. Неясно, как хакеры собрали или иным образом получили эти данные, будь то объединение предыдущих разрозненных утечек данных или получение их из конкретного государственного органа. Министерство внутренней безопасности заявило, что его чиновники «сталкиваются с более чем 1000 % ростом числа нападений на них и их семьи, подвергающихся доксингу и угрозам в интернете». Остаётся неясным, как именно Министерство рассчитало этот рост и какие данные использовало. Правительство США принимает меры в отношении приложений, веб-сайтов и страниц в социальных сетях, которые, по его мнению, раскрывают персональную информацию или иным образом угрожают государственным служащим. Во многих случаях эти источники информации действовали в соответствии с первой поправкой к Конституции США и не занимались доксингом, но всё равно вынуждены были подчиниться. Так, Apple была вынуждена удалить приложение Eyes Up, которое собирало видеозаписи действий и злоупотреблений иммиграционных и таможенных служащих. Также Apple пришлось запретить ряд приложений, которые демонстрировали незаконные действия государственных чиновников, после прямого давления со стороны Министерства юстиции. Хакерская группа Scattered LAPSUS$ Hunters приобрела известность после угрозы опубликовать большой объём данных клиентов Salesforce, включая Disney/Hulu, FedEx, Toyota, UPS и других. В 2016 году другая хакерская группа под названием Crackas With Attitude опубликовала личные данные около 20 000 агентов ФБР и 9000 сотрудников Министерства внутренней безопасности. Крупнейшие сайты с пиратскими играми изъяты и перешли под контроль ФБР
13.07.2025 [05:37],
Анжелла Марина
ФБР при поддержке Министерства юстиции США и голландского агентства FIOD провело масштабную операцию против пиратских платформ, распространявших ещё не вышедшие или нелегальные копии видеоигр. В результате были конфискованы доменные имена нескольких известных ресурсов, которые годами предоставляли пользователям доступ к украденному контенту. 
Источник изображения: ELLA DON/Unsplash Среди закрытых сайтов оказались Nswdl.com, Nsw2u.com, Ps4pkg.com, Ps4pkg.net, Mgnetu.com, Game-2u.com и Bigngame.com, сообщает издание Hackread. Теперь при попытке зайти на эти адреса вместо каталогов с играми появляется уведомление о конфискации с пометкой «Этот сайт изъят Федеральным бюро расследований». По данным ФБР, только с конца февраля по май через одну из связанных с этими платформами служб было скачано около 3,2 млн пиратских копий, а общий ущерб для издателей и разработчиков оценивается в $170 млн. 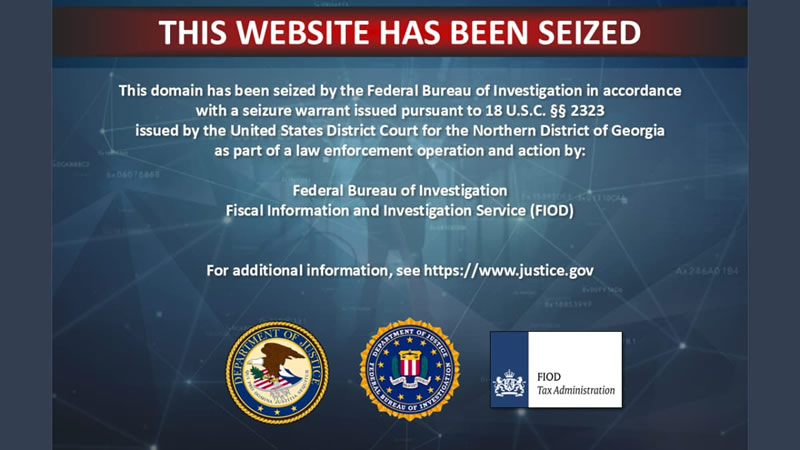
Источник изображения: hackread.com Как отмечают в ведомстве, данные ресурсы активно работали более четырёх лет, регулярно публикуя утечки самых ожидаемых игр за несколько дней или даже недель до их официального релиза. Это не только наносило финансовый урон компаниям, но и подрывало моральный дух разработчиков, годами работавших над проектами. Представители ФБР подчеркнули, что пиратство вредит не только крупным студиям, но и отдельным специалистам, чей труд обесценивается из-за нелегального распространения их продуктов. 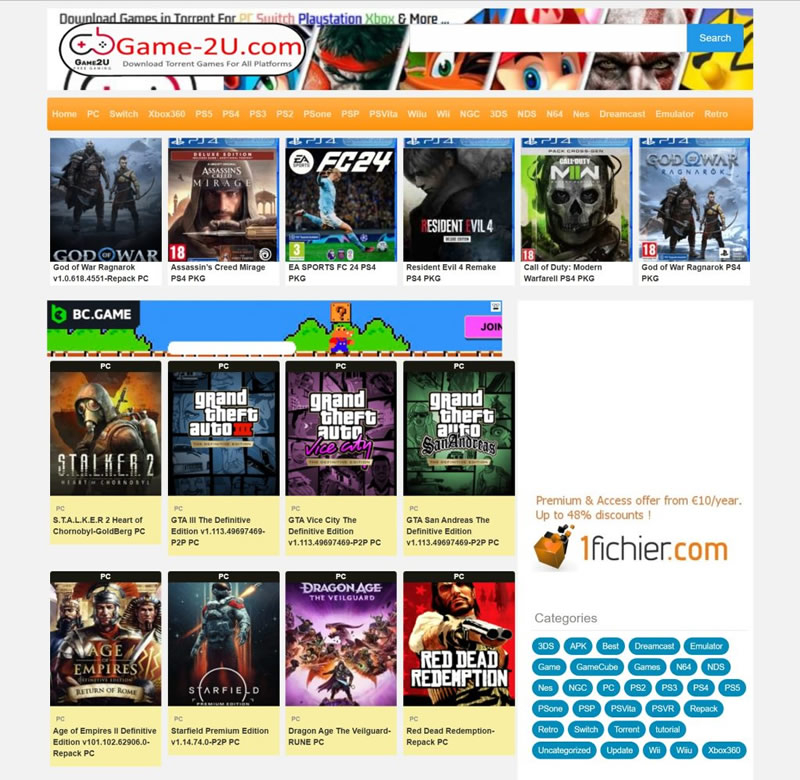
Источник изображения: hackread.com Хотя основные домены теперь находятся под контролем властей, борьба с онлайн-пиратством продолжается. Расследование ещё не завершено, а организаторам этих площадок грозит уголовное преследование. Пока же миллионы пользователей по всему миру лишились доступа к загрузке пиратских игр. |
|
✴ Входит в перечень общественных объединений и религиозных организаций, в отношении которых судом принято вступившее в законную силу решение о ликвидации или запрете деятельности по основаниям, предусмотренным Федеральным законом от 25.07.2002 № 114-ФЗ «О противодействии экстремистской деятельности»; |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018







