


Опрос
|
реклама
Быстрый переход
В устаревших роутерах D-Link нашли уязвимость, активно эксплуатируемую хакерами — исправлять её не станут
07.01.2026 [14:37],
Павел Котов
Киберпреступники активно эксплуатируют недавно обнаруженную уязвимость с внедрением команд, которая затрагивает несколько снятых с производства и лишившихся поддержки DSL-маршрутизаторов D-Link. 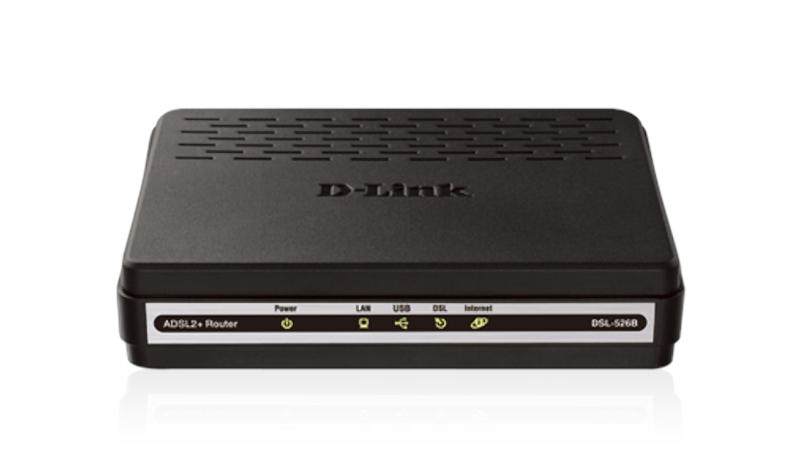
Источник изображения: D-Link Уязвимость получила номер CVE-2026-0625 — она связана с некорректной проверкой входных данных в библиотеке CGI при выполнении скрипта dnscfg.cgi. Через параметры конфигурации DNS неавторизованный злоумышленник может использовать эту ошибку для выполнения удалённых команд. Проблему обнаружили в организации Shadowserver Foundation и подробно изучили в компании VulnCheck, которая специализируется на анализе уязвимостей. D-Link подтвердила, что проблема актуальна для некоторых маршрутизаторов с указанными версиями прошивки: DSL-526B (версия прошивки по 2.01), DSL-2640B (по 1.07), DSL-2740R (по 1.17), DSL-2780B (по 1.01.14). Предусмотренный производителем срок службы этих устройств истёк в 2020 году, обновлений прошивки для устранения уязвимости CVE-2026-0625 компания D-Link выпускать не намерена, поэтому она настоятельно рекомендовала вывести уязвимое оборудование из эксплуатации и заменить его актуальным. Сейчас она пытается установить, какие ещё продукты и прошивки подвержены данной уязвимости. Установить, кто и для каких целей её эксплуатирует, не удалось. Функции администрирования на маршрутизаторе обычно доступны только по локальной сети, поэтому для эксплуатации CVE-2026-0625 наиболее вероятными представляются атаки через браузеры и оборудование с функцией удалённого администрирования. D-Link предложила устранить уязвимость маршрутизаторов покупкой новых
21.11.2024 [13:27],
Павел Котов
D-Link сообщила, что у нескольких её маршрутизаторов обнаружена уязвимость, допускающая удалённое выполнение кода. Компания не собирается ничего предпринимать: эти устройства достигли установленного ей окончания срока службы, поэтому их предлагается утилизировать, а вместо них приобрести новые. Ранее компания аналогичным образом поступила с устаревшими NAS. 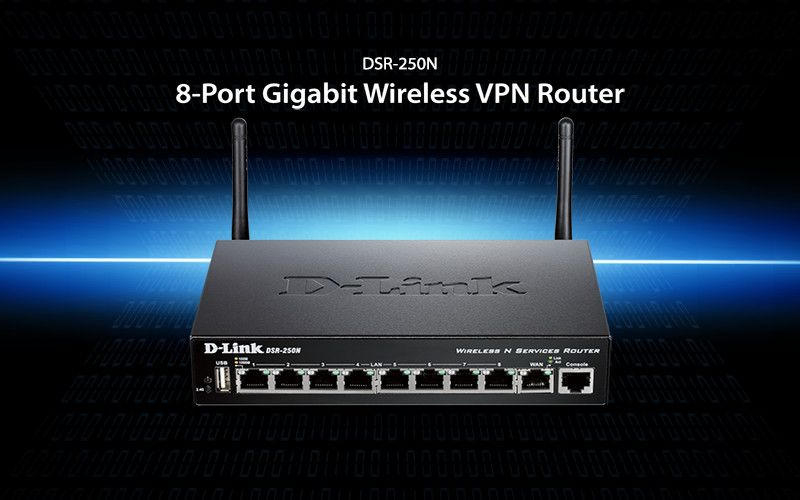
Источник изображения: D-Link Потенциальные злоумышленники могут воспользоваться уязвимостью, связанной с переполнением буфера стека, и запустить удалённое выполнение кода. Подробностей обнаруженной угрозы D-Link не привела, видимо, чтобы не облегчать киберпреступникам задачу. Тем не менее, оборудование остаётся уязвимым для кражи данных, установки вредоносного и шпионского ПО; оно также способно стать частью ботнета в участвовать в DDoS-атаках. Проблема затрагивает маршрутизаторы следующих моделей: DSR-150, DSR-150N, DSR-250, DSR-250N, DSR-500N и DSR-1000N. Примечательно, что первые четыре из указанных устройств подошли к концу жизненного цикла только в этом году. Никаких активных действий производитель предпринимать не намерен. «Если продукт достиг окончания [срока] поддержки (EOS) / окончания срока службы (EOL), по нему обычно не оказывается расширенная поддержка или разработка», — говорится в заявлении D-Link. Владеющим указанными устройствами американским потребителям предлагается скидка 20 % на покупку устройств того же бренда. На уязвимые маршрутизаторы можно также устанавливать альтернативные прошивки — это аннулирует гарантию, но в данном случае значения это, видимо, уже не имеет. Ранее стало известно, что несколько моделей сетевых хранилищ (NAS) от D-Link подвержены уязвимости CVE-2024-10914. Но производитель заявил, что эти устройства также достигли окончания срока службы, и никаких действий компания предпринимать не будет — потребителям рекомендовали купить свежие модели. D-Link отказалась устранять уязвимость в старых NAS и порекомендовала купить новые хранилища
10.11.2024 [12:54],
Владимир Фетисов
D-Link не планирует исправлять критическую уязвимость, которая была обнаружена в её старых сетевых хранилищах (NAS) и позволяет внедрять команды с помощью соответствующего эксплойта. Вместо этого производитель рекомендует владельцам затронутых устройств перейти на использование более новых моделей, которые данная проблема не затрагивает. 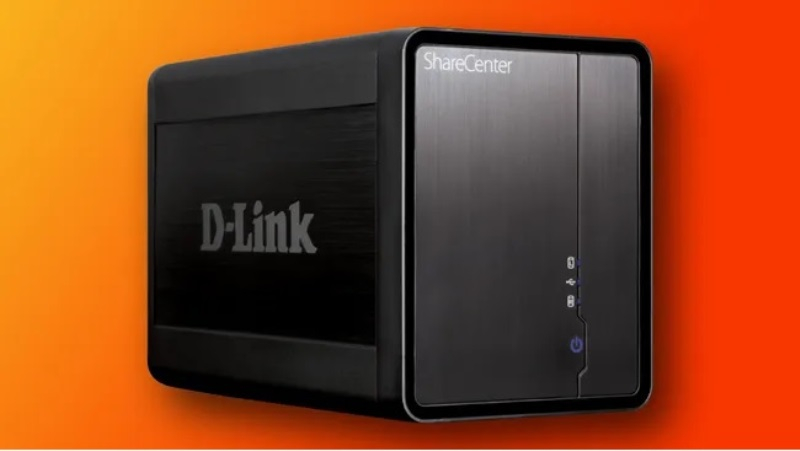
Источник изображения: D-Link Речь идёт об уязвимости CVE-2024-10914, которая получила критическую оценку серьёзности 9,2 балла и была обнаружена специалистами компании Netsecfish. Уязвимость присутствует в скрипте account_mgr.cgi, где злоумышленник может особым образом скорректировать параметр имени для выполнения эксплойта. Другими словами, неаутентифицированный пользователь имеет возможность внедрения произвольных команд оболочки посредством отправки на уязвимое устройство запросов HTTP GET. В сообщении сказано, что проблема затрагивает несколько моделей сетевых хранилищ D-Link: DNS-320 версии 1.00, DNS-320LW версии 1.01.0914.2012, DNS-325 версии 1.01 и DNS-340L версии 1.08. Для пользователей этих устройств плохая новость заключается в том, что D-Link не намерена выпускать патч для исправления упомянутой уязвимости. Это объясняется тем, что период поддержки всех проблемных NAS-устройств завершён, поэтому для них больше не выпускаются обновления программного обеспечения. Производитель рекомендует владельцам затронутых проблемой NAS-устройств оперативно перейти на использование более актуальных моделей. Тем, кто не может сделать это быстро, следует изолировать устройства от интернета или же настроить для них более строгие правила доступа. Можно также попытаться найти альтернативную прошивку от сторонних разработчиков, но в этом случае до её загрузки следует убедиться в надёжности и безопасности прошивки. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









