


Опрос
|
реклама
Быстрый переход
Мошенники придумали, как обманывать нечистых на руку пользователей YouTube
25.12.2024 [14:48],
Владимир Мироненко
«Лаборатория Касперского» рассказала о новой схеме онлайн-мошенничества с криптовалютой, основанной на жадности пользователей, желающих «заработать» на чужой неосведомлённости. 
Источник изображения: Kanchanara/unsplash.com В комментариях под видео на YouTube, посвящённым финансовой тематике, злоумышленники размещают просьбу дать совет по выполнению транзакции под видом неопытного пользователя, который вроде бы по незнанию публикует настоящую сид-фразу для доступа к криптокошельку с токенами Tether USD (USDT). Ставка делается на то, что недобросовестный пользователь попытается воспользоваться промахом новичка и с помощью сид-фразы «умыкнуть» чужую валюту. 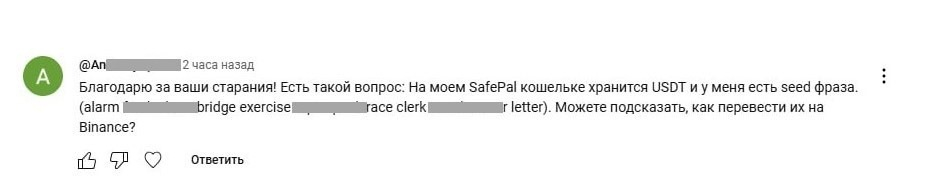
Пример комментария-ловушки (источник изображений: «Лаборатория Касперского») Вроде бы всё просто: есть сид-фраза и есть криптокошелёк с токенами. А ловушка в том, что после получения доступа к кошельку с помощью сид-фразы выясняется, что для вывода USDT необходимо оплатить комиссию в токенах TRX (Tron), которых в кошельке нет. 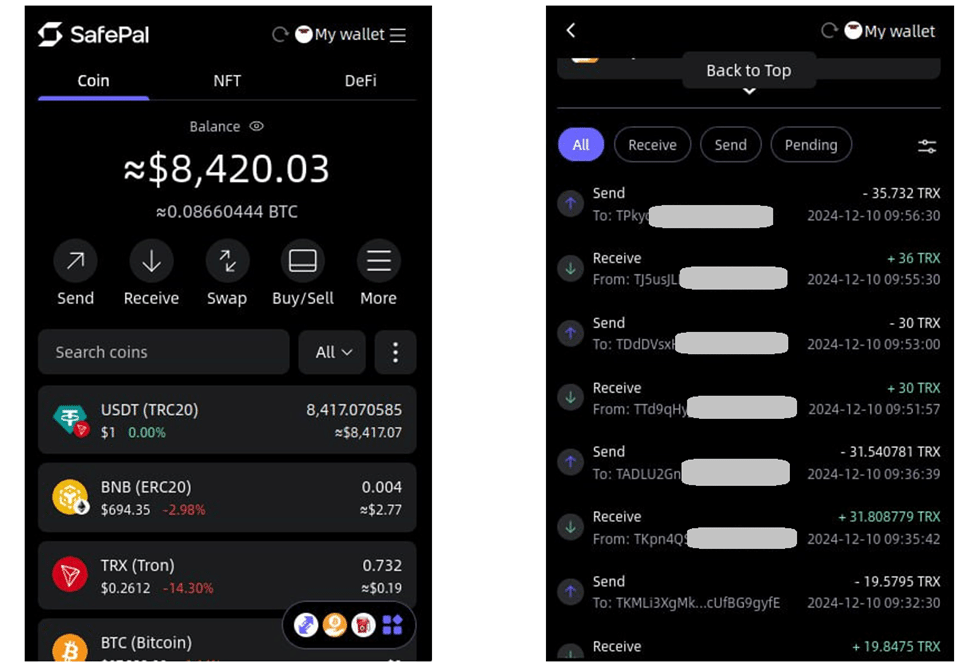 И если пользователь решается оплатить комиссию из своего личного кошелька, эти средства мгновенно перенаправляются на другой кошелёк, контролируемый мошенниками. Кошелёк-приманка настроен как учётная запись с несколькими подписями (multisig), и для авторизации транзакций требуются дополнительные разрешения. Поэтому, даже если пользователь получит доступ к кошельку после оплаты «комиссии», попытки перевести с него токены на свой кошелёк обречены на неудачу. «В этой схеме мошенники делают ставку на стремление людей к быстрому “заработку”. В итоге сами пользователи попадаются в ловушку», — отметила Ольга Свистунова, старший контент-аналитик «Лаборатории Касперского». В связи с этим компания призывает пользователей быть бдительными и придерживаться этичных принципов при работе с криптовалютами, а также при проведении любых финансовых транзакций в интернете. Американцы продолжают пользоваться антивирусами Kaspersky, несмотря на запрет
16.10.2024 [12:30],
Владимир Мироненко
После введения в США запрета продаж и использования антивирусных продуктов «Лаборатории Касперского» российская компания удалила в автоматическом режиме у пользователей свои решения, заменив их на антивирус UltraAV. Но не все американцы отказались от ПО российской компании, несмотря на запрет, и нашли пути его обхода, чтобы и дальше пользоваться популярным антивирусом, пишет TechCrunch.  Несколько человек, живущих в США, сообщили в публикациях на платформе Reddit, что по-прежнему остаются клиентами «Лаборатории Касперского». В ответ на вопрос TechCrunch о мотивах такого решения, они назвали разные причины: от скептического отношения к объявленной правительством причине запрета (российскую компанию назвали угрозой национальной безопасности) или того, что за продукт уже уплачено, до простого предпочтения этого антивируса другим средствам защиты. «Он общеизвестен как лучший [антивирус] в мире и имеет долгую историю. Нет никаких фактических доказательств того, что это "шпионское ПО", и я не могу просто слепо верить чему-то, что не имеет никаких доказательств», — сообщил ресурсу TechCrunch пользователь Reddit из США, известный под ником Blippyz. Другой пользователь Reddit с ником YouKnowWho_13 из Нью-Йорка, заявил, что он всего лишь кассир, и его не беспокоят заявления о том, что «Лаборатория Касперского» злоупотребляла своим доступом к компьютерам некоторых американцев, чтобы копировать конфиденциальные данные для передачи российскому правительству. YouKnowWho_13 добавил, что запрет на продажу ПО компании был «слишком суровым» и ненужным. «Я пользовался им 10 лет. Сила привычки. Это хороший продукт», — отметил YouKnowWho_13. Он рассказал, что купил международный лицензионный ключ на eBay, а для получения обновлений безопасности добавил в приложении сервер обновлений за пределами США. После истечения срока действия лицензионного ключа он перейдёт на продукты ESET или Bitdefender. Другие пользователи рассказали, что для получения обновлений тоже указывают в приложении сервер обновлений за пределами США или же прибегают к помощи средств обхода блокировок. Google удалила приложения Kaspersky из «Play Маркета», но установить и обновить их всё равно можно
08.10.2024 [04:04],
Анжелла Марина
Компания Google в одностороннем порядке удалила из своего магазина приложений Google Play приложения Kaspersky для устройств Android, ссылаясь на санкции США. Однако Kaspersky предлагает альтернативные способы установки своих приложений для защиты мобильных устройств. 
Источник изображения: kaspersky.ru Пользователи Android внезапно столкнулись с тем, что не могут ни скачать, ни обновить антивирусные и прочие приложения разработки «Лаборатории Касперского». Как сообщает TechSpot, приложения были удалены из Google Play ещё до официального заявления Google. Этот шаг был предпринят в ответ на санкции, введённые американскими властями против российской компании. Однако столь внезапное удаление программного обеспечения повышает риски для пользователей, поскольку они лишаются обновлений, защищающих их устройства от различного рода уязвимостей. Позже в Google подтвердили, что удаление связано с введением Министерства торговли США ряда ограничений для Kaspersky. Несмотря на то, что санкции формально не распространяются за пределы США, Google фактически заблокировала доступ к продуктам компании не только для американских, но и для других пользователей, проживающих за пределами США. «Лаборатории Касперского» признала проблему и заявила, что проводит расследование обстоятельств, которые привели к внезапному исчезновению её приложений из результатов поиска, а также отметила, что решение Google удалить её продукты из «Play Маркета» до 29 сентября 2024 года, то есть раньше установленного властями США срока, оказало глобальное влияние на пользователей. Кроме того, компания заявила, что Google слишком широко истолковала американские ограничения, подчеркнув, что официальные лица США не предоставляли конкретных указаний по этому поводу. Более того, ограничения не запрещают продажу или распространение продуктов Kaspersky за пределами США. В своём блоге Kaspersky подчёркивает, что «все приложения, установленные из Google Play на Android-устройства, продолжат нормально работать. Все платные подписки и функции приложений остаются активными, базы угроз продолжат обновляться, поскольку управление лицензиями и обновлениями вирусных баз происходит через нашу собственную облачную инфраструктуру». Тем не менее, в данный момент переустановить или обновить приложения напрямую из Google Play не получится. Компания рекомендует загрузить или обновить приложения для Android из других надёжных магазинов, например Huawei AppGallery, Galaxy Store, Xiaomi GetApps или из российского магазина приложений RuStore. Также можно установить приложения самостоятельно с помощью APK-файлов (инструкция по установке и активации — здесь), доступных на официальном сайте компании. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018






