


Опрос
|
реклама
Быстрый переход
Microsoft придумала временную заплатку для уязвимости YellowKey в BitLocker
22.05.2026 [12:00],
Павел Котов
Ранее эксперт в области кибербезопасности под псевдонимом Nightmare-Eclipse рассказал об уязвимостях, которые обозначил как YellowKey и GreenPlasma и даже создал эксплойты для них. Microsoft предложила временное решение проблемы YellowKey. 
Источник изображения: BoliviaInteligente / unsplash.com Схема атаки YellowKey основана на уязвимости в среде восстановления Windows (WinRE), которую можно использовать для обхода средств шифрования BitLocker. В Microsoft эту уязвимость в полной мере пока не закрыли, но предложили способ частично её устранить — это потребует некоторых действий со стороны администраторов систем. Лучший способ защититься от YellowKey, отметили в Microsoft, — это настроить BitLocker так, чтобы он одновременно обращался к TPM и требовал ввести PIN-код; можно также удалить файл AutoFSTX.exe из BootExecute в WinRE. Пользователям BitLocker, чьи системы уже защищены PIN-кодом, можно не беспокоиться о YellowKey; остальным же рекомендовано следовать инструкциям Microsoft и запустить скрипт для решения проблемы. Эксперты в области кибербезопасности компании LevelBlue изучили открытые Nightmare-Eclipse уязвимости и отметили, что большинство проблем Microsoft так и не решила. Компания защитила Windows от эксплойта BlueHammer для Windows Defender, но не от RedSun и UnDefend. Схему атаки YellowKey частично удалось нейтрализовать, но вопрос с эксплойтом GreenPlasma остаётся открытым — к счастью, автор исследования не привёл его целиком. В части YellowKey специалисты LevelBlue порекомендовали отключить в системах загрузку с USB-накопителей, включить механизм ASR в Microsoft Defender и принять иные меры предосторожности. Следует отметить, что для эксплуатации обнаруженных уязвимостей требуется либо прямой доступ к компьютеру, либо удалённый доступ через скомпрометированные учётные данные — например, через украденный аккаунт VPN. BitLocker взломали за 5 минут — даже на обновлённой Windows 11
12.05.2026 [17:44],
Дмитрий Федоров
Новый инструмент BitUnlocker позволяет расшифровать тома с шифрованием BitLocker на пропатченных машинах с Windows 11 менее чем за пять минут. Исследователи из компании Intrinsec разработали рабочий PoC — действующий прототип — downgrade-атаки (атаки с откатом на старую уязвимую версию загрузчика), которая эксплуатирует разрыв между установкой патча и отзывом старого сертификата подписи. Атакующему достаточно физического доступа к рабочей станции и USB-накопителя. 
Источник изображения: microsoft.com В основе атаки лежит уязвимость CVE-2025-48804 — одна из четырёх критических уязвимостей нулевого дня, обнаруженных внутренней командой Microsoft STORM и исправленных в рамках Patch Tuesday в июле 2025 года. По данным Intrinsec, уязвимость находится в среде восстановления Windows (WinRE) и связана с обработкой SDI-файлов (System Deployment Image). Загрузчик принимает настоящий WIM-образ для проверки целостности, но одновременно позволяет добавить в таблицу данных SDI второй образ, контролируемый атакующим. В итоге загрузчик проверяет один WIM, а загружается с другого — содержащего модифицированный WinRE, который открывает командную строку при уже расшифрованном и смонтированном томе. Microsoft выпустила исправленный bootmgfw.efi через Windows Update в июле 2025 года, однако одного патча недостаточно. Проблема в том, что Secure Boot проверяет сертификат подписи двоичного файла, а не его номер версии. Устаревший сертификат Microsoft Windows PCA 2011, которым были подписаны все загрузчики до июля 2025 года, по-прежнему считается доверенным в базах Secure Boot практически всех работающих машин — за исключением тех, на которых выполнена чистая установка Windows после начала 2026 года. Массово отзывать PCA 2011 Microsoft не может: это затронет широкий спектр легитимных подписанных файлов. В результате уязвимый bootmgfw.efi с подписью PCA 2011 остаётся полностью действительным с точки зрения Secure Boot. Злоумышленник подготавливает модифицированный файл BCD, указывающий на подменённый SDI, и загружает старый уязвимый загрузчик с подписью PCA 2011 через USB или PXE. Целевая машина принимает его без отклонений, и доверенный платформенный модуль (TPM) выдаёт мастер-ключ тома BitLocker (VMK) без срабатывания каких-либо предупреждений: измерения регистров PCR 7 и 11 остаются действительными при доверенном сертификате PCA 2011. Системный том открывается полностью расшифрованным. Полностью уязвимы машины, на которых BitLocker работает только с TPM без ПИН-кода, а Secure Boot по-прежнему содержит в списке доверенных сертификат PCA 2011. Машины с настройкой TPM + ПИН-код защищены, поскольку TPM не раскроет VMK без взаимодействия с пользователем на этапе предзагрузочной аутентификации. Защищены и системы, завершившие миграцию по обновлению KB5025885 на сертификат Windows UEFI CA 2023. Службам информационной безопасности следует немедленно включить предзагрузочную аутентификацию TPM + ПИН-код, а также установить обновление KB5025885, которое переводит подпись загрузчика на CA 2023 и вводит механизмы отзыва, блокирующие downgrade-атаку. С помощью утилиты sigcheck рекомендуется убедиться, что загрузчик подписан сертификатом CA 2023, а не устаревшим PCA 2011. На критически важных рабочих местах, где предзагрузочная аутентификация невозможна, стоит удалить раздел восстановления WinRE. Защитникам корпоративных сетей необходимо ускорить миграцию на CA 2023, прежде чем злоумышленники начнут применять эту технику в целевых атаках. Очередное обновление Windows сбило настройки BitLocker — данные в порядке, в отличие от нервов пользователей
16.04.2026 [12:33],
Павел Котов
После установки последних обновлений Windows 10 и 11, а также Windows Server 2022 и 2025, при загрузке систем может появиться запрос на восстановление BitLocker. Эти обновления сбили настройки функции шифрования — данные не повреждаются, но неподготовленных пользователей такое поведение Windows может обеспокоить. 
Источник изображения: windows.com Очередные проблемы принесло обновление Patch Tuesday за апрель 2026 года. Пакеты KB5083769 и KB5082052 для Windows 11 вносят некоторые существенные изменения, связанные с функциями удалённого рабочего стола. Первоначально Microsoft не сообщала о каких-либо сбоях, связанных с Patch Tuesday, но теперь доложила, что возможны сложности, связанные с функцией шифрования дисков BitLocker. Проблеме подвержены Windows 11, Windows 10 (обновление KB5082200), а также Windows Server 2022 и 2025. Функция шифрования дисков BitLocker обычно не оказывает заметного влияния на поведение Windows — она завязана на чип безопасности TPM и настройки загрузки. Но после установки очередного проблемного обновления в системе задаётся нерекомендуемая конфигурация групповой политики BitLocker. Зафиксировав эти изменения, Windows для перестраховки начинает при загрузке запрашивать ключ шифрования BitLocker, чтобы убедиться, что не было попытки взлома. К счастью, ввести этот ключ потребуется только один раз. Проблема проявляется не на всех машинах, а лишь на тех, в которых используются определённые функции — и в первую очередь включено шифрование BitLocker. Чтобы эта проблема не возникла, указывают в Microsoft, рекомендуется перед установкой обновления Patch Tuesday удалить вызывающую сбой конфигурацию групповой политики. Подробный рецепт решения проблемы компания привела на соответствующей странице поддержки. Конец приватности Windows 11: Microsoft согласилась отдавать ключи шифрования пользователей властям
24.01.2026 [11:38],
Павел Котов
Windows 11 требует, чтобы пользователи использовали операционную систему со своей учёной записью Microsoft, подключив её онлайн. Помимо прочего в таком случае ПК автоматически создаёт в облаке копию ключа встроенного в ОС инструмента шифрования дисков BitLocker. И теперь Microsoft заявила, что будет передавать эти ключи по требованию ФБР. 
Источник изображения: Growtika / unsplash.com Microsoft подтвердила Forbes, что готова предоставлять ФБР США доступ к ключам шифрования BitLocker, если ведомство предъявит соответствующий ордер. С этими ключами правоохранительные органы смогут расшифровывать данные на накопителях с компьютеров под управлением Windows. Информация стала достоянием общественности, когда Forbes сообщил, что Microsoft в начале 2025 года выдала ФБР ключи шифрования BitLocker для доступа к компьютеру на Гуаме (принадлежит США), связанному с преступной деятельностью. Это оказалось возможным, потому что ключ хранился в облаке — так делается по умолчанию, чтобы пользователи имели возможность восстанавливать свои данные при блокировке доступа. Функция отключается вручную, и тогда ключи хранятся локально на ПК. Microsoft получает от ФБР около 20 запросов в год на выдачу ключей шифрования, но в большинстве случаев удовлетворить их не получается, потому что соответствующие ключи отсутствуют в облачных ресурсах компании. Это примечательно, потому что другие технологические гиганты действуют иначе. Apple, например, открыто отказывается предоставлять правоохранительным органам доступ к данным клиентов; Meta✴✴ держит ключи шифрования в облаке, но они сами хранятся в зашифрованном виде, и доступ к ним есть только у пользователей. Тот факт, что ключи шифрования пользователей служб Microsoft хранятся на серверах компании в открытом виде, некоторым образом шокирует — это настоящий кошмар для конфиденциальности клиентов. И то, что компания готова предоставлять к ним доступ правоохранительным органам, заставляет задуматься, следует ли вообще включать их передачу в облако. BitLocker будет меньше тормозить ПК — Windows 11 получила аппаратное ускорение встроенного шифрования
24.12.2025 [18:39],
Сергей Сурабекянц
BitLocker — встроенная функция шифрования в Windows, которая использует доверенный платформенный модуль (Trusted Platform Module, TPM) для безопасного управления ключами шифрования и автоматической разблокировки диска. По мере роста скорости накопителей криптографические операции стали оказывать всё более заметное влияние на производительность, поэтому Microsoft внедрила аппаратное ускорение BitLocker, которое существенно снизило нагрузку на центральный процессор. 
Источник изображения: unsplash.com Благодаря аппаратному ускорению большие объёмы операций шифрования могут быть перенесены на компоненты чипсета, оснащённые аппаратными модулями безопасности (Hardware Security Modules, HSM) и доверенными средами выполнения (Trusted Execution Environments, TEE), что значительно повышает криптографическую производительность. Это снижает загрузку центрального процессора (ЦП) и повышает общую производительность и отзывчивость системы. «При включении BitLocker поддерживаемые устройства с NVMe-накопителями и одним из новых чипсетов с поддержкой разгрузки криптографии будут по умолчанию использовать аппаратное ускорение BitLocker с алгоритмом XTS-AES-256, — пояснила Microsoft. — Это включает автоматическое шифрование устройства, ручное включение BitLocker, включение на основе политик или включение на основе скриптов, за некоторыми исключениями». 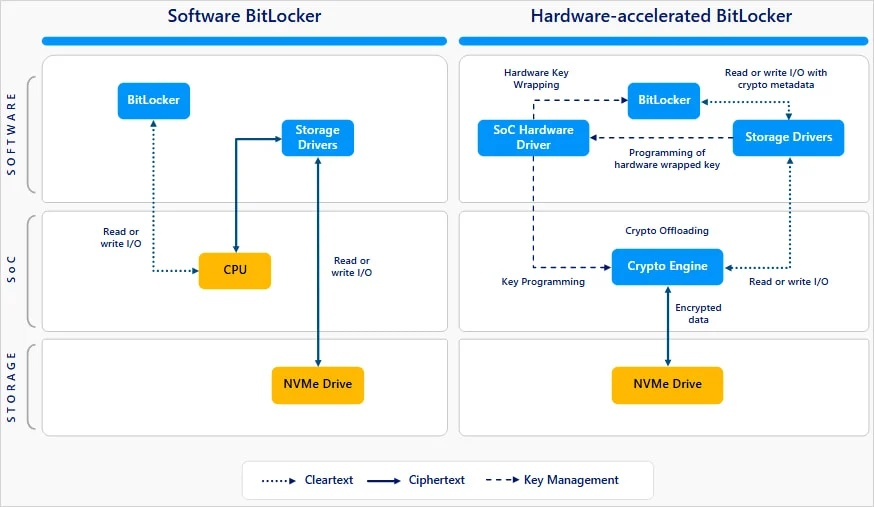
Источник изображения: Microsoft По данным Microsoft, в реальных тестах аппаратное ускорение BitLocker потребовало примерно на 70 % меньше циклов ЦП на операции ввода-вывода по сравнению с программной реализацией, хотя результаты могут различаться в зависимости от оборудования. В дополнение к повышению производительности, BitLocker теперь использует аппаратно защищённые ключи, снижая их уязвимость при кибератаках на ЦП и память и повышая общую безопасность наряду с защитой ключей на основе TPM. Microsoft обратила внимание пользователей на то, что BitLocker по умолчанию работает в программном режиме, если используются неподдерживаемые алгоритмы, размеры ключей заданы вручную, корпоративные политики предписывают неподдерживаемый размер ключа или алгоритм, а также если включён режим FIPS, и платформа не сообщает о сертифицированных по FIPS возможностях криптографической разгрузки и обёртывания ключей. Новая версия BitLocker доступна начиная с Windows 11 24H2 с сентябрьскими обновлениями и на Windows 11 25H2. Аппаратное ускорение шифрования уже поддерживается в системах Intel vPro, использующих процессоры Intel Core Ultra Series 3 (Panther Lake), поддержка других платформ будет добавлена в будущем. Пользователи могут проверить режим работы BitLocker, выполнив команду manage-bde -status и проверив информацию об «аппаратном ускорении» в разделе «Метод шифрования». Старая уязвимость функции шифрования BitLocker осталась актуальной в Windows 11
02.01.2025 [20:32],
Владимир Фетисов
Функция шифрования BitLocker, предназначенная для обеспечения безопасности данных, была представлена Microsoft в Windows Vista. Оказалось, что давняя уязвимость BitLocker, позволявшая хакерам обойти механизм безопасности, всё ещё актуальна, несмотря на то, что Microsoft выпустила исправляющий её патч. 
Источник изображения: Hack Capital / unsplash.com Об этом стало известно на прошедшем недавно конгрессе Chaos Communication Congress, когда хакер Томас Ламбертц (Thomas Lambertz) показал, как можно использовать старую, якобы исправленную уязвимость в технологии шифрования Microsoft. Любопытно, что он смог это сделать это на устройстве со свежей версией Windows 11, в которой были установлены актуальные обновления безопасности. Речь идёт об уязвимости CVE-2023-21563, которая получила имя «bitpixie» и о которой стало известно в 2022 году. Похоже, что Microsoft так и не удалось полностью решить эту проблему. Эксплуатация упомянутой уязвимости позволяет обойти функцию шифрования и получить полный доступ к данным, хотя для этого потребуется физический доступ к атакуемому устройству. Для эксплуатации упомянутой уязвимости Ламбертц задействовал технологию Secure Boot, благодаря чему смог запустить старую версию загрузчика Windows. Такой подход позволил извлечь ключ шифрования в память и с помощью Linux извлечь данные из памяти. Для рядовых пользователей данная проблема не слишком актуальна. Однако в корпоративном сегменте BitLocker используется значительно чаще, а в актуальных сборках Windows 11 функция шифрования включена по умолчанию. Это означает, что подобные атаки могут использоваться хакерами для извлечения и расшифровки данных с корпоративных устройств с Windows 11. |
|
✴ Входит в перечень общественных объединений и религиозных организаций, в отношении которых судом принято вступившее в законную силу решение о ликвидации или запрете деятельности по основаниям, предусмотренным Федеральным законом от 25.07.2002 № 114-ФЗ «О противодействии экстремистской деятельности»; |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









