


Опрос
|
реклама
Быстрый переход
ИИ-агенты OpenAI выявили почти 1000 уязвимостей в ядре Linux
05.11.2026 [22:30],
Николай Хижняк
OpenAI задействовала автоматизированную систему на базе искусственного интеллекта для комплексного аудита безопасности ядра Linux. Эксперимент, обошедшийся компании в $1,21 млн, помог выявить почти тысячу уязвимостей, позволяющих повысить привилегии, а также обнаружить совершенно новые методы обхода защиты. 
Источник изображения: AltumCode / unsplash.com Для проверки возможностей своих перспективных ИИ-моделей в сфере кибербезопасности OpenAI выбрала ядро Linux из-за его масштабов — исходный код операционной системы превышает 40 млн строк. Поскольку Linux управляет большей частью облачных серверов, суперкомпьютеров и всеми устройствами на Android, любые архитектурные бреши в нём угрожают безопасности миллиардов пользователей по всему миру. OpenAI создала специальный пятиэтапный конвейер, который позволил полностью автоматизировать процесс проверки безопасности операционной системы. Он включал поиск уязвимостей, их динамическую проверку, оценку возможности эксплуатации, создание патчей, а также экспертный анализ специалистами-людьми. Сначала ИИ-агенты за 12 часов отсканировали систему и выделили 2300 потенциально опасных участков кода. Затем OpenAI задействовала дополнительных агентов для создания прототипов эксплойтов и проверки каждого из выявленных случаев. Весь процесс занял 30 часов. Система успешно воспроизвела 1724 уязвимости (около 75 % от первоначального числа выявленных потенциальных проблем). При этом лишь 3 % из оставшихся результатов, по-видимому, стали следствием некорректного анализа со стороны модели. На следующем этапе агенты ранжировали уязвимости по степени их воздействия, разработав 1169 рабочих эксплойтов для повышения привилегий в локальной системе, а также 291 концепт-доказательство, демонстрирующее возможность раскрытия информации. После исключения дубликатов и ложных срабатываний исследователи выделили 948 уникальных уязвимостей, связанных с повышением привилегий, и подготовили для них исправления. В OpenAI сообщили, что перед обращением к разработчикам ядра Linux исследователи компании проверили все созданные эксплойты и патчи. Следуя рекомендациям сообщества Linux, команда расставила приоритеты для выявленных уязвимостей. Некоторые из них к настоящему моменту уже устранены. Работа над остальными продолжается. «Мы предоставляем модели соответствующий исходный код и задаём инструкции, основанные на передовых методах написания патчей: выполнение статических проверок, соблюдение стандартов разработки, принятых в смежных участках кода, а также проведение анализа вариантов для обеспечения полноты исправления», — пояснили в OpenAI. Не все обнаруженные уязвимости были «совершенно новыми». По данным OpenAI, к моменту завершения анализа разработчики Linux уже устранили 61 уязвимость, связанную с повышением привилегий, а для ещё 43 были подготовлены предварительные исправления. Кроме того, около 300 уязвимостей (примерно треть от общего числа) уже обсуждались в открытых источниках. Помимо этого, команда изучила 166 методов эксплуатации и выявила 10 ранее не описанных подходов. К ним относятся манипуляции с памятью ядра, управление размещением страниц памяти (page grooming) и повышение привилегий с помощью атак, затрагивающих только данные (data-only attacks). В OpenAI решили не раскрывать подробности об этих уязвимостях до их устранения, чтобы не дать злоумышленникам преимущества. Хотя усилия компании по поиску уязвимостей в Linux, безусловно, заслуживают похвалы, издание TechRadar усмотрело в публикации масштабного отчёта OpenAI «скрытый пиар». Обозреватели обращают внимание на то, что компания продемонстрировала выдающиеся результаты некой «грядущей ИИ-модели для кибербезопасности», противопоставив её по эффективности версии GPT-5.5-Cyber. Тем не менее практический результат эксперимента оказался неоспоримым. Автоматизация позволила в сжатые сроки провести колоссальный объём работы по защите открытого программного обеспечения, на который у аналитиков-людей ушли бы месяцы ручного труда. GeForce RTX 3060 снова стала самой популярной в Steam, а доля Linux почти вернулась к 4 %
02.11.2026 [17:03],
Николай Хижняк
Компания Valve опубликовала результаты опроса пользователей Steam об аппаратном обеспечении их систем за октябрь 2026 года. Видеокарта GeForce RTX 3060 вернулась на первую строчку рейтинга самых популярных GPU, а удерживавшая лидерство в сентябре RTX 5070 опустилась на вторую строчку. Тем временем доля систем под управлением Linux достигла 3,95 %, вновь приближаясь к отметке в 4 %.  На долю GeForce RTX 3060 теперь приходится 3,62 % систем в Steam (в сентябре было 3,54 %). Показатель RTX 5070 снизился с 5,86 % до 3,56 % — падение составило 2,30 процентного пункта за один месяц. Таким образом, модель Nvidia старого поколения Ampere вновь опередила карту новейшей серии Blackwell. Эти данные основаны на общем отчёте Steam (для всех платформ), тогда как в отдельной таблице для видеокарт ПК обе модели имеют показатель 3,78 %. 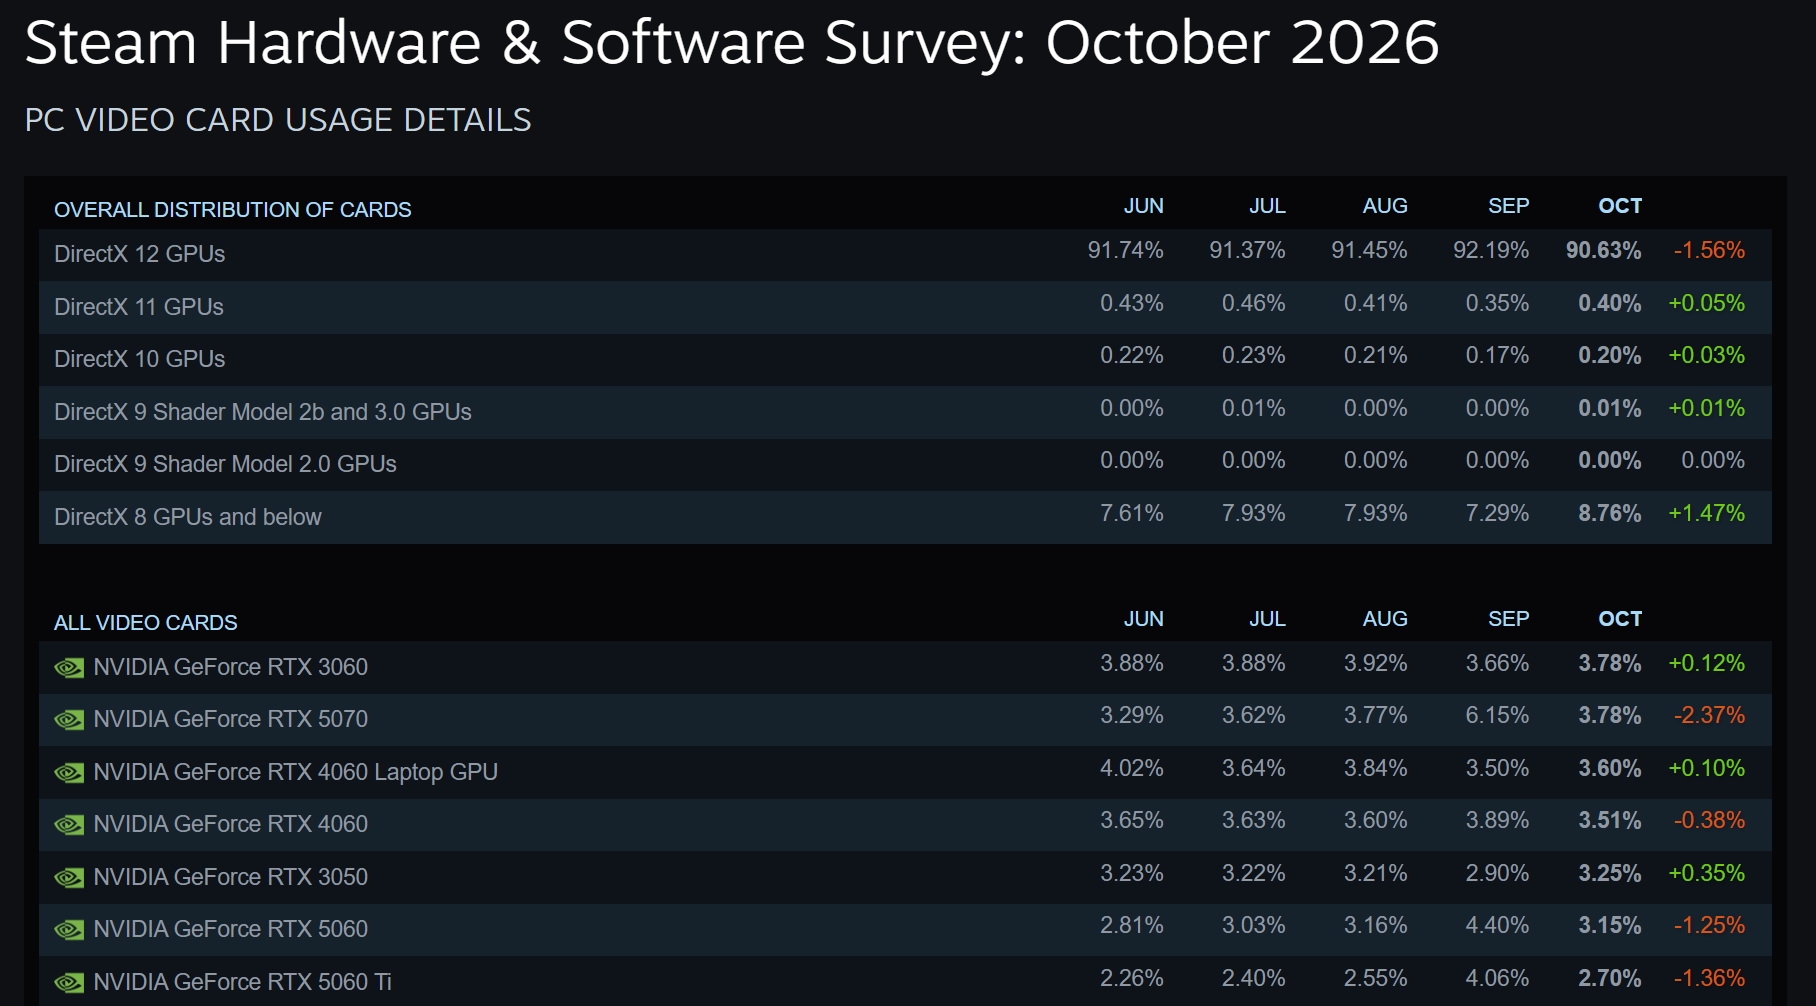 Модель RTX 5070 — не единственная видеокарта на архитектуре Blackwell, чья доля сократилась. Доля RTX 5060 упала с 4,20 % до 2,97 %, а у RTX 5060 Ti — с 3,87 % до 2,55 %. Показатели обеих карт вернулись к значениям, близким к августовским. Столь заметные колебания в сентябре, по всей видимости, были связаны скорее с особенностями выборки при проведении опроса, чем с реальными изменениями в составе используемого оборудования. Согласно статистике операционных систем, доля Linux составила 3,95 % от общего числа платформ. На долю Windows приходится 93,70 % пользователей Steam, а на macOS — 2,35 %. В свежем отчёте Steam зафиксирован рост на 0,90 процентного пункта по сравнению с первоначально опубликованным сентябрьским показателем в 3,05 %. Однако позже Valve скорректировала данные за сентябрь, установив долю Linux на уровне 3,90 %. Таким образом, с учётом исправленных цифр фактический прирост составил лишь 0,05 процентного пункта. Среди дистрибутивов Linux лидирует CachyOS с долей 0,65 % от всех систем в Steam. Далее следуют SteamOS Holo (доля 0,55 %) и Arch Linux (для 0,35 %). На долю SteamOS приходится ещё 0,32 % систем, а показатель Bazzite составляет 0,27 %. В прошлом доля Linux в опросе Steam уже превышала 4 % (в том числе в начале этого года), поэтому результат октября не является новым рекордом. Изменились и другие показатели аппаратного обеспечения — ситуация вернулась к состоянию, предшествовавшему сентябрьским переменам. Системы с 16 Гбайт оперативной памяти вновь заняли первое место с долей 41,42 %, тогда как доля систем с 32 Гбайт снизилась до 37,06 %. 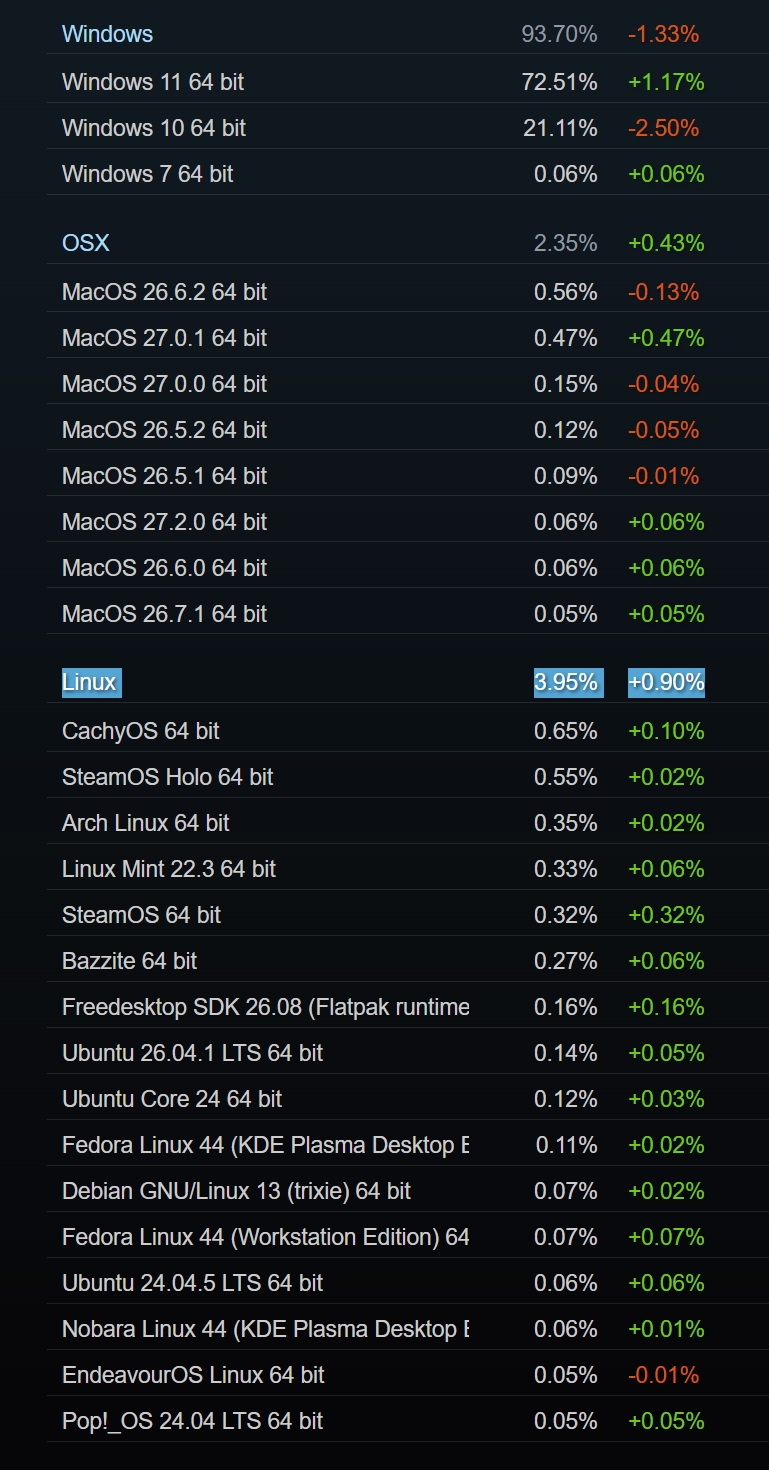 Доля пользователей, использующих упрощенный китайский язык, сократилась на 9,41 процентного пункта — до 21,98 %. Рост активности пользователей, говорящих по-китайски, зачастую совпадает с праздниками в Китае, когда в Steam заходит больше людей. Как уже наблюдалось в предыдущие месяцы, подобные колебания могут существенно исказить статистику аппаратного обеспечения в рамках опроса. Доля пользователей, использующих русский язык, выросла на 1,09 процентного пункта и составила 10,14 %. AMD готовит официальный драйвер для разгона процессоров Ryzen под Linux
25.10.2026 [11:03],
Алексей Разин
AMD предложила добавить в ядро Linux драйвер для управления разгоном процессоров Ryzen в этих операционных системах. Он пока имеет ограниченные возможности, но со временем сможет послужить основой для создания профильных утилит для этой платформы. 
Источник изображения: AMD Производители центральных процессоров уже не первое десятилетие поддерживают сообщество любителей разгона, которые сперва пытались повысить производительность ПК, заставляя компоненты работать на более высоких частотах по сравнению со штатными. Утилиты для разгона процессоров на первых порах предлагались сторонними разработчиками, но в совокупности с поддержкой на уровне микрокода материнских плат соответствующая функциональность со временем появилась и в официальных программных решениях производителей процессоров. Во всяком случае, пользователям платформы Microsoft Windows компания AMD предлагает фирменную утилиту Ryzen Master, которая позволяет через удобный интерфейс осуществлять тонкую настройку системы с целью повышения быстродействия через нештатные режимы работы процессора. Кроме того, такая утилита может быть полезна даже тем, кто просто желает осуществлять расширенный мониторинг работы центрального процессора, памяти и встроенной графики. В случае с Linux подобных официальных программных средств владельцы систем на базе процессоров AMD Ryzen были лишены, но в этом месяце появились признаки того, что ситуация изменится в лучшую сторону. Октябрьские обновления для ядра Linux, предложенные инженерами AMD, обеспечивают поддержку AMD Overclocking Driver (AOD) — драйвера, который открывает доступ к разгону процессоров Ryzen в программной среде Linux. Он позволяет менять потолок энергопотребления процессора через параметр Package Power Tracking (PPT), предельное значение силы тока для условий долговременной работы в рамках заданного теплового пакета Thermal Design Current (TDC), а также максимальное расчётное значение силы тока Electrical Design Current (EDC). Драйвер позволяет задавать ограничения PPT, TDC и EDC, а также узнавать допустимые диапазоны и шаги их изменения. Драйвер также упрощает включение и выключение многопоточности SMT, что важно для условий разгона, поскольку процессоры способны достигать более высоких частот при меньшем количестве активных ядер и потоков. Наконец, этот драйвер позволяет считывать текущие значения частоты памяти, хотя и не позволяет их изменять. Касающиеся электропитания и мощности настройки не применяются в масштабе реального времени и требуют перезагрузки системы. Программное обеспечение пока поддерживает лишь часть возможностей управления разгоном процессора, но в будущем их перечень наверняка расширится. Наличие такого драйвера AMD, по сути, открывает доступ независимым разработчикам к созданию утилит для разгона процессоров Ryzen в среде Linux. Специализированный WMI-драйвер был впервые добавлен AMD в качестве патча для Linux одиннадцатого октября этого года. Сначала PHP, теперь Linux: критические уязвимости в ядре ОС раскрыли до выхода патчей
23.10.2026 [10:32],
Владимир Фетисов
На этой неделе стало известно о выявлении критических уязвимостей в языке программирования PHP и сертификатах TLS/SSL. Теперь же в интернете появилась информация о нескольких уязвимостях в ядре Linux, для которых ещё не были выпущены исправления. Отчёты об уязвимостях опубликованы в рамках инициативы Zero Day Initiative компании Trend Micro и, вероятно, это было сделано по ошибке. 
Источник изображения: unsplash.com / Luca Bravo Среди раскрытых проблем две уязвимости имеют рейтинг 9,0 баллов по шкале CVSS. Одна из них затрагивает функцию SMB Direct, которая используется для повышения производительности при обмене файлами по протоколу SMB. Вторая уязвимость касается реализации файлового сервера в ядре Linux. Обе уязвимости потенциально могут использоваться злоумышленниками для удалённого выполнения кода. В других отчётах описаны уязвимости, позволяющие повысить уровень привилегий на локальном устройстве посредством сетевого кода, а также уязвимости, затрагивающие графический драйвер VMware и др. Исправления для уязвимостей в настоящее время тестируются или готовятся для интеграции в одно из будущих обновлений ядра Linux, но ни одно из них ещё не попало в основную ветку ядра. Программист Грег Кроа-Хартман (Greg Kroah-Hartman), занимающийся сопровождением ядра Linux, выразил недоумение по поводу публичной публикации данных об уязвимостях, патчи для которых ещё не готовы. На данный момент не ясно, действительно ли раскрытие информации об этом произошло непреднамеренно. Раскрытие информации об уязвимостях ядра Linux последовало за публикацией данных о скомпрометированных сертификатах TLS/SSL, связанных с индийским удостоверяющим центром eMudhra. Приватные ключи восьми промежуточных сертификатов оказались скомпрометированы, что потенциально могло использоваться злоумышленниками, чтобы выдавать себя за легитимные сайты и перехватывать зашифрованные соединения. В дополнение к этому разработчики языка программирования PHP вчера выпустили экстренные исправления для критических уязвимостей CVE-2026-109618 и CVE-2026-109619, о которых стало известно ранее. Обе уязвимости получили оценку 9,2 балла по шкале CVSS и могли использоваться для удалённого выполнения кода на затронутых проблемой серверах без предварительной аутентификации. Линус Торвальдс выпустил первый патч для Linux, написанный с ИИ — синтетический тест показал ускорение в 23 раза
16.10.2026 [19:23],
Павел Котов
Основатель проекта Linux Линус Торвальдс (Linus Torvalds) несколько раз менял свою позицию в отношении написанного искусственным интеллектом кода — теперь же он сам выпустил первый патч, созданный с помощью большой языковой модели. В синтетическом тесте решение показало прирост производительности в 23 раза. 
Источник изображения: Cornelius Ventures / unsplash.com Патч призван устранить давнюю проблему — чрезмерную конкуренцию за кеш, которая возникает, когда множество процессов одновременно обращается к одному и тому же файлу. Это происходит, например, при работе с общими библиотеками, базами данных или веб-серверами — ранее проблему пытались решить неоднократно, но ни один из предложенных вариантов не стал универсальным. Торвальдс подготовил свой вариант ещё в 2024 году и с тех пор использовал его на собственном ноутбуке; но недавно решил «попытаться разобраться с этой задачей по-настоящему с помощью ИИ». Опубликованное им в ветке разработки решение, по его словам, обеспечивает 23-кратный прирост производительности в синтетическом тесте — в реальности эффект будет гораздо скромнее, уточнил Торвальдс, потому что на практике таких показателей достичь не удастся, но в масштабе серверных систем разница обещает быть ощутимой. Сейчас основатель проекта занимает позицию сторонника ИИ — по крайней мере, в контексте разработки ядра Linux, где действуют строгий контроль и обязательная процедура проверки кода. В июле Линус Торвальдс заявил о намерении жёстко пресекать выпады противников ИИ: новые средства разработки зачастую справляются с задачами лучше людей, помогая выявлять элементарные ошибки. Кроме того, авторов патчей избавили от обязанностей сообщать, что при написании кода они использовали ИИ — теперь они приравнивается к стандартным средствам вроде компиляторов и текстовых редакторов. ИИ значительно ускорил работу: только в ядре Linux за каждый выпуск уже устраняются около 2000 уязвимостей (CVE); разработчики стали отказываться от поддержки драйверов для устаревшего оборудования, потому что в них уязвимостей обнаруживается немало. Fortnite выйдет на Linux, когда Epic Games переработает Easy Anti-Cheat
15.10.2026 [14:45],
Михаил Романов
Вышедшая накануне предварительная версия обновлённого лаунчера цифрового магазина Epic Games Store стала первым, но не последним шагом Epic Games в расширении присутствия на операционной системе Linux. 
Источник изображений: Epic Games Epic Games объявила, что работает над переносом популярной условно-бесплатной королевской битвы Fortnite на Linux. Сроков выхода порта нет, но студия очертила круг необходимых для этого действий с её стороны. Главным препятствием появления Fortnite на Linux был античит Easy Anti-Cheat (EAC). Хотя он совместим с Linux уже 12 лет, поддержка для каждой игры опциональна, и многие разработчики отказывались от неё из соображений безопасности. 
Easy Anti-Cheat на Linux защищён не так хорошо, как на Windows Чтобы выпустить Fortnite на Linux, Epic Games решила переработать EAC — компания готовит Easy Anti-Cheat Linux v2. Новая версия «значительно приблизит» уровень защиты к Windows, и произойдёт это «в самом ближайшем будущем». Потребуются TPM 2.0, Secure Boot, подписанные доверенными ключами ядро и модули, проверяемая история загрузки системы и IOMMU (защита памяти от прямого доступа периферийных устройств) для стационарных ПК. 
EAC Linux v2 будет использовать встроенные возможности Linux для контроля доступа к памяти игры и обнаружения вмешательства В настоящее время Epic Games прорабатывает вопросы безопасности с создателями дистрибутивов. Steam Deck и SteamOS пока не поддерживают нужные для EAC Linux v2 возможности, но компания активно обсуждает проблему с Valve. Fortnite станет первой игрой с поддержкой Easy Anti-Cheat Linux v2. На Linux проект будет распространяться через цифровой магазин Epic Games Store. Обновлённая версия лаунчера доступна на Windows, Mac и Linux. Googlebook проиграл хромбукам по совместимости — поддержка PWA и Linux-приложений урезана, но Google обещает всё исправить
07.10.2026 [13:18],
Павел Котов
Уровень поддержки веб-приложений на компьютерах серии Googlebook оказался ниже, чем на классических хромбуках — устанавливать можно только «совместимые» PWA (Progressive Web Apps). И это не единственное отличие от Chrome OS — иначе здесь работают и приложения для Linux. 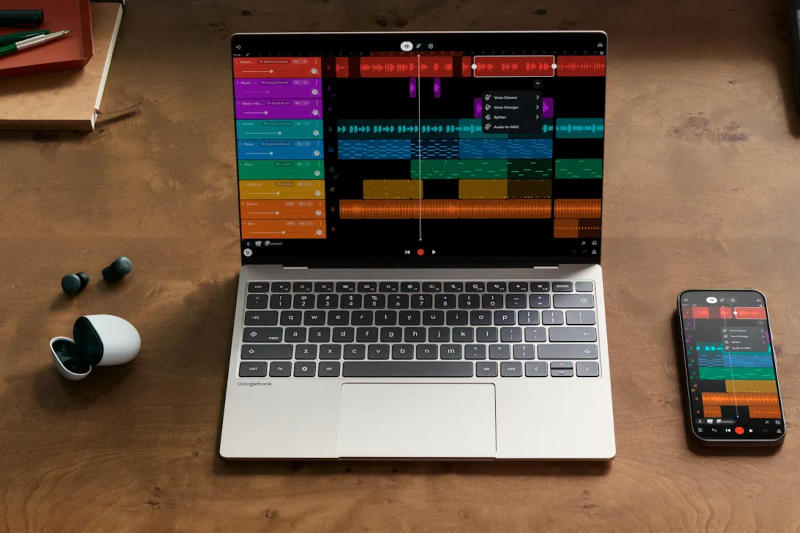
Источник изображений: googlebook.google Для реализации основных функций в Googlebook используются приложения для Android и веб-приложения, причём в «Play Маркете» появилась система рекомендаций наиболее подходящих для новой платформы приложений. Выяснилось, однако, что поддержка PWA на Googlebook реализована не так хорошо, как на хромбуках: у журналистов ресурса 9to5Google возникли сложности с установкой PWA Slack — система сообщила, что оно не относится к «совместимым». На хромбках в таких случаях использовался механизм ручной установки. Google уточнила, что это неслучайно: «Установка PWA на Googlebook поддерживается в полной мере. Однако приложение Slack не является PWA-совместимым. Браузер Chrome на Chrome OS позволяет выполнять ручную установку, даже если приложение не является PWA. Вскоре эта возможность появится и в Chrome на устройствах Googlebook». Этим проблемы с совместимостью ПО на новой платформе не исчерпываются — у неё отсутствует полноценная поддержка программ для Linux, и это тоже временно. Поддержка установки программ для Linux появилась на хромбуках ещё в 2018 году, и после нескольких лет доработки эта функция стала одним из главных преимуществ платформы Google, позволяя решить проблему нехватки ПО. Процесс установки был не самым простым, но со своей задачей он справлялся. «С помощью приложения „Терминал“ вы можете получить доступ к мощной среде командной строки Debian Linux прямо на своём Googlebook Вы можете запускать инструменты для разработчиков и среды программирования, а также использовать другие приложения Linux», — заявили в Google.  Для рядового пользователя это не вполне комфортный вариант: на хромбуках программы для Linux появлялись в общем списке. Теоретически поддерживается и запуск ПО с графическим интерфейсом, добавили в Google, но «в первой версии Googlebook поддержка GUI-приложений не является главной задачей. Вскоре мы поделимся дополнительной информацией о приложении „Терминал“», — пообещали в компании. Компьютеры Googlebook предназначены для запуска приложений под Android, и устанавливаются они из «Play Маркета» как на смартфонах или планшетах. Совместимые с новой платформой приложения уже получили в магазине пометки «Создано для ПК» (Made for desktop) и «Оптимизировано для ПК» (Optimized for desktop). Первые разрабатывались специально для работы на устройствах с большими экранами, клавиатурами и мышами. Вторые, возможно, не создавались специально для ПК, но были адаптированы, чтобы сделать их работу более естественной. Категория совместимых приложений указывает, что они поддерживают управление с клавиатуры и мыши, но не даётся гарантии, что каждая часть интерфейса была переработана с учётом этих средств. Наконец, есть пометка «Создано для мобильных устройств» (Built for mobile) — такие приложения могут запускаться, но они выполнены с использованием ориентированных на смартфоны макетов и для работы на десктопах не тестировались. Компания дала разъяснения по вопросам о совместимости Googlebook на процессорах Intel с приложениями, написанными для Arm-архитектуры. «С гордостью отметим, что 96,6 % из более чем 10 000 самых популярных приложений доступны в магазине „Play Маркет“ и безупречно работают на устройствах Googlebook с процессорами Intel; те же приложения, которые отсутствуют в „Play Маркете“, были удалены оттуда главным образом из-за несовместимости с большими экранами (например, из-за требования к наличию гироскопа), что касается всех платформ, а не только данной категории устройств», — заявили в Google ресурсу Android Authority. Таким образом, остаются более 300 приложений, которые точно не будут работать на Googlebook с процессорами Intel. Android, Linux, Windows и macOS позволяют шпионить за пользователями через файловые операции — без чтения самих файлов
25.09.2026 [10:52],
Павел Котов
Исследователи из Технического университета Граца (Австрия) обнаружили ошибки в реализации функций уведомлений ОС о файловых операциях — они затронули платформы Android, Linux, macOS и Windows. Из-за этих ошибок возникает угроза утечки конфиденциальной информации. 
Источник изображения: Boitumelo / unsplash.com Проблема затрагивает механизмы Linux inotify (с 2005 года), Google Android FileObserver (с 2008 года), Microsoft Windows ReadDirectoryChangesW (с 2000 года) и Apple macOS FSEvents в (с 2007 года). Они уведомляют ОС о том, что файл был открыт, изменён, записан или удалён. Данные функции не раскрывают содержимого файлов, но информация о событиях с ними служит побочным каналом, который помогает гипотетическому злоумышленнику делать выводы о действиях других пользователей компьютера. Располагая сведениями о файловых событиях, можно осуществлять атаки, основанные на анализе временных интервалов между нажатиями клавиш — это позволяет перехватывать вводимые пользователем данные, причём не только локально, но и по SSH; можно также производить атаки для выявления посещаемых сайтов и атаки с подменой интерфейса для кражи учётных данных. Проблема состоит в том, что у непривилегированных пользователей есть доступ к подсистеме уведомлений о файловых операциях; причём в Linux и Windows информация о файлах доступна даже в отсутствие прав на их чтение. Сценарии атак предполагают, что у злоумышленника есть доступ к учётной записи с файлами, читать которые имеют право несколько пользователей — список файлов, доступных для чтения всем пользователям, весьма обширен. «В Linux отслеживание доступной для чтения директории приводит к утечке информации о событиях с файлами внутри неё, включая те, права на чтение которых отсутствуют: мониторинг „/dev/input“ позволяет получать уведомления о каждом нажатии клавиши, которые мы использовали для локальной атаки с анализом интервалов между нажатиями с точностью распознавания 93,1–100 % для семи пользователей и удалённой атаки через SSH с точностью 100 %», — рассказали авторы исследования. Была смоделирована атака с подменой интерфейса запроса аутентификации в среде KDE Plasma 6; идентификация сайтов для сотни самых посещаемых ресурсов дала точность 87,9 %. Уязвимость в (CVE-2025-68788) была частично устранена в декабре 2025 года для версий ядра 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.64 и 6.18.3 — патч блокирует генерацию событий доступа и изменения для специальных файлов в директории «/dev/». 
Источник изображения: KeepCoding / unsplash.com «В Android механизм FileObserver работает в обход средства FUSE, предназначенного для изоляции хранилищ отдельных приложений. В результате приложение без специальных разрешений может отслеживать, например, закрытую папку WhatsApp и по именам файлов и временным меткам точно определять моменты отправки, получения или удаления фотографий, видео и документов», — отметили эксперты. В период с августа по октябрь 2025 года они сообщили о своих открытиях разработчикам Linux, Android, Windows и macOS. Разработчики Android никаких мер, предположительно, не приняли. Наименьший объём информации удалось получить при работе с Apple macOS — не удалось найти способов найти ограничения на чтение закрытых директорий. Тем не менее, подсистема FSEvents позволяет отслеживать различные изменения файлов, отражаемые в файлах формата .plist. Эти изменения включают переключения аудиовхода и аудиовыхода, изменение настроек питания, обновления информации о Bluetooth-устройствах и принтерах, изменения DNS при подключении сетевого кабеля, а также события подключения и отключения томов. «В Windows мониторинг корневого каталога „C:\“ позволяет получить полный путь к любому файлу, к которому происходит обращение в системе — независимо от того, какой пользователь выполняет действие, и без учёта прав доступа. Этого оказалось достаточно, чтобы в реальном времени отследить какие сайты посещает другой пользователь в браузере Firefox — с точностью 97,8 %», — предупредили исследователи. В Microsoft, однако, ответили, что это предусмотренная архитектурой недокументированная функция. Эксперты предлагают распространить механизм проверки прав доступа на мониторинг собственных файлов пользователя: в Windows — запретить мониторинг целых дисков; в Windows и macOS — на уровне ядра внедрить систему разграничения прав доступа. Canonical ускорила выпуск обновлений Ubuntu — ИИ выявляет слишком много уязвимостей
24.09.2026 [12:43],
Павел Котов
Canonical пришлось перестроить рабочие процессы из-за технологий искусственного интеллекта — компания объявила о переходе на новый двухнедельный цикл выпуска унифицированных пакетов исправлений Ubuntu, потому что ИИ постоянно находит всё новые уязвимости. 
Источник изображения: Gabriel Heinzer / unsplash.com В последнее время сопровождающие проект разработчики оказались завалены отчётами об уязвимостях и угрозах (CVE). Большие языковые модели и ИИ-агенты превратили поиск ошибок из трудоёмкого занятия в автоматизированный процесс. Часть сообщества разработчиков ядра Linux выделилась с структуру по присвоению номеров CVE — они регистрируются тысячами, потому что на уровне ядра практически любая способная повлиять на работу системы ошибка может считаться уязвимостью. Происходящее вынудило и разработчиков дистрибутивов ускорить выпуск исправлений. Будучи перегруженными потоком CVE, они отказываются от прежней схемы с выпуском регулярных обновлений каждые четыре недели и отдельных патчей безопасности каждые две недели. Теперь все исправления объединяются и переводятся в общий двухнедельный цикл обновлений. С новой реальностью столкнулся не только проект Ubuntu. Первые признаки того, что ситуация перерастает в новую норму, появились ещё на этапе выпуска релиз-кандидатов Linux 7.0. Линус Торвальдс (Linus Torvalds) обратил внимание, что число сообщений об ошибках выросло, и каждый релиз-кандидат оказывался объёмнее обычного. Критическими обнаруженные ошибки не были, и откладывать выпуск версии 7.0 смысла не было — она вышла в срок. При подготовке релиза Linux 7.1 пришло понимание, что произошедшее с предыдущей версией не было случайностью. Поступали сообщения об ошибках, которые либо касались незначительных исправлений, либо дублировали уже имеющиеся заявки — процесс грозил перерасти в неуправляемый, но в сообществе нашли возможность справляться с этим потоком. Теперь с новой реальностью осваивается и Canonical. Qualcomm наделит компьютерные процессоры Snapdragon X2 поддержкой Linux
24.09.2026 [10:13],
Павел Котов
Qualcomm рассказала о работе по обеспечению полноценной поддержки процессоров серии Snapdragon X2 системами Linux. На начальных этапах компания реализует работу компонентов платформы и демонстрирует её на примере сборки Debian 13 с собственным ядром. Цель проекта — полноценная поддержка процессоров Qualcomm Snapdragon X2 Series, которую смогут предлагать разработчики популярных дистрибутивов. 
Источник изображения: qualcomm.com Поддержка Linux на ноутбуках с процессорами Snapdragon X2 внедряется поэтапно, начиная с базовых компонентов, критически необходимых для работы с устройствами. Первостепенное внимание уделяется включению в основную ветку ядра драйверов, обеспечивающих выполнение реальных задач: поддержки графических процессоров — открытых драйверов Mesa Freedreno, Turnip и Rusticl; а также нейропроцессора (NPU) Qualcomm Hexagon через механизм удалённого вызова функций FastRPC для прямого обращения к ускорителю искусственного интеллекта. В качестве загрузчика используется systemd-boot — он стартует через UEFI и обеспечивает запуск ядра Linux. Qualcomm реализовала поддержку базовых компонентов ввода-вывода, в том числе высоко- и низкоскоростных периферийных устройств, а также компонентов управления питанием, температурой и общей стабильности. Разработчикам, которые желают попробовать новые средства уже сейчас, потребуется ПК на чипе Snapdragon X2 Series, понадобится изучить инструкции по сборке образов Qualcomm Linux на базе Debian, собрать образ из исходных кодов, после чего можно будет протестировать важные компоненты: графику, ИИ-ускоритель, функционирование периферии и запуск приложений. Основной этап работы Qualcomm намерена завершить к концу ноября, но процесс интеграции кода в основную ветку ядра продолжится и дальше. На текущем этапе компания стремится достичь уровня качества, пригодного к выпуску ПО для широкой аудитории: система должна стать полнофункциональной и стабильной, а также располагать всеми необходимыми компонентами для внедрения в дистрибутивы и применения разработчиками. Qualcomm планирует сделать платформу достаточно надёжной, чтобы она была фундаментом для создания конечных продуктов. Потребуется расширенное тестирование на реальном оборудовании — выявлять и устранять специфические для конкретных устройств проблемы, чтобы работающие в лабораторных условиях решения надёжно проявили себя и в реальной эксплуатации. Valve открыла исходный код Lepton — инструмента для переноса игр с Android на Steam Frame
21.09.2026 [17:17],
Михаил Романов
Компания Valve на прошлой неделе выпустила беспроводную VR-гарнитуру Steam Frame, а теперь представила инструмент для расширения её игровой библиотеки. 
Источник изображения: Steam Речь идёт о программном обеспечении Lepton, которое позволяет запускать игры с мобильной операционной системы Android через клиент Steam на устройствах под управлением Linux — например, Steam Frame со SteamOS 3 на базе Linux. В частности, инструмент призван помочь портировать VR-игры с Android на платформу Steam. Valve отмечает, что другие сценарии использования тоже возможны, однако они были не в приоритете при разработке. 
Источник изображения: SteamDB Для воспроизведения Android-игр Lepton формирует изолированный контейнер с системным образом Android. Каждое приложение при этом запускается в отдельном Android-контейнере. В отличие от других подобных утилит, Lepton не требует прав root, запускает все процессы под одним пользователем, отключает ненужные для запуска игр службы Android, кэширует данные о состоянии системы для ускорения загрузки и так далее. 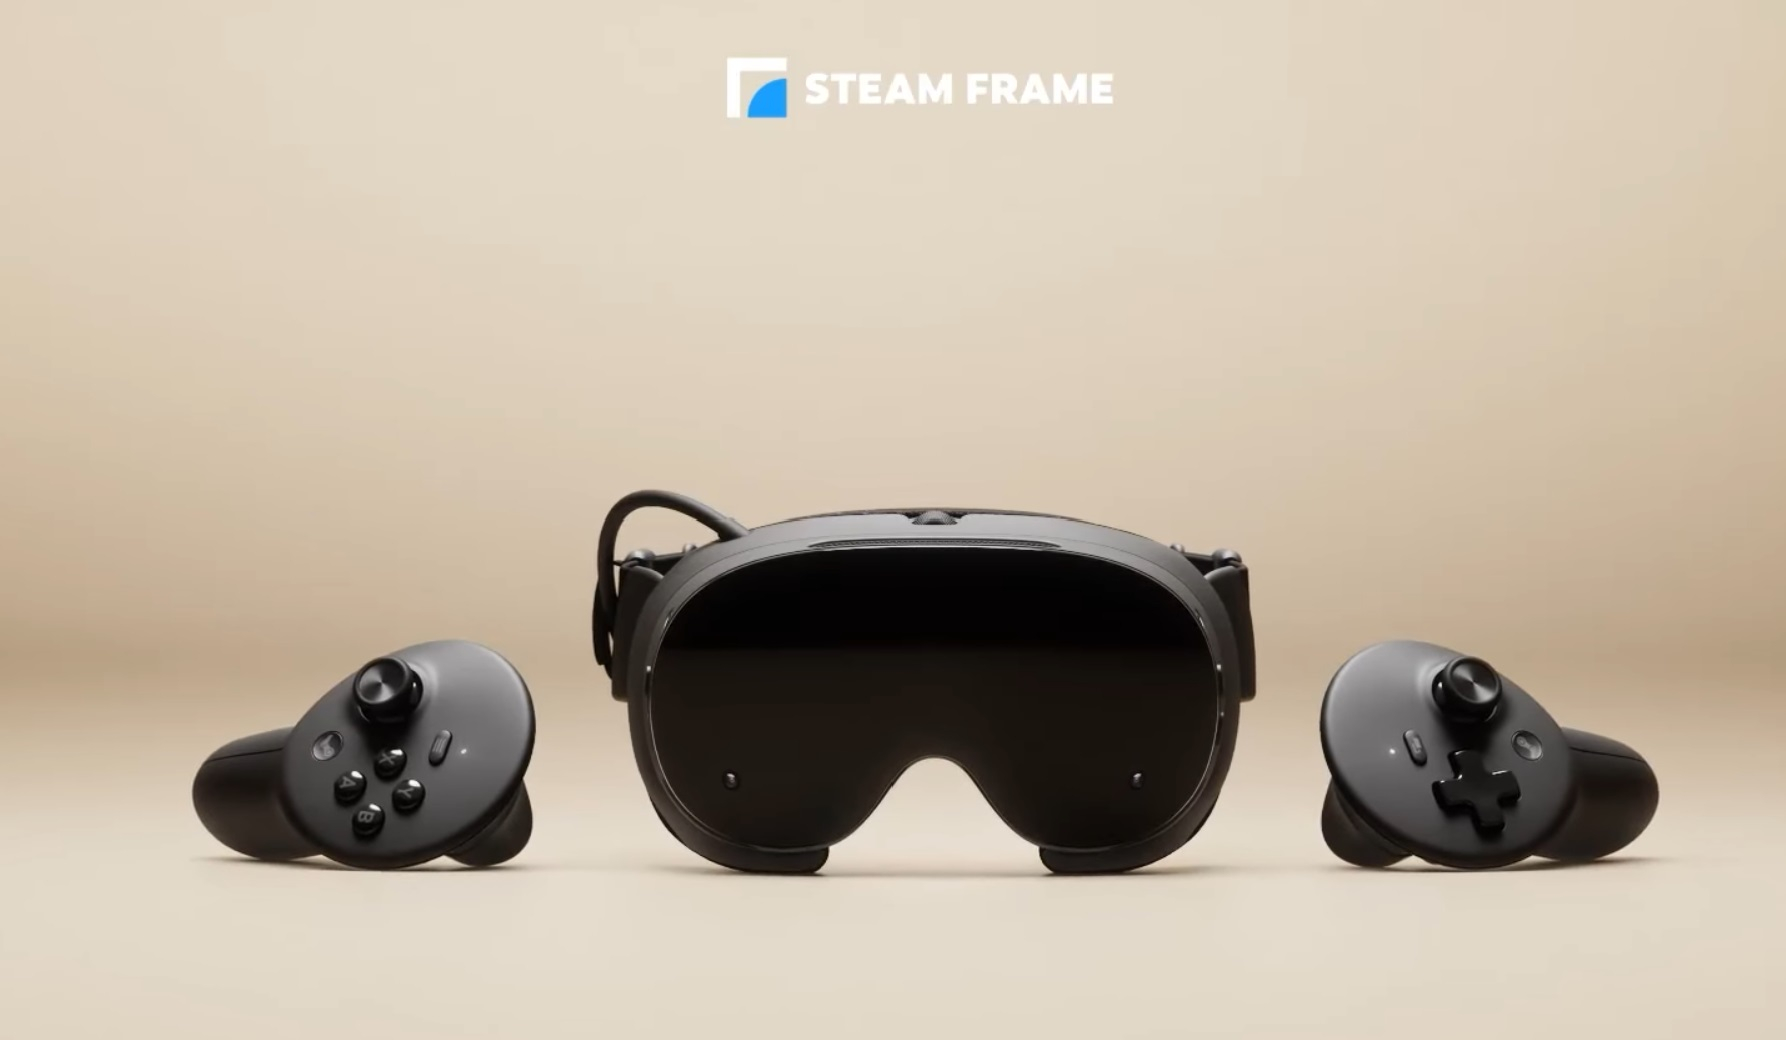
Источник изображения: Steam Lepton базируется на наработках таких открытых проектов, как Waydroid, Anbox, Halium и Hybris. Материалы для сборки образа с Android распространяются под лицензией GPLv3, а сам инструмент запуска — под лицензией MIT. После нескольких месяцев разработки Valve открыла исходный код Lepton для всех желающих — см. репозиторий на GitLab. Большинству пользователей Steam компания советует Lepton, предоставляемый самим клиентом Steam. Microsoft опубликовала официальный список поддерживаемых браузером Edge дистрибутивов Linux
03.09.2026 [21:22],
Сергей Сурабекянц
Начиная с 2019 года, браузер Edge базируется на проекте с открытым исходным кодом Chromium. Недавно Microsoft обновила документацию по ОС, поддерживаемым Edge, предоставив исчерпывающий список дистрибутивов Linux, которые должны обеспечить наилучший опыт работы в браузере. В список вошли Ubuntu, Debian, openSUSE и Fedora, а Chromebook по-прежнему официально не поддерживается.  Браузер Edge технически доступен на операционных системах с открытым исходным кодом уже много лет, но опубликованный Microsoft официальный список совместимости должен оказаться полезным для корпоративных организаций и других профессиональных сфер. В обновлённой документации Edge указано, что браузер поддерживается следующими 64-битными дистрибутивами Linux:
Другие операционные системы на базе Linux могут запускать Edge без проблем, но Microsoft пока официально их не поддерживает. Браузер также официально не поддерживается на устройствах Chromebook. В список поддерживаемых операционных систем также входят некоторые версии Windows 10 (LTSC), выпущенные ещё в 2015 году, macOS и несколько довольно современных мобильных платформ. Этот перечень по сути повторяет список совместимости Chrome, вот только Google публикует эту информацию как минимум с августа 2019 года, а Microsoft для того же самого понадобилось семь лет. Теперь Edge соответствует поддержке Linux, предоставляемой проектом Chromium, открытым фреймворком, на основе которого созданы многие проприетарные браузеры, включая Chrome и Edge. В последние годы браузер Microsoft прекратил поддержку Windows 7, Windows 8.x и более старых процессоров Pentium 4, которые не обеспечивают аппаратную поддержку инструкций SSE3. Несмотря на то, что Edge построен на Chromium, он всё ещё предлагает несколько функций, эксклюзивных по сравнению с другими браузерами на основе Chromium. В последнее время эти дополнительные функции в основном сосредоточены на генеративном ИИ. Microsoft постоянно расширяет функциональность своего ИИ-помощника Copilot, который, по сути, уже способен самостоятельно просматривать веб-страницы, если пользователь ему это позволит. ИИ готов обнаруживать более 2000 уязвимостей в каждом выпуске ядра Linux
03.09.2026 [18:54],
Павел Котов
Китайская модель искусственного интеллекта Z.ai GLM-5.3 помогла выявить более тысячи критических уязвимостей в крупных проектах с открытым исходным кодом. Из-за ИИ поток обнаруживаемых и исправляемых ошибок в ядре Linux дошёл до 2000 единиц за выпуск — в последние годы этот показатель не превышал 500. 
Источник изображения: Milad Fakurian / unsplash.com Разработчик ядра Linux Грег Кроа-Хартман (Greg Kroah-Hartman) опубликовал график, демонстрирующий резкий рост числа уязвимостей, обнаруженных в проекте за несколько последних стабильных релизов — в период между выпусками версий 6.9 и 6.19 на каждый выпуск приходились около 500 исправленных уязвимостей. С выходом Linux 7.0 это число достигло примерно 1000 уязвимостей на релиз, а с Linux 7.2 оно превысило 1500. Большинство ошибок в последних выпусках обнаруживались ИИ-службами, и с выходом Linux 7.3 этот показатель может превысить 2000. 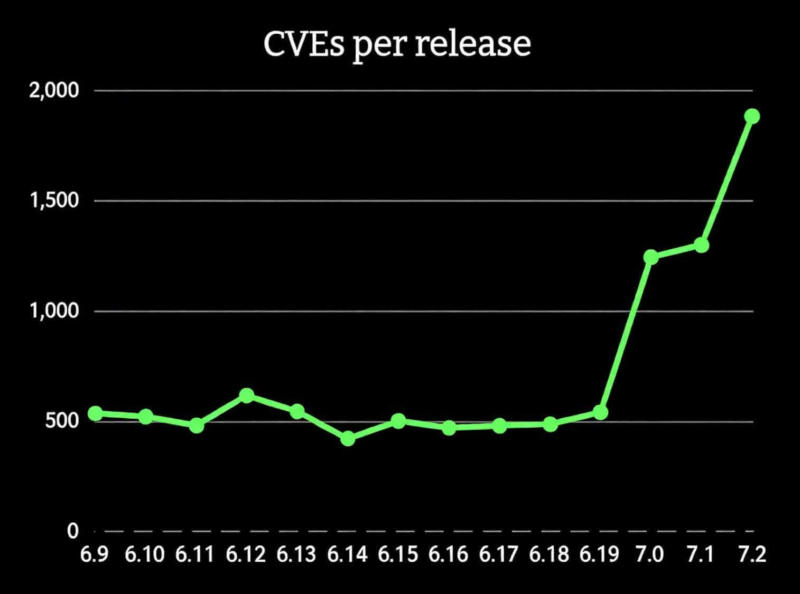
Источник изображения: kernel.org На первый взгляд, показатель в 2000 уязвимостей за релиз выглядит тревожно, потому что огромное число оборудования работает на ядре Linux; с другой стороны, исходный код ядра содержит около 40 млн строк кода, то есть не выявлены ещё, вероятно, несколько тысяч уязвимостей. Большинство из них имеет низкий приоритет — они связаны либо с устаревшими драйверами, либо с давно устаревшими функциями. Для ядра это даже хорошо: в этом году из него удалили целую партию старых драйверов и всю подсистему ISDN с несколькими десятками уязвимостей. Ещё в мае с выпуском Linux 7.1-rc4 на проблему обратил внимание основатель проекта Линус Торвальдс (Linus Torvalds); два года назад количество обращений составляло по 2–3 в неделю, а в 2026 году достигло 5–6 в день. Debian наполнится кодом, который сгенерировал ИИ
01.09.2026 [13:36],
Павел Котов
Участники сообщества Debian проголосовали за то, чтобы разрешить использовать инструменты на основе искусственного интеллекта при «разработке, поддержке и [написании] документации» к дистрибутиву Linux. 
Источник изображения: Lukas / unsplash.com Новая политика Debian в отношении ИИ признает, что «ответственное» использование этих средств может повысить производительность разработчиков. «Генеративный ИИ не освобождается от правил и не предусматривает особых норм, помимо стандартов, уже ожидаемых от участников проекта Debian», — говорится в решении. Участники голосования рассмотрели несколько предложений по поводу действий в отношении ИИ-материалов, в том числе варианты, предусматривающие их полный запрет. В отдельных случаях реакция участников проекта на использование ИИ была резко отрицательной. Администрация проекта Debian не требует, чтобы участники раскрывали информацию об использовании ИИ, но они по-прежнему несут ответственность за всё, что передают проекту. Независимо от того, каким образом были созданы материалы, они должны отвечать одним и тем же стандартам качества, корректности, поддерживаемости и соответствия законодательству. Предполагается, что участники проекта понимают, проверяют, тестируют и при необходимости дорабатывают созданные ИИ материалы — принятие и пересылка их вслепую противоречит правилам проекта. Указание на использование ИИ поощряется, но не является требованием. Ubuntu на Windows растёт быстрее, чем на Linux
17.08.2026 [15:30],
Владимир Мироненко
Количество пользователей, устанавливающих Ubuntu в среде Linux на Windows, опережает количество нативных установок Ubuntu, сообщил ресурс XDA-Developers.com со ссылкой на данные Canonical. 
Источник изображения: Gabriel Heinzer/unsplash.com «Мы уже получаем множество сообщений от разработчиков, у которых нет другого выбора, кроме как получить компьютер с Windows от работодателя, но затем им приходится заниматься ИИ или машинным обучением. С Windows Subsystem for Linux (WSL) это намного проще», — сообщил Джон Сигер (Jon Seager), вице-президент по разработке Canonical. Он имел в виду, что разработчики скачивают Ubuntu на свои компьютеры под управлением Windows, а затем запускают её через подсистему WSL. WSL позволяет настроить среду Linux внутри Windows и взаимодействовать с ней через терминал, при этом Windows остаётся основной операционной системой на компьютере. Раньше программистам приходилось устанавливать Windows и Linux одновременно, но некоторым WSL кажется гораздо проще в управлении. По словам Сигера, сотрудники оставляют Windows на компьютере (обычно из-за потребностей работодателя) и используют WSL для работы с Ubuntu, когда им нужен Linux. И этот метод может в конечном итоге превзойти по популярности установку Ubuntu. Как полагает Сигер, в дальнейшем больше пользователей Ubuntu WSL будет, чем пользователей нативной Ubuntu. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









