


Опрос
|
реклама
Быстрый переход
В браузере Microsoft Edge появилась ИИ-защита от мошенников — система следит за происходящим на экране
07.02.2025 [18:00],
Владимир Фетисов
На этой неделе Microsoft добавила в свой фирменный браузер Edge новый инструмент защиты от мошенников под названием Scareware blocker, который использует компьютерное зрение и машинное обучение для обеспечения безопасности пользователей. Алгоритм предназначен для борьбы с так называемыми программами-страшилками, которые побуждают пользователей скачивать вредоносное программное обеспечение под предлогом борьбы с вирусами. 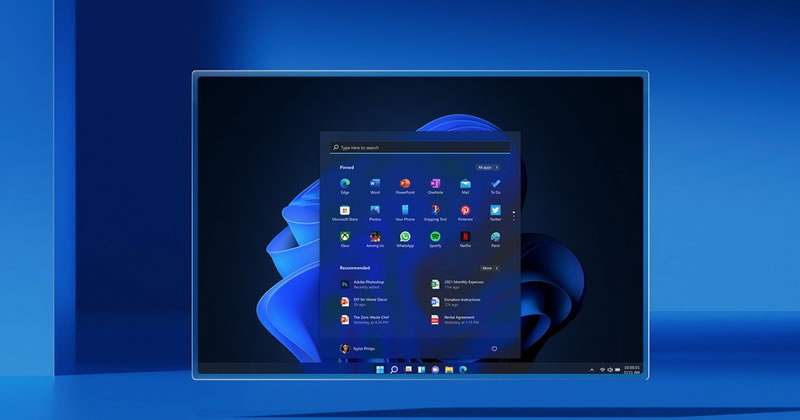
Источник изображений: Microsoft Использование технологий искусственного интеллекта позволяет Scareware blocker эффективно выявлять не только уже известные виды мошенничества, но также определять новые на основе характерных признаков. После обнаружения признаков мошенничества он блокирует открывающееся на весь экран окно, которое по задумке мошенников должно подтолкнуть жертву к скачиванию вредоносного ПО. «Scareware blocker использует модель машинного обучения, которая запускается на локальном компьютере. Эта модель использует компьютерное зрение для сравнения полноэкранных страниц с тысячами примеров мошенничества, которыми с нами поделилось сообщество. Модель работает локально, без сохранения или отправки изображений в облако», — сказано в сообщении Microsoft. 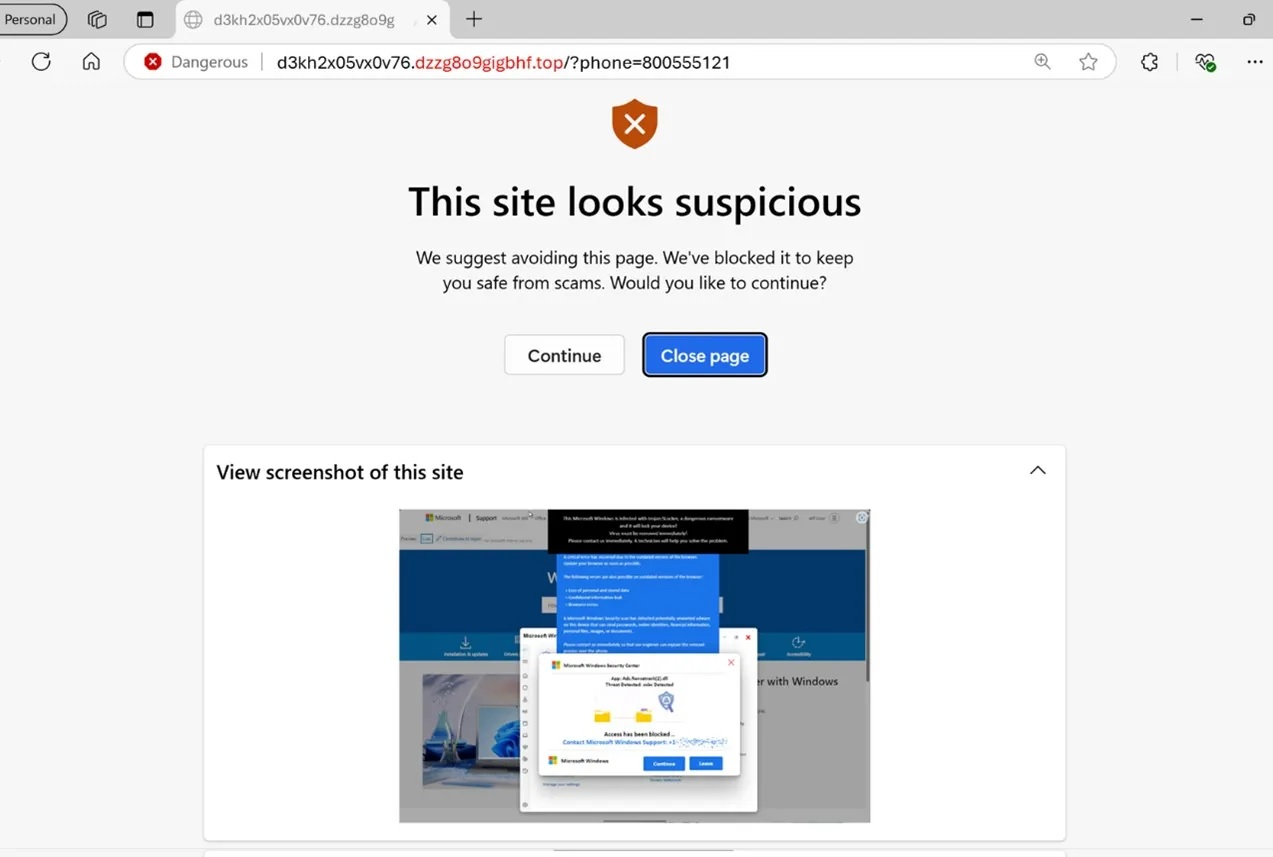 Как только мошенничество будет обнаружено, браузер автоматически выйдет из полноэкранного режима, остановит воспроизведение видео- или аудиосообщения, а также предупредит пользователя об опасности. После этого пользователь может продолжить взаимодействие с Edge, а также добавить обнаруженный мошеннический сайт в базу данных Scareware blocker. Согласно имеющимся данным, новый инструмент защиты пользователей от мошенников доступен в последней стабильной версии Edge. По умолчанию он отключен, поэтому пользователям придётся самостоятельно активировать соответствующую опцию в настройках приложения. Для борьбы с телефонными мошенниками в России будут использовать ИИ и базу биометрических данных
04.02.2025 [08:40],
Владимир Фетисов
Минцифры РФ ведёт проработку дополнительных мер по борьбе с кибермошенниками, в том числе схемы сбора векторов голосов подозреваемых в противоправной деятельности. Предлагается собирать и хранить данные на единой антифрод-платформе, а наполнять базу будут органы власти и участники интернет-рынка. Это следует из подготовленного в правительстве пакета антимошеннических поправок, в том числе к законам «О связи», «Об информации, информационных технологиях…» и др. 
Источник изображения: Resume Genius/unsplash.com Напомним, вектор — это уникальное представление каких-либо данных (текста, изображения, голоса) в числовой форме, в результате их математического преобразования. Сравнение векторов позволяет судить о сходстве или различии исходных данных. В документе Минцифры также отмечается, что согласия на сбор биометрических данных «лиц, совершивших мошенничество с использованием сети связи» не требуется. Для формирования единой госплатформы по противодействию мошенничеству в интернете планируется выделить более 6 млрд рублей. Согласно имеющимся данным, она должна начать работать в тестовом режиме уже в этом году, а начало промышленной эксплуатации запланировано на 2026 год. Сведения о правонарушениях на платформу будут направлять представители государственной и муниципальной власти, ЦБ, операторы связи, провайдеры, соцсети, маркетплейсы и граждане. Использовать информацию смогут в ЦБ, силовых органах, федеральных органах власти и некоторых других организациях. По данным осведомлённого источника, при подключении дополнительных сервисов абонентами ИИ-алгоритмы операторов связи будут осуществлять анализ вызовов по ключевым словам, используемым злоумышленниками. Параллельно с этим будет происходить процесс сверки голоса звонящего с векторами базы. Если система выявит ключевые слова или будет обнаружено совпадение по голосу, то абонент будет предупреждён о том, что разговаривает с мошенником. В Минцифры сообщили, что финальная версия документа ещё не готова и «о деталях говорить преждевременно». Однако там подтвердили, что ведётся обсуждение ведения базы всех номеров мошенников и формирование базы векторов их голосов. «Использование указанных баз позволит выявлять звонки мошенников с помощью ИИ», — сообщил представитель ведомства, добавив, что инициатива не коснётся «обычных граждан», поскольку речь идёт только о мошенниках. Операторы связи считают «перспективным» использование векторов голосов мошенников. В «Вымпелкоме» добавили, что вопрос анализа векторов голоса «является не простым техническим решением». В Т2 сообщили, что технически операторы могли бы реализовать такие системы, используя сигнатуры и паттерны для идентификации мошенников во время разговора. В Мегафоне добавили, что в настоящее время для выявления мошеннических звонков преимущественно используются системы анализа статистических данных. «Если речь будет идти о сплошном онлайн-анализе всех телефонных вызовов, то это потребует от операторов масштабных вложений в вычислительную инфраструктуру», — считает представитель Мегафона. В МТС от комментариев по данному вопросу отказались. В конце прошлого месяца «Лаборатория Касперского» опубликовала статистические данные, собранные за 2024 год приложением Kaspersky Who Calls. Оказалось, что в прошлом году доля россиян, столкнувшихся с подозрительными звонками с неизвестных номеров выросла на 18 % по сравнению с 2023 годом и составила 61 %. При этом спам-звонки получали более 90 % абонентов. Больше половины россиян столкнулись с телефонным мошенничеством в 2024 году
30.01.2025 [14:17],
Андрей Крупин
В прошедшем году доля российских абонентов мобильных сетей, которые столкнулись со звонками с подозрением на мошенничество с неизвестных номеров, выросла на 18 процентных пунктов по сравнению с 2023 годом и составила 61 %. Различные спам-звонки в 2024 году получали больше 90 % пользователей. Об этом свидетельствуют аналитические данные «Лаборатории Касперского», полученные с помощью анонимизированной статистики приложения Kaspersky Who Calls.  «В конце прошлого года злоумышленники стали использовать новые легенды: в первом звонке они представляются сотрудниками организаций из сферы ЖКХ и просят назвать не связанную с финансами информацию, например, продиктовать показания счётчиков. Если жертва продолжила общение со звонящими, обычно её уведомляют о необходимости замены счётчиков, на которую якобы надо записаться, используя одноразовый код от личного кабинета информационной системы. Таким образом киберпреступники получают доступ к аккаунту жертвы и запрашивают от её имени какую-либо справку, которая не требует дополнительного подтверждения. В дальнейшем мошенники связываются с жертвой уже через несколько дней, в этот раз представляясь регуляторами. Они сообщают о взломе личного кабинета, пугают информацией об оформленном на пользователя кредите и просят оказать содействие. В дальнейшем схема развивается традиционно: злоумышленники вынуждают жертву подтвердить транзакцию, снять и передать им средства, привязать новое устройство к банковской системе или получить доступ к онлайн-банку, чтобы украсть деньги жертвы», — рассказал Сергей Голованов, главный эксперт «Лаборатории Касперского». Среди других приёмов телефонных мошенников, которые остаются актуальными в 2025 году, эксперты отмечают многоступенчатые атаки с предварительной перепиской с потенциальной жертвой в мессенджерах; рассылку зловредных программ, например, троянцев с функцией удалённого доступа под видом полезных приложений; использование предзаписанных голосовых дипфейков, а также звонки с иностранных номеров, которые человек может принять за региональные. Немецкие магазины начали массово продавать подержанные жёсткие диски Seagate под видом новых
29.01.2025 [19:11],
Павел Котов
На прилавках крупнейших розничных сетей Германии оказались бывшие в употреблении жёсткие диски Seagate под видом новых. О предполагаемой мошеннической схеме рассказало немецкое издание Heise.de, чьи читатели сообщили о значительном числе подобных фактов. 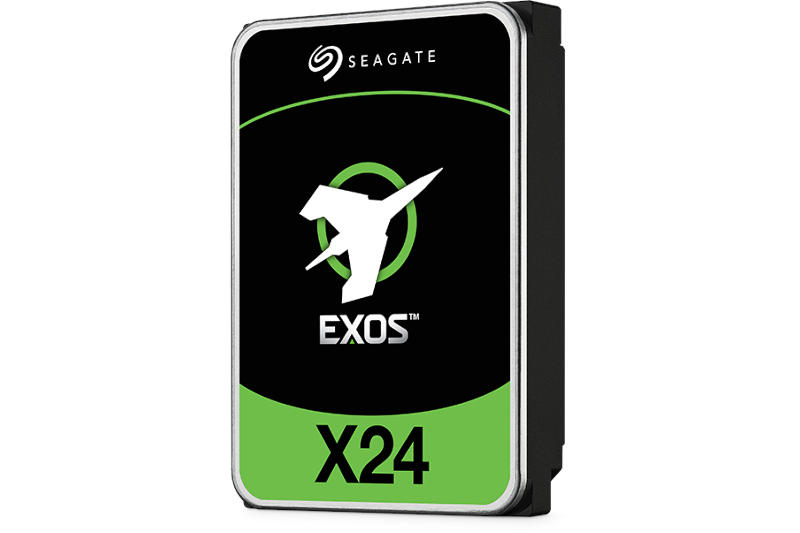
Источник изображений: seagate.com Один из читателей издания приобрёл два 14-терабайтных жёстких диска серии Seagate Exos, которые при ближайшем рассмотрении показались несколько странными. У них были некоторые внешние признаки износа, но статистика SMART аномалий не выявила. Зато тщательный тест Field Accessible Reliability Metrics (FARM) показал, что один накопитель уже проработал 10 000 часов, а другой — 15 000 часов. Покупатель вернул диски в тот же магазин, а это был официальный дилер Seagate, и приобрёл два накопителя по 16 Тбайт уже в другом магазине. Но и они оказались подержанными — каждый наработал по 22 000 часов. В обоих магазинах заверили, что это были совершенно новые модели для розницы. Seagate же сообщила, что это были OEM-модели, на которые не распространяется обычная пятилетняя гарантия. Первый из магазинов изъял из продажи модели на 14 и 16 Тбайт и даже отменил заказ, который издание Heise.de сделало анонимно. Сейчас компания проводит расследование, как это могло произойти, тем более, что один из продавцов был её официальным представителем. 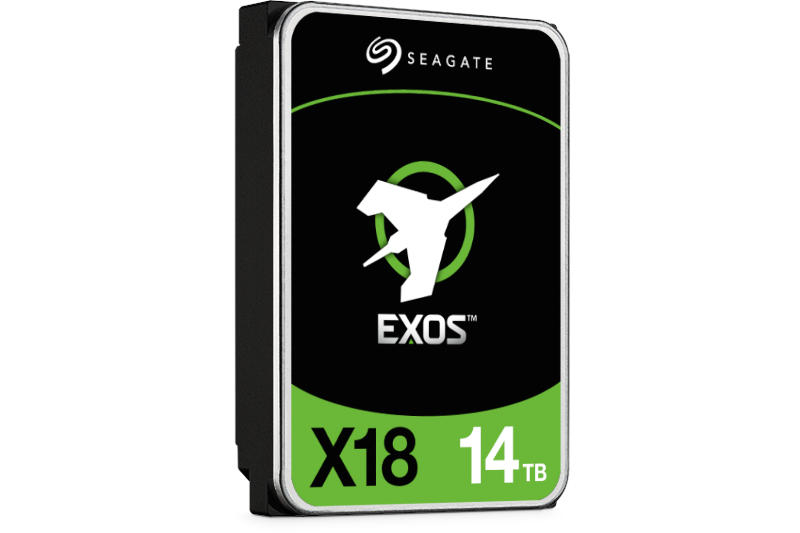 После публикации первого материала более пятидесяти читателей издания сообщили об аналогичной проблеме, возникшей при покупке жёстких дисков Seagate. Они приобретали накопители у разных розничных продавцов, в том числе у тех, кого рекомендовал сам производитель; некоторые из них оказались крупными компаниями, в том числе Amazon и известный в Германии интернет-магазин Mindfactory. Большинство читателей указали на диски Exos ёмкостью 16 Тбайт, у других были модели на 12 Тбайт, отметились также накопители других серий объёмом от 4 до 18 Тбайт. Срок службы у них был от 15 000 до 36 000 часов, а два диска по 4 Тбайт проработали все 50 000 часов. В редакции Heise.de проверили несколько экземпляров наугад и установили, что у большинства гарантия заканчивается в 2026 году. Если принять, что её срок составляет пять лет, получается, что они были произведены и проданы в 2021 году. Во всех случаях бывшие в употреблении накопители приобретались в течение последних нескольких недель, а значит, проблема возникла относительно недавно. Трудно представить, чтобы подобный инцидент оказался вызван ошибкой или недоработкой: в нём замешаны слишком много розничных продавцов, а статистика SMART на дисках была сброшена — это на руку тем, кто захотел бы выдать подержанный накопитель за новый. Стоит отметить, что Seagate активно работает с подержанными жёсткими дисками собственного производства. Около года назад компания запустила официальный магазин на eBay, где продаёт восстановленные накопители. Seagate также запустила инициативу Hard Drive Circularity Program, помогающую обнаруживать пригодные для восстановления жёсткие диски, в том числе модели Exos. Но магазин на eBay продаёт товары только американским покупателям и с немцами не работает. «Сбер» вычислил университет для хакеров и мошенников
13.01.2025 [12:57],
Владимир Мироненко
«Сбер» выявил деятельность онлайн-университета по подготовке мошенников, в том числе хакеров для атак на российские компании, в котором уже прошли обучение порядка 10 тыс. слушателей. В нём имеются курсы, по завершению обучения сдаются экзамены — всё как в обычном учебном заведении. Об этом рассказал «РИА Новости» зампред правления банка Станислав Кузнецов. 
Источник изображения: Azamat E/unsplash.com «Для подготовки хакеров, которые атакуют российские компании, есть даже целые “университеты”. “Сбер” вскрыл работу одного такого учреждения», — сообщил новостному агентству Кузнецов. Он рассказал, что этот «университет» регулярно набирает «слушателей» в даркнете. Срок обучения — семь недель, подготовка поставлена на поток. «По нашим данным, обучение прошли 10 тысяч человек. Хотели обучиться 20 тысяч, то есть, там ещё и конкурс имеется», — сообщил зампреда банка. По словам Кузнецова, мошенничество сейчас представляет собой целую сферу теневой экономики с большим количеством специализаций. Её нижнему звену — обзвонщикам — особых знаний не нужно. Они работают по шаблонным скриптам, и ключевым навыком у них является умение втираться в доверие и достоверно играть свою роль. Сейчас в эту категорию всё чаще набирают людей со знанием языков — восточноевропейских, западноевропейских, стран Балтии, говорит зампреда «Сбера». По словам Кузнецова, в 2024 году мошенники похитили у россиян 250–300 млрд руб. В этом году, по его мнению, самыми популярными схемами у аферистов будут получение обманным путём данных для хищения аккаунта на «Госуслугах», обращение к пользователям через мессенджеры под видом руководителя и фальшивые звонки из ведомств. Соучредителя Terraform Labs, из-за банкротства которой инвесторы потеряли более $40 млрд, экстрадируют в США
28.12.2024 [08:29],
Владимир Мироненко
До Квон (Do Kwon), соучредитель криптовалютной компании Terraform Labs, из-за банкротства которой инвесторы потеряли более $40 млрд, будет экстрадирован в США, где ему будет предъявлено обвинение в мошенничестве, сообщил Bloomberg. В марте 2023 года Квон был арестован полицией Черногории в аэропорту Подгорицы при попытке сесть на рейс в Дубай, воспользовавшись поддельными документами. В июне 2023 года он был признан виновным в подделке официальных документов и приговорён к четырем месяцам тюремного заключения в Черногории. 
Источник изображения: Kanchanara/unsplash.com Более 18 месяцев власти Черногории не могли определиться с дальнейшей судьбой Квона, поскольку запросы с требованием об его экстрадиции направили США и Южная Корея. У Черногории нет договора об экстрадиции ни с США, ни с Южной Кореей, поэтому вопрос по этому делу решался в суде. После ряда постановлений суда и их отмены апелляционный суд Черногории в августе этого года оставил в силе предыдущее решение об экстрадиции До Квона на его родину, Южную Корею. Однако это решение вновь отменили. В пятницу Министерство юстиции Черногории объявило, что глава ведомства Боян Божович (Bojan Bozovic) вынес решение об одобрении экстрадиции обвиняемого До Квона в Соединённые Штаты Америки. «Был сделан вывод о том, что большинство критериев, предписанных законом, благоприятствуют выполнению запроса об экстрадиции от компетентных органов Соединённых Штатов Америки», — говорится в заявлении минюста Черногории. В нем также сообщается, что Квон дал согласие на экстрадицию как в Южную Корею, так и в США, хотя ранее было объявлено, что он предпочёл бы быть осуждённым в Южной Корее, поскольку в США его ожидает более суровое наказание за это правонарушение. В феврале 2023 года Комиссия по ценным бумагам и биржам США (SEC) объявила, что подаёт в суд на Terraform Labs и До Квона с обвинением в масштабном «мошенничестве с криптовалютными активами». Чтобы урегулировать дело с SEC, криптовалютная компания согласилась выплатить $4,5 млрд. Мошенники придумали, как обманывать нечистых на руку пользователей YouTube
25.12.2024 [14:48],
Владимир Мироненко
«Лаборатория Касперского» рассказала о новой схеме онлайн-мошенничества с криптовалютой, основанной на жадности пользователей, желающих «заработать» на чужой неосведомлённости. 
Источник изображения: Kanchanara/unsplash.com В комментариях под видео на YouTube, посвящённым финансовой тематике, злоумышленники размещают просьбу дать совет по выполнению транзакции под видом неопытного пользователя, который вроде бы по незнанию публикует настоящую сид-фразу для доступа к криптокошельку с токенами Tether USD (USDT). Ставка делается на то, что недобросовестный пользователь попытается воспользоваться промахом новичка и с помощью сид-фразы «умыкнуть» чужую валюту. 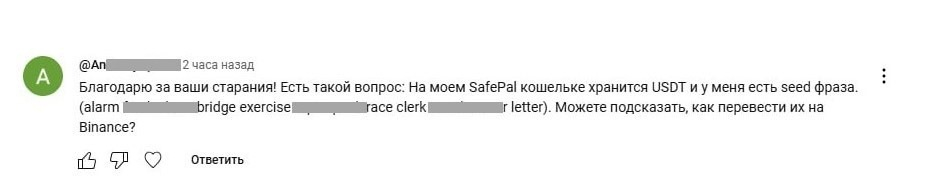
Пример комментария-ловушки (источник изображений: «Лаборатория Касперского») Вроде бы всё просто: есть сид-фраза и есть криптокошелёк с токенами. А ловушка в том, что после получения доступа к кошельку с помощью сид-фразы выясняется, что для вывода USDT необходимо оплатить комиссию в токенах TRX (Tron), которых в кошельке нет. 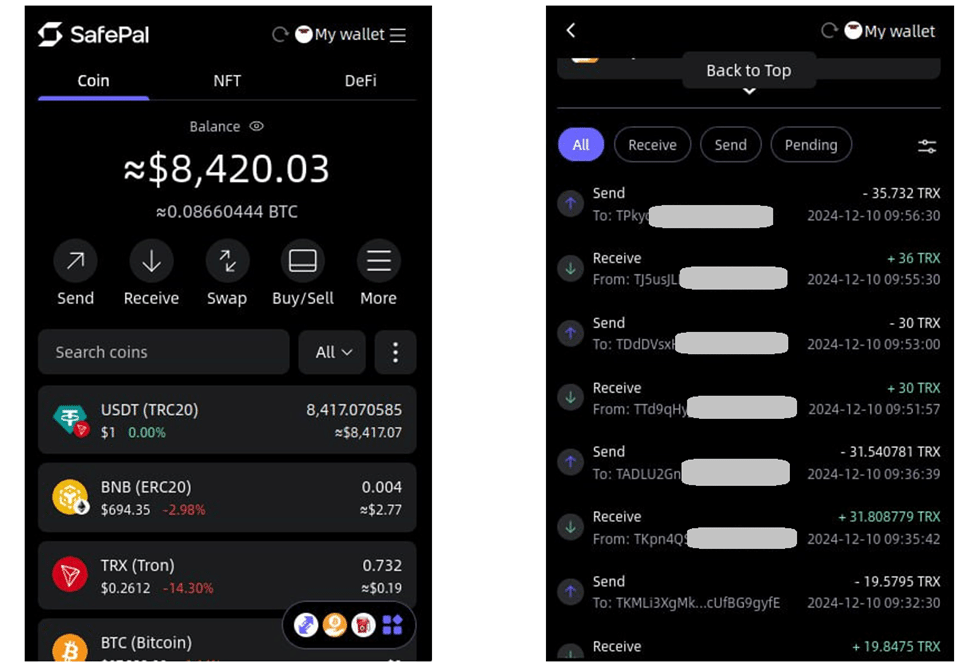 И если пользователь решается оплатить комиссию из своего личного кошелька, эти средства мгновенно перенаправляются на другой кошелёк, контролируемый мошенниками. Кошелёк-приманка настроен как учётная запись с несколькими подписями (multisig), и для авторизации транзакций требуются дополнительные разрешения. Поэтому, даже если пользователь получит доступ к кошельку после оплаты «комиссии», попытки перевести с него токены на свой кошелёк обречены на неудачу. «В этой схеме мошенники делают ставку на стремление людей к быстрому “заработку”. В итоге сами пользователи попадаются в ловушку», — отметила Ольга Свистунова, старший контент-аналитик «Лаборатории Касперского». В связи с этим компания призывает пользователей быть бдительными и придерживаться этичных принципов при работе с криптовалютами, а также при проведении любых финансовых транзакций в интернете. Минцифры хочет искать телефонных мошенников по голосу
20.11.2024 [13:06],
Владимир Фетисов
Минцифры РФ планирует сформировать базу биометрических образцов (образцов голосов) телефонных мошенников для борьбы с ними. Об этом рассказал глава ведомства Максут Шадаев во время прошедшей на этой неделе межотраслевой конференции «Безопасность клиента на первом месте». По словам министра, в настоящее время ведётся обсуждение большого пакета мер по борьбе с мошенничеством, и создание биометрической базы входит в перечень этих мер. 
Источник изображения: Copilot Близкий к Минцифры источник пояснил, что образцы биометрии злоумышленников будут передаваться в МВД только в случае, если пострадавший абонент напишет заявление о преступлении, а в распоряжении оператора будет запись разговора с мошенником. В таком случае запись будет передаваться с согласия абонента в рамках оперативно-розыскной деятельности. В настоящее время голосовой трафик пишется в соответствии с требованием так называемого «закона Яровой», отметил источник. Он добавил, что возможность использования этих записей для борьбы с мошенничеством будет определена отдельным законом. Также было сказано, что у МТС и «Т-мобайл» реализована платная функция, позволяющая предупреждать абонентов о подозрительных звонках, который записываются в автоматическом режиме. Минцифры планирует дать операторам связи возможность использования искусственного интеллекта в телефонных звонках. По словам Максута Шадаева, такие технологии позволят выявлять попытки воздействия на абонентов. Он добавил, что все эти меры планируется включить в отдельный закон, посвящённый кибербезопасности. Что касается сбора биометрической информации (образцов голоса), то предполагается, что база будет формироваться посредством интеграции данных операторов связи, обладающих информацией о совершённых телефонных звонках. Об этом рассказал руководитель проектов направления правовых исследований и юридического сопровождения ЦК НТИ по большим данным на базе МГУ Сергей Афанасьев. Он добавил, что голоса мошенников, которые уже звонили жертвам, будут добавляться в базу для последующего распознавания и предотвращения повторных попыток мошенничества. Также возможен сбор биометрических данных на основе новых звонков, для чего планируется задействовать специальный ИИ-алгоритм. Гендиректор группы компаний ST IT Антон Аверьянов считает, что такая база может формироваться на основе уже признанных дел о мошенничестве, исходя из данных полиции. «Например, если человек производил мошеннические действия со своей личной карты и ранее сдавал свою биометрию, принудительно изымать её в общую базу для предотвращения мошенничества в будущем. Главное — обеспечить особую безопасность такой базы, ведь её утечка грозит негативными последствиями для всех лиц, находящихся в ней», — считает господин Аверьянов. Британский оператор натравил ИИ-бабушку на телефонных мошенников
16.11.2024 [11:36],
Павел Котов
Крупнейший британский оператор мобильной связи O2 представил голосовой чат-бот, предназначенный для борьбы с телефонными мошенниками. Система с искусственным интеллектом получила название dAIsy, и она имитирует пожилую женщину, которая может забалтывать мошенников хоть целый день. 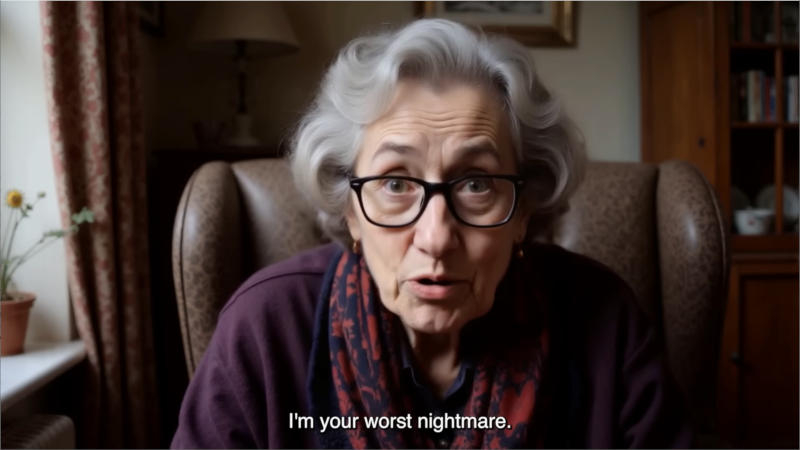
Источник изображения: youtube.com/@o2ukofficial У «ИИ-бабушки» всегда есть время поболтать, например, о вязании или её коте Пушистике (Fluffy) — для того, чтобы как можно дольше удерживать внимание мошенников, пытающихся получить её банковские реквизиты, которые всё равно окажутся вымышленными. Система объединяет «различные модели ИИ»: одна производит преобразование голоса звонящего в текст, далее специально настроенная большая языковая модель генерирует ответ, после чего ещё одна преобразует текст в речь и озвучивает ответ. В обучении ИИ участвовал эксперт по мошенничеству и автор YouTube-канала Джим Браунинг (Jim Browning). Оператор O2 опубликовал рекламный ролик, посвящённый проекту dAIsy, — негодующие голоса мошенников на записи, как утверждается, настоящие. Телефонное мошенничество представляет серьёзную проблему для людей по всему миру. Только в прошлом году жулики выманили $3,4 млрд у американцев старше 60 лет, подсчитали в ФБР; а в России каждый день совершаются до 15 млн попыток мошеннических звонков, гласит статистика «Сбера». Сегодня растёт популярность систем генеративного ИИ — они позволяют правдоподобно подделывать голос, а значит, эти показатели могут возрасти. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









