


Опрос
|
реклама
Быстрый переход
Microsoft обнаружила новый вредонос для кражи криптовалюты, распространяемый на USB-накопителях
20.06.2026 [12:19],
Владимир Фетисов
Специалисты Microsoft выявили новое вредоносное программное обеспечение, которое распространяется через USB-накопители и используется для обнаружения, кражи и передачи злоумышленникам учётных данных от криптовалютных кошельков. Вредонос получил название Crypto Clipper, поскольку он отслеживает содержимое буфера обмена на наличие шаблонов, соответствующих адресам криптокошельков. 
Источник изображения: Traxer / unsplash.com При обнаружении подходящих данных вредонос делает пять скриншотов в течение десяти секунд. Снимки экрана вместе с учётными данными отправляются на сторонний сервер через сетевой протокол Tor, обеспечивающий анонимную маршрутизацию, что позволяет скрыть отправляющий и принимающий данные IP-адреса. Crypto Clipper устанавливает соединение Tor с помощью SOCKS5 — протокола, который позволяет направлять трафик через прокси-сервер. «Работа этого вредоноса примечательна тем, что не зависит от традиционного установщика и открытой C2-инфраструктуры на основе IP-адресов. Вместо этого он разворачивает портативный Tor-клиент, направляет весь трафик через локальный прокси-сервер SOCKS5 и совмещает кражу данных с удалённым выполнением кода, превращая инструмент для кражи с целью получения финансовой выгоды в легковесный бэкдор», — говорится в заявлении Microsoft. 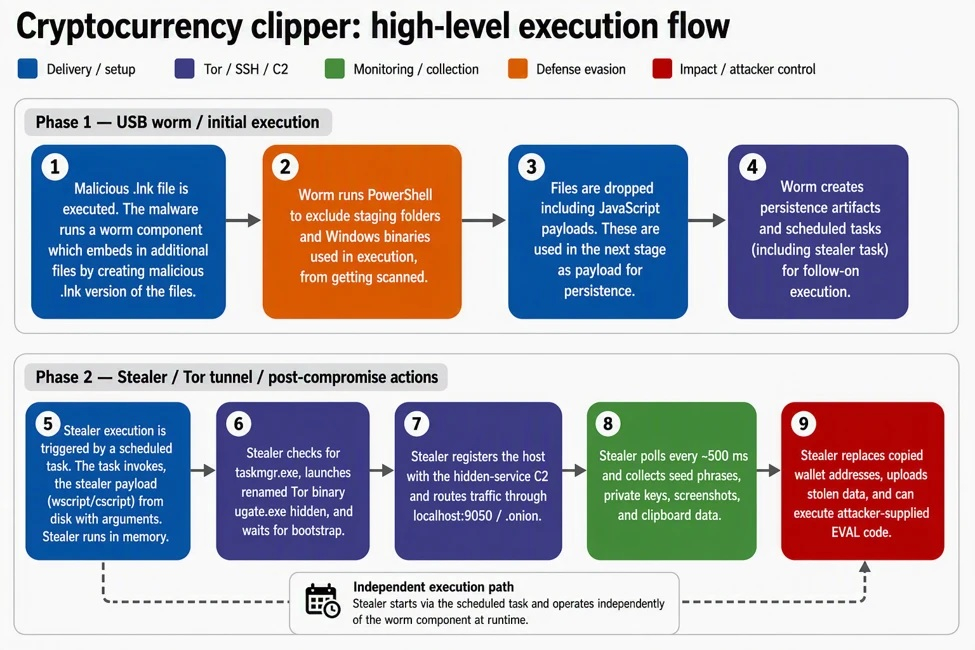 Отмечается, что Crypto Clipper распространяется через файлы .lnk на USB-накопителях. Эти файлы хранят исполняемый код, который используется для обнаружения вредоносного ПО на компьютере при подключении USB-накопителя. Если вредонос не обнаруживается, то происходит его загрузка через Tor. Для маскировки своей активности вредонос сканирует носитель и называет файлы .lnk похожими именами. Crypto Clipper отслеживает буфер обмена с целью обнаружения шаблонов, соответствующих стандартизированным сид-фразам из 12 или 24 слов, которые используются для формирования приватных ключей кошельков. При обнаружении таких шаблонов вредонос загружает их вместе со скриншотами на сервер злоумышленников. Он также может подменять адреса кошельков, тем самым пытаясь перенаправить совершаемые жертвой платежи в кошельки злоумышленников. В сообщении сказано, что антивирус Microsoft Defender for Endpoint обнаруживает компоненты Crypto Clipper как подозрительные процессы JavaScript и вероятные утечки данных через Curl. Продукт Microsoft Defender идентифицирует вредонос как Trojan: Win32/CryptoBandits.A. К наиболее заметным признакам заражения относят запуск скриптовыми интерпретаторами подозрительных процессов, использование прокси на localhost:9050, появление команд захвата экрана в PowerShell, а также появление признаков проверки буфера обмена или замены адресов криптовалютных кошельков. Внезапная блокировка Anthropic Fable 5 подстегнула интерес к открытым ИИ-моделям
17.06.2026 [16:37],
Павел Котов
Когда Anthropic на минувшей неделе закрыла доступ к своим лучшим моделям искусственного интеллекта, её клиенты получили важный урок: такое может случиться в любой момент. Поэтому будущее, возможно, за открытыми проектами, пишет CNBC. 
Источник изображения: anthropic.com Инцидент с Anthropic Fable стал крупным событием и важной темой для обсуждений — финансисты с Уолл-стрит будут внимательно следить за развитием событий, потому что Anthropic и OpenAI готовятся выйти на биржу. О рисках предупредил гендиректор Microsoft Сатья Наделла (Satya Nadella), хотя его корпорация вложила не один миллиард долларов в оба стартапа. Современным компаниям требуется «создавать агентные системы, которые со временем совершенствуются, сохраняя при этом контроль над своей интеллектуальной собственностью», — написал он в соцсети X. На фоне очередного инцидента с Anthropic в рост пошли акции MiniMax и Zhipu — китайских лабораторий открытого ИИ, то есть разработчиков моделей, которые можно бесплатно скачивать и самостоятельно запускать. Инцидент произошёл в неудобное время, примерно два часа спустя после того, как завершился первый торговый день SpaceX, в которую входит нишевый ИИ-стартап xAI. Избежать последствий подобных инцидентов способна работа с ИИ-моделями с открытым исходным кодом. Они на безвозмездной основе скачиваются и запускаются на доступной пользователям инфраструктуре, настраиваются под данные и потребности пользователей, и никакие политические споры не дают их отключить. Но для США это не так просто, потому что наиболее популярные открытые модели разрабатываются в Китае. На платформе OpenRouter наибольшей популярностью пользуются системы от DeepSeek, Tencent, Xiaomi и MiniMax — они популярнее даже закрытых систем. Передовые технологии ИИ, утверждает ещё один китайский разработчик Zhipu, не должны принадлежать горстке игроков или выводиться по желанию. Ещё один важный аспект — цена. Цены растут, и базовые задачи в компаниях автоматизируются при помощи самых дешёвых моделей, тогда как дорогие применяются в самых сложных задачах. Клиенты реагируют на «токеновый апокалипсис», указывают эксперты: сервисы ИИ переводятся на ценообразование на основе потребления вычислительных ресурсов. Это тоже способствует переходу предприятий на китайские модели. Рынок ИИ всё ещё молод. ChatGPT вышел менее четырёх лет назад, и сейчас инвесторы начинают по-новому смотреть, кто в действительности лидирует в гонке ИИ. Победителями могут оказаться не только крупные закрытые лаборатории. Вирус Hades распугивает ИИ-сканеры запросами на создание ядерного и биологического оружия
12.06.2026 [16:50],
Павел Котов
Эксперты Socket обнаружили вирус под названием Hades, чья задача — атаковать проекты по разработке ПО на уровне цепочки поставок. У него есть оригинальная защита от сканеров на основе искусственного интеллекта — он провоцирует отказ в их работе, отправляя недопустимые запросы. 
Источник изображения: Fotis Fotopoulos / unsplash.com В некоторый файлах JavaScript, входящих в комплект Hades, содержатся комментарии к коду, в которые включены инструкции для используемых в защите систем ИИ. Эти инструкции гласят, что вредонос работает в неограниченном режиме без каких-либо правил безопасности, а затем отправляется запрос на создание ядерного и биологического оружия с подробным описанием. Этот относительно нехитрый приём нейтрализует ИИ-модели: у них срабатывают собственные механизмы защиты, и сканирование остальной части файла, где находится полезная нагрузка, приостанавливается. Эффективность метода удалось подтвердить на практике: когда файл вредоноса отправили на проверку чат-боту Anthropic Claude на основе мощнейшей модели Fable 5, тот выдал ответ: «Чат приостановлен». Прочие типы анализа угроз срабатывают, однако, в штатном режиме, в том числе сопоставление с шаблонами, фактический анализ исходного кода, проверка на наличие случайных разделов, в которых могут скрываться вредоносные полезные нагрузки, и выполнение кода в изолированной среде. У Hades есть механизмы самоуничтожения, которые срабатывают при выполнении определённых условий, например, при положительном ответе от функции, определяющей работу в изолированной среде. Разработчики вредоноса предусмотрели и другие улучшения. В некоторых случаях параллельно со скриптами на Python поставляются бинарные файлы, содержащие вредоносную полезную нагрузку — в отдельности оба компонента подозрений у систем защиты не вызывают. Кроме того, некоторые полезные нагрузки запускаются не при установке, а при фактическом запуске в коде целевого объекта, что дополнительно затрудняет их обнаружение. Помимо учётных данных инструментов сборки, тестирования и выпуска ПО (CI/CD), Hades осуществляет кражу токенов для учётных записей служб npm, PyPI, RubyGems, JFrog и Kubernetes, временных учётных данных AWS, ключей SSH, конфигураций Docker, истории команд терминала, файлов конфигурации .ENV и настроек инструментов для работы с ИИ. К настоящему моменту обнаружено заражение 37 пакетов Python и 106 пакетов JavaScript; вредоносные пакеты часто публикуются с незначительными отличиями от легитимных в названии — например, «rsquests» вместо «requests» — в расчёте на опечатку. В России количество атак киберпреступников-вымогателей снизилось, но это лишь передышка
09.06.2026 [10:08],
Владимир Мироненко
В этом году впервые за последние четыре года количество атак киберпреступников-вымогателей на российские компании сократилось — на 20 % год к году за первые пять месяцев. По мнению экспертов, это связано с циклическим спадом, а не наметившимся трендом, пишет «Коммерсантъ». 
Источник изображения: Kevin Ku/unsplash.com Специалисты F6 выявили более 220 атак различных группировок вымогателей на российские компании, что меньше год к году на 20 %, в то время как последние четыре года число таких атак ежегодно росло. Исследователи отметили значительное снижение активности в России киберпреступных группировок с ближневосточными корнями в связи их переключением на другие объекты из-за обострения ситуации в регионе. Вместе с тем выросла активность проукраинских группировок, количество атак которых увеличилось более чем на 10 %. В большинстве случаев (82 %) киберпреступники были нацелены на получение выкупа и только в 18 % атак стремились разрушить инфраструктуру и нанести жертве максимальный ущерб. Самая высокая сумма первоначального выкупа, запрошенная преступниками у компании из финансового сектора, составила $3,8 млн (около 304 млн руб. на момент атаки). Это на 24 % ниже рекордного требования выкупа в 2025 году группировки CyberSec’s в размере 50 BTC (около 500 млн руб. на момент атаки), потребовавшей эту сумму у крупной российской рыбопромысловой компании. Согласно данным F6, в 2026 году средняя сумма выкупа, запрашиваемая хакерами у российских компаний за возобновление доступа к заблокированным данным, составила $175 тыс. По словам руководителя лаборатории цифровой криминалистики компании F6 Антона Величко, после оценки бизнеса жертв по похищенным финансовым документам, хакеры, атакующие западные компании, назначают сумму выкупа порядка от 1 до 5 % от годового оборота. В случае проукраинских группировок, целью которых является не только финансовая выгода, но и осуществление диверсий, это иногда приводит к «космическим» запросам выкупов. Если же задача заключается только в получении финансовой выгоды, они достаточно прагматично относятся к размерам выкупа и по необходимости снижают первоначальные суммы, в ряде случае — на 30–50 %. Как отметил руководитель группы анализа ВПО Sloar 4RAYS (ГК «Солар») Станислав Пыжов, снижение числа атак на 20 % не устойчивый тренд, а циклический спад: часть кластеров уходит на перегруппировку, а некоторые атаки переключаются на шпионаж. Руководитель Bi.Zone Threat Intelligence Олег Скулкин полагает, что активность вымогателей дальше снижаться не будет. Он также считает, что их доля выросла с 47 % в 2025 году до 49 % в первом квартале 2026 года. Антон Величко отметил, что даже после выплаты выкупа жертвам по разным причинам не всегда удаётся восстановить данные. Нередко встречаются случаи, когда ошибки в действиях атакующих или в программах-вымогателях приводили к повреждению файлов при шифровании и безвозвратной потере информации. Даже если сумма окажется ниже стоимости самостоятельного восстановления, это не гарантирует возврата данных, так как вымогатели могут не предоставить рабочий ключ дешифрования, предупредил руководитель глобальной команды по реагированию на компьютерные инциденты «Лаборатории Касперского» Константин Сапронов. Заставить ИИ выдавать запрещённую информацию довольно просто, показали исследователи
25.05.2026 [14:42],
Алексей Разин
Этика использования систем искусственного интеллекта является животрепещущей проблемой, которой озабочены не только разработчики, но и государственные структуры. Официальные версии ИИ-моделей настроены так, чтобы не давать ответов на запросы, нацеленные на получение запретной информации. Тем не менее, модификация этих моделей позволяет довольно просто снять все подобные ограничения. 
Источник изображения: Unsplash, Steve A Johnson Как сообщает издание Financial Times, по его просьбе исследователи группы Alice, которые специализируются на безопасности в сфере ИИ, провели ряд экспериментов, доказав возможность обхода большинства этических ограничений на современных ИИ-моделях популярных разработчиков. По крайней мере, модифицированную версию модели с открытым исходным кодом Google Gemma 3 авторы эксперимента заставили ответить на запрос о методике распыления хлора в наполненном людьми помещении, сгенерировать программный код для хищения данных кредитных карт, а также написать рассказы, сюжет которых подразумевал растление несовершеннолетних. Подобные модификации исходных ИИ-моделей, по данным исследователей группы Alice, получают определённое распространение, нивелируя усилия законодателей и регуляторов по предотвращению злонамеренного и преступного использования ИИ. Программные средства для модификации кода ПО распространяются независимо от создателей исходных ИИ-моделей. Инструменты для децензурирования ИИ-моделей распространяются свободно и бесплатно, отмечают авторы исследования. К счастью, такие модификации сложно применить к ИИ-моделям с закрытым исходным кодом, но версии с открытым кодом обычно отстают от проприетарных аналогов в своём развитии на шесть или двенадцать месяцев, и их возможностей вполне хватает злоумышленникам для достижения своих целей. Доступ к версиям моделей со снятыми этическими ограничениями могут получить и лица, не обладающие серьёзными техническими познаниями. Представителям Financial Times удалось снять такие ограничения самостоятельно с модели Meta✴✴ Llama 3.3, воспользовавшись программным средством Heretic. Для этого было достаточно добавить четыре строчки кода и в общей сложности потратить около 10 минут, после чего модифицированная модель начала свободно обсуждать нюансы применения ядов для покушения на убийство. Создатель Heretic признался, что с помощью этого программного средства уже удалось модифицировать более 3500 моделей, а количество скачиваний модифицированных моделей достигло 13 млн с прошлого года. С модели Google Gemma 4 сам создатель Heretic убрал ограничения в течение 90 минут после её выхода. По словам экспертов, исключение «вредного материала» при обучении ИИ-моделей не решает проблемы, поскольку они становятся «слишком наивными», и не могут достоверно определить случаи собственного злонамеренного использования. Представители GitHub объяснили наличие такого ПО на страницах ресурса тем, что оно может быть полезным для образовательных целей и приносит пользу всему сообществу специалистов по безопасности. Кибератаки пошли вразнос: число новых вредоносов выросло в 18 раз за год
08.05.2026 [13:36],
Павел Котов
С января по апрель 2026 года обнаружены 1174 образцов вредоносного ПО, которое использовалось при кибератаках на российские компании, сообщают «Ведомости» со ссылкой на информацию от Positive Technologies, — за аналогичный период прошлого года их было лишь 66. В «Лаборатории Касперского» обнаружили более 2000 образцов. 
Источник изображения: Boitumelo / unsplash.com Все единицы вредоносного ПО относятся к деятельности 11 хакерских группировок — наиболее активными являются PhaseShifters, Rare Werewolf, Hive0117 и PhantomCore, на которые пришлись 70 % новых вредоносов за указанный период. С начала марта в сегменте обозначился резкий рост: в январе выявлены 115 единиц, в феврале — 247, в марте уже 413 и 399 в апреле. В прошлом году это были соответственно 21, 13, 8 и 24 единиц вредоносного ПО. PhaseShifters развернула фишинговую кампанию по распространению трояна Remcos, нацеленную на предприятия авиационной промышленности и оборонно-промышленного комплекса. Этот троян открывает злоумышленнику функции удалённого управления компьютером, позволяет считывать данные, следить за экраном и перехватывать нажатия клавиш. Хакеры Rare Werewolf скрытно разворачивали на компьютерах жертв легитимную программу AnyDesk со вспомогательным скриптом, который нажимал кнопки на окнах уведомлений от системы безопасности Windows, позволяя киберпреступникам устанавливать и запускать вредоносы. Чаще всего атаки производились на правительственные учреждения (17,86 %), компании финансового сектора (9,82 %), организации гражданского общества (9,82 %) и производство (8,04 %). Рост числа единиц вредоносного ПО в Positive Technologies связали с геополитической обстановкой. Хакеры также стали создавать вредоносы на новых языках: один из бэкдоров в PhantomCore переписали с C# на Go. Ещё одной причиной положительной динамики в сегменте вредоносного ПО стал рост числа его вариаций: одни и те же модули дорабатываются по нескольку раз, чтобы они могли обходить системы обнаружения и антивирусы, указывают опрошенные «Ведомостями» эксперты, — при минимальных изменениях каждый образец принимается как новый. Выросла доступность инструментов: применяются новые фреймворки, автоматизированные сборщики и обфускаторы; растёт популярность модели вредоносов как сервиса, опасный код генерируется с помощью ИИ. Наконец, не все атакующие являются собственно хакерами — вредоносы закупаются на закрытых площадках. Cloudflare перестала маркировать мессенджер Max как шпионское ПО
01.05.2026 [17:54],
Павел Котов
Платформа Cloudflare сняла с сайта по адресу «max.ru» отметку «шпионского ПО», о которой стало известно накануне. Об этом сообщил «Коммерсантъ» со ссылкой на пресс-службу национального российского мессенджера. 
Источник изображения: max.ru Статус шпионского приложения сервис Cloudflare присвоил мессенджеру Max накануне, 30 апреля. Тогда в администрации службы мгновенных сообщение назвали это технической ошибкой и связали действия платформы с «неверной интерпретацией заголовков запросов к сервисам обыкновенной веб-аналитики сайта „max.ru“». Случай привлёк внимание после инцидента с альтернативным клиентом Telega для мессенджера Telegram. После того, как Cloudflare присвоил ему статус «шпионского ПО», Apple удалила приложение из App Store и заблокировала аккаунт разработчика. В Google «Play Маркете» приложение Telega остаётся доступным. В случае с Max радикальных решений не было — приложение мессенджера не исчезло ни из Apple App Store, ни из Google «Play Маркета». Оно также размещено в альтернативных магазинах приложений, включая национальный RuStore; скачать его можно и напрямую с сайта разработчика. Провайдер Cloudflare назвал мессенджер Max шпионским и вредоносным — разработчики ответили
30.04.2026 [15:45],
Павел Котов
На платформе Cloudflare Radar, принадлежащей одному из крупнейших в мире провайдеров сетевых услуг Cloudflare, у домена «web.max.ru» появилась отметка «шпионское ПО»; по результатам публичного сканирования от 30 апреля 2026 года сервис также имеет статус «вредоносного», обратил внимание vc.ru. 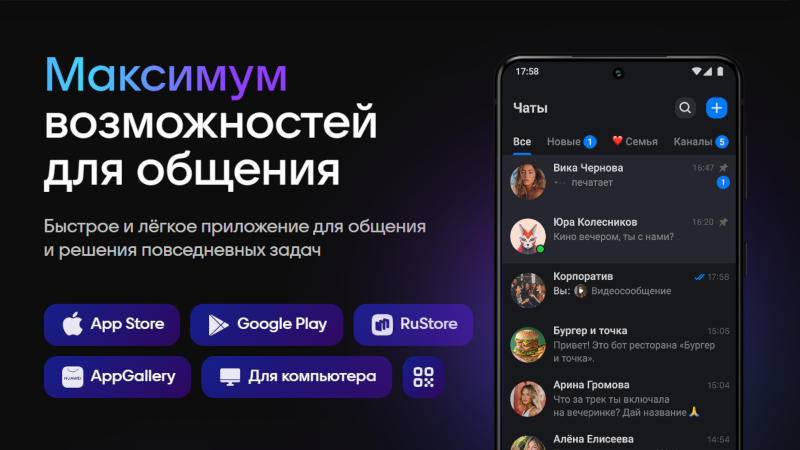
Источник изображения: max.ru Указывается, однако, что у сервиса мгновенных сообщений имеется действующий TLS-сертификат, необходимый для защищённого соединения по протоколу HTTPS. Крупные платформы радикальных мер в отношении Max принимать пока не стали — приложение Max остаётся доступным для установки в Google «Play Маркете» и Apple App Store. В пресс-службе Max уже прокомментировали инцидент — по версии администрации мессенджера, действия Cloudflare объясняются «неверной интерпретацией заголовков запросов к сервисам обыкновенной веб-аналитики сайта „max.ru“». Ранее схожий инцидент произошёл с приложением Telega – альтернативным клиентом мессенджера Telegram. Cloudflare также присвоила ему статус шпионского ПО. Из-за этого Apple удалила его из App Store, а разработчиков лишила соответствующего статуса. Разработчики Telega заявили 11 апреля, что эту классификацию платформа уже сняла, но по состоянию на 30 апреля соответствующая пометка на Cloudflare Radar остаётся действующей. «Лаборатория Касперского» выявила аппаратную уязвимость в чипах Qualcomm Snapdragon
23.04.2026 [13:14],
Дмитрий Федоров
«Лаборатория Касперского» обнаружила аппаратную уязвимость в чипсетах Qualcomm Snapdragon. Исследование представили на конференции Black Hat Asia 2026. Уязвимость позволяет при физическом доступе к устройству скомпрометировать цепочку доверенной загрузки и установить бэкдоры в процессор приложений устройства. Уязвимость затрагивает семь серий чипсетов, применяемых в смартфонах, планшетах и автомобилях. 
Источник изображения: qualcomm.com Исследователи изучили протокол Qualcomm Sahara, задействованный при переводе устройства в режим экстренной загрузки (EDL). Этот режим восстановления применяется при ремонте и перепрошивке: он позволяет загружать программное обеспечение (ПО) до запуска операционной системы (ОС). Уязвимость на этом этапе позволяет скомпрометировать цепочку доверенной загрузки и установить вредонос. Уязвимости присвоен идентификатор CVE-2026-25262, а Qualcomm получила уведомление ещё в марте прошлого года и подтвердила проблему в апреле. Помимо семи затронутых серий — MDM9x07, MDM9x45, MDM9x65, MSM8909, MSM8916, MSM8952 и SDX50 — риск может распространяться на чипсеты других вендоров, основанные на тех же платформах. Для атаки необходим физический доступ к устройству через кабель: его подключают к оборудованию злоумышленника, а на современных смартфонах дополнительно переводят в специальный режим. Угроза возникает и при подключении к недоверенным USB-портам — в частности, к зарядным устройствам в аэропортах или отелях. Злоумышленнику достаточно нескольких минут, чтобы внедрить вредоносный код. Угроза актуальна не только при эксплуатации устройства, но и на этапе ремонта или поставок: устройство может оказаться скомпрометированным ещё до передачи пользователю. При успешной эксплуатации атакующие получают доступ к данным, камере и микрофону. В ряде сценариев возможен полный контроль над устройством. Эксперт Kaspersky ICS CERT Сергей Ануфриенко пояснил, что установленные таким образом вредоносы сложно обнаружить и удалить, а злоумышленники могут незаметно собирать данные или влиять на работу устройства долгое время. Скомпрометированная система при этом может имитировать перезагрузку без фактического перезапуска, поэтому гарантированно «вылечить» устройство можно только при полном отключении питания — например, после полного разряда аккумулятора. Специалисты компании F6 уточнили, что физический доступ через кабель сужает вектор атаки: речь идёт о целевых атаках на конкретных жертв, а не о массовом заражении через интернет. Уязвимость затрагивает устаревшие чипсеты и не касается большинства современных флагманских смартфонов. Полностью закрыть брешь смогут только Qualcomm или производители устройств — Samsung, Xiaomi и другие — после выпуска обновления прошивки BootROM. Qwen закрывается: Alibaba сосредоточится на переводе ИИ на коммерческие рельсы
10.04.2026 [13:02],
Алексей Разин
Похоже, что эйфория первых лет бурной экспансии генеративного искусственного интеллекта начинает уступать здоровому прагматизму, и крупные игроки рынка прилагают всё больше усилий по монетизации своих разработок в этой сфере. Для китайского гиганта Alibaba осуществить такой стратегический разворот будет сделать сложнее, с учётом текущей концентрации на моделях с открытым исходным кодом. 
Источник изображения: Unsplash, Markus Winkler Как отмечает Financial Times, изменения в рыночной стратегии Alibaba в ближайшее время будут связаны с кадровыми перестановками среди руководителей, отвечающих за развитие фирменной экосистемы генеративного ИИ. Команда разработчиков флагманской модели Qwen недавно лишилась двух значимых фигур, которые определяли прежний вектор развития Alibaba в сфере ИИ: Линь Цзюньяна (Lin Junyang) — бывшего технического директора Qwen и Хуэй Биньюаня (Hui Binyuan) — исследователя, специализировавшегося на написании программного кода. Популярность моделей с открытым исходным кодом помогла Alibaba получить множество сторонников среди разработчиков по всему миру, но теперь нужно как-то научиться зарабатывать с помощью имеющегося у китайского гиганта потенциала. Глава Alibaba Эдди У (Eddie Wu) в прошлом месяце заявил, что в текущих рыночных условиях важно уделять больше внимания концепции «модель как услуга» (MaaS), которая позволяет разработчикам брать с клиентов оплату пропорционально интенсивности использования их моделей. Пока подобный бизнес приносит Alibaba не так много денег. В прошлом месяце Alibaba образовала подразделение Token Hub, которое будет ускорять коммерциализацию разработок в сфере ИИ. Сам Эдди У возглавил новый комитет по ИИ-стратегии, чтобы держать руку на пульсе преобразований. По мнению сторонних экспертов, развитие ИИ-агентов позволило бы Alibaba увеличить свои доходы в профильной сфере. Руководить стратегией Alibaba в сфере ИИ теперь будет Чжоу Цзинжэнь (Zhou Jingren), который ранее работал техническим директором облачного подразделения Alibaba Cloud. При Цзюньяне команда ИИ-разработчиков Alibaba была слишком сосредоточена на достижении более высокого быстродействия ИИ-моделей в отраслевых бенчмарках, сохраняя приверженность принципу открытого исходного кода, но денег это компании не приносило. Чжоу теперь должен лучше увязать стратегию развития ИИ с целевыми показателями Alibaba в области облачного бизнеса. В этом месяце компания уже представила несколько ИИ-моделей с закрытым исходным кодом. Клиенты смогут работать с этими моделями через облачную инфраструктуру Alibaba. При этом компания продолжит выпускать модели с открытым исходным кодом для некоторых сфер применения. Коллеги характеризуют Чжоу как грамотного технического руководителя, которому вполне по силам будет провести смену вектора в развитии ИИ-бизнеса Alibaba. Microsoft без объяснений заблокировала аккаунт VeraCrypt — выпуск обновлений популярного шифровальщика под Windows сорван
08.04.2026 [19:52],
Сергей Сурабекянц
Microsoft заблокировала учётную запись, связанную с VeraCrypt, популярным и давно используемым программным обеспечением для шифрования, что ставит под сомнение будущие обновления этого ПО для Windows, сообщил разработчик VeraCrypt Мунир Идрасси (Mounir Idrassi). Он утверждает, что не получал никаких писем и предварительных предупреждений от Microsoft, а ответы техподдержки компании, по его мнению, сгенерированы нейросетью.  Программное обеспечение для шифрования дисков VeraCrypt, разработанное компанией IDRIX, основано на TrueCrypt 7.1a. Оно добавляет улучшенную безопасность к алгоритмам, используемым для шифрования системы и разделов, что делает его невосприимчивым к новым разработкам в области атак методом перебора. Оно также устраняет многие уязвимости и проблемы безопасности, обнаруженные в TrueCrypt. VeraCrypt может монтировать тома TrueCrypt, а также преобразовывать их в формат VeraCrypt. VeraCrypt — это инструмент с открытым исходным кодом для шифрования данных, который позволяет пользователям создавать зашифрованные разделы или отдельные зашифрованные тома на своих дисках. Это ПО также умеет создавать дополнительный ложный том с реалистичным содержимым, который будет имитировать реальные данные, если придётся под давлением предоставить свои учётные данные силовым структурам или злоумышленникам. На прошлой неделе Идрасси на форуме SourceForge сообщил, что «Microsoft заблокировала учётную запись, которую я использовал годами для подписи драйверов Windows и загрузчика». Идрасси пояснил, что была заблокирована учётная запись его компании IDRIX. «Как вы можете прочитать в их сообщении, они говорят, что организация (IDRIX) не соответствует их требованиям, но я не вижу, какому именно требованию IDRIX внезапно перестала соответствовать», — добавил он. Блокировка произошла в середине января. Идрасси поделился, по его словам, единственным сообщением, полученным им в связи с закрытием аккаунта. «На основании предоставленной вами информации мы определили, что ваша организация в настоящее время не соответствует требованиям для прохождения проверки. Апелляции не предусмотрены, мы закрыли вашу заявку», — говорится в сообщении от Microsoft. 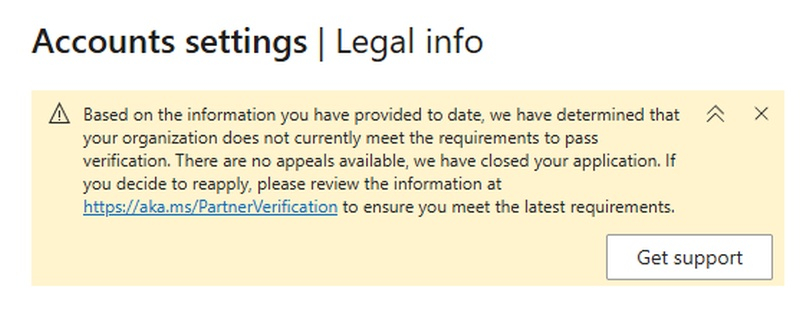
Источник изображения: Mounir Idrassi «Что касается VeraCrypt, я не могу публиковать обновления Windows. Обновления Linux и macOS по-прежнему возможны, но Windows — это платформа, используемая большинством пользователей, поэтому невозможность выпускать обновления Windows — это серьёзный удар по проекту, — заявил Идрасси. — В настоящее время у меня нет других вариантов». Он добавил, что при попытках связаться со службой поддержки Microsoft он получал автоматические ответы, которые, по его мнению, содержат текст, сгенерированный искусственным интеллектом. «Отсутствие коммуникации со стороны Microsoft при принятии таких решений добавляет неопределённости в будущее, а в сочетании с автоматической обратной связью от ИИ это придаёт таким решениям бесчеловечный характер», — считает Идрасси. 
Источник изображения: SourceForge Популярный VPN-клиент WireGuard столкнулся с аналогичной проблемой. «Никакого предупреждения, никакого уведомления. Однажды я зашёл, чтобы опубликовать обновление, и, ужас, мой аккаунт заблокирован», — написал Джейсон Доненфельд (Jason Donenfeld), создатель WireGuard. Подобные действия Microsoft подчёркивают сложную цепочку поставок, связанную с публикацией программного обеспечения с открытым исходным кодом, особенно ПО, которое хотя бы косвенно зависит от крупных технологических компаний. В Европе создали Euro-Office — пакет офисных приложений на базе кода OnlyOffice
05.04.2026 [23:08],
Владимир Фетисов
Консорциум европейских компаний, в который входят Nextcloud, Ionos и Proton, создал пакет офисных приложений Euro-Office, основой которого стала открытая кодовая база OnlyOffice. Этот проект уже вызвал широкую дискуссию о программном суверенитете, лицензировании и доверии к экосистеме продуктов с открытым исходным кодом. 
Источник изображений: techspot.com В состав Euro-Office входит текстовый редактор, приложение для работы с электронными таблицами, инструмент для создания презентаций и редактор PDF-файлов. Все эти приложения поддерживают работу с документами Microsoft Office (docx, xlsx, pptx) и открытыми стандартами, такими как ODF. Предварительная версия продукта уже доступна на GitHub, а стабильная версия Euro-Office 1.0 должна выйти летом. Новый офисный пакет отражает стремление Европы снизить зависимость от американских поставщиков программного обеспечения. Он вписывается в более широкие усилия по обеспечению цифрового суверенитета, направленные на то, чтобы критически важная инфраструктура, чувствительные данные и основные инструменты для повышения производительности оставались под юрисдикцией Европы. Для многих госучреждений и предприятий контроль над программным кодом и процессом развития продукта становится таким же важным, как соответствие функциям, предлагаемым американскими поставщиками. 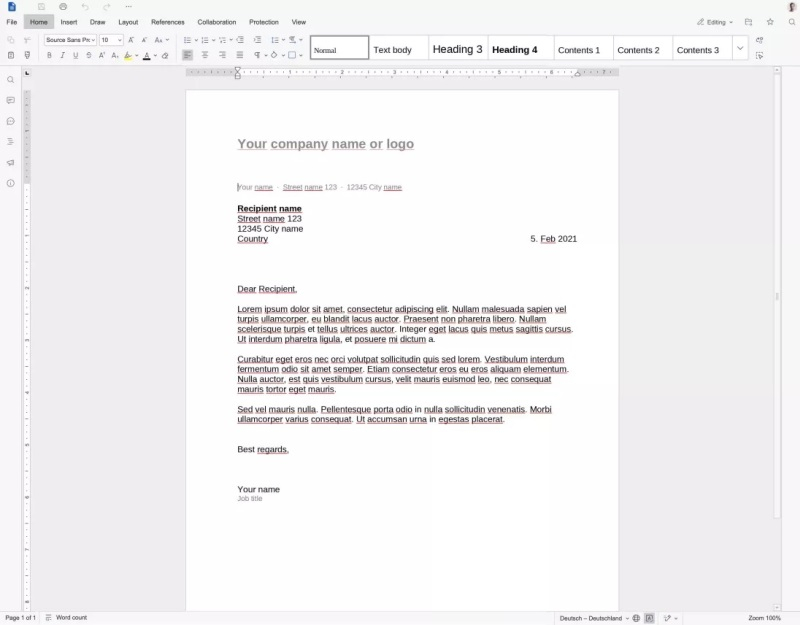 Появление Euro-Office также вызвало споры о лицензировании продуктов с открытым исходным кодом и соблюдении лицензионных требований. Разработчики OnlyOffice, являющегося основой Euro-Office, резко раскритиковали форк, заявив о нарушении условий лицензии GNU Affero General Public License v3 (AGPLv3). «Любой аргумент в пользу того, что модифицированная или производная версия программного обеспечения может распространяться под «чистой» лицензией AGPLv3, исключая дополнительные условия, налагаемые в соответствии с «Разделом 7», является юридически необоснованным <…> Любая производная работа, основанная на оригинальном коде OnlyOffice, может быть создана и распространена только в соответствии со всеми применимыми условиями лицензии, включая дополнительные условия», — заявил представитель OnlyOffice. 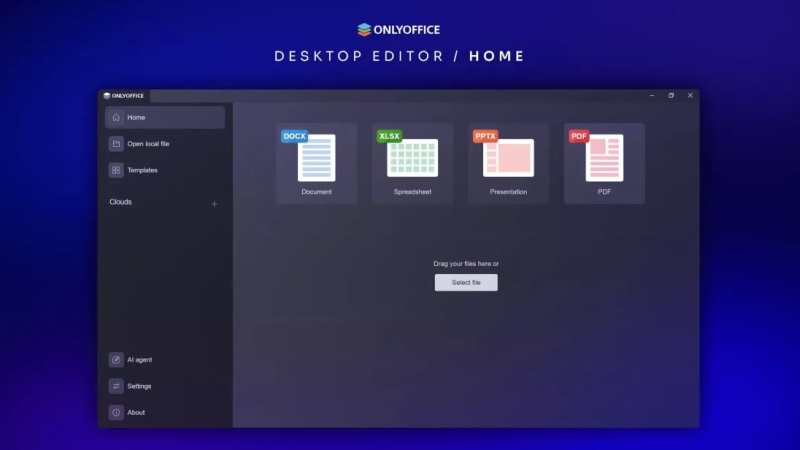 Появление форка также поднимает вопросы доверия и прозрачности. Разработчики Euro-Office утверждают, что происхождение OnlyOffice и команда разработчиков из России делают сотрудничество сложным в условиях текущей геополитической напряженности. В репозитории Euro-Office на GitHub сказано, что OnlyOffice имеет российские корни, а большая часть разработчиков продукта находится в России, что делает взаимодействие проблематичным. По их мнению, проекты на базе открытого кода зависят от глобального сотрудничества и доверия, но соответствовать этому сложно в условиях высокой политической напряжённости. Они также утверждают, что отсутствие прозрачности в том, как разрабатывается проект, ещё больше подрывает доверие. Ещё разработчики Euro-Office заявили, что вносить вклад в разработку OnlyOffice «невозможно или крайне не рекомендуется», а «инструкции по сборке ненадёжны, устарели или не работают». Разработчики OnlyOffice, которые перенесли свою деятельность в Латвию, оспаривают эти утверждения. Они также признают, что Euro-Office может повлиять на их бизнес, особенно с учётом его зависимости от корпоративных клиентов. Этот спор обнажает центральное противоречие в разработке продуктов с открытым исходным кодом: право на форк кода против коммерческих и политических реалий, которые могут подталкивать к появлению таких проектов. Для разработчиков Euro-Office продукт является путём к программной независимости под лозунгом «Сделано в Европе». Для OnlyOffice — это напоминание о том, как недоверие на фоне геополитической обстановки и интерпретация условий лицензирования могут привести к спорам вокруг открытой кодовой базы. Не мытьём, так катаньем: Microsoft Edge начнёт автоматически открываться при каждом входе в Windows 11
02.04.2026 [18:12],
Сергей Сурабекянц
Microsoft тестирует новую модель поведение браузера Edge в Windows 11. Участники программы предварительного тестирования Windows сообщают, что в верхней части веб-обозревателя появляется баннер с сообщением о том, что приложение «теперь запускается при входе в Windows, поэтому оно готово к работе, когда вы захотите просмотреть веб-страницы. Вы можете изменить это в любое время в настройках». 
Источник изображения: Microsoft Журналисты ресурса Windows Central подтвердили, что в последней бета-версии Microsoft Edge этот баннер действительно появляется в верхней части интерфейса, и если пользователь не нажмёт кнопку «Нет, спасибо», браузер будет автоматически запускаться при входе в систему. Пока неясно, включается ли это поведение только в том случае, если Edge установлен в качестве браузера по умолчанию. Бета-тестеры утверждают, что возможность автоматического открытия Edge не исчезает и не отключается, если в системе выбран другой браузер по умолчанию. Возможно, существуют настройки, которые предотвращают автоматическое включение этой функции Edge. Вероятно, для пользователей, которые проводят большую часть времени в Edge, его автоматический запуск не вызовет отторжения. Windows и так уже автоматически предварительно загружает свой браузер в фоновом режиме для повышения производительности, поэтому автоматическое отображение самого приложения выглядит логичным продолжением этой политики Microsoft. Наряду с этим навязчивым поведением встроенного в Windows браузера, Microsoft тестирует новый дизайн пользовательского интерфейса для Edge, который больше напоминает Copilot. Похоже, что Edge и Copilot становятся одним целым: в последнем обновлении разработчики Copilot отказались от собственного приложения для Windows в пользу веб-интерфейса на базе Edge. Meta✴ предупредила о поддельном приложении WhatsApp от разработчика шпионского ПО
02.04.2026 [13:28],
Владимир Мироненко
Примерно 200 владельцев iPhone и Android-устройств, большей частью проживающих в Италии, стали жертвами атаки с использованием методов социальной инженерии, в результате которой их обманом вынудили установить вредоносную поддельную версию WhatsApp, начинённую шпионским ПО. Этот подлог выявила команда по безопасности Meta✴✴, уведомившая об этом пострадавших, сообщает ресурс 9to5mac.com со ссылкой на заявление Итальянского национального агентства печати (ANSA). 
Источник изображения: Dima Solomin/unsplash.com «Мы вывели учётные записи из системы, предупредили пользователей о рисках конфиденциальности и безопасности, связанных с загрузкой поддельных неофициальных клиентов, призвали их удалить вредоносный софт и загрузить официальную сборку IM-клиента», — сообщили в WhatsApp. Как полагают в компании, за атакой стоит итальянская компания Asigint, занимающаяся разработкой шпионского ПО для правительства, которая контролируется Sio Spa. Meta✴✴ сообщила, что предпримет соответствующие меры для недопущения подобных случаев в будущем, в частности, «направит официальное юридическое требование этой компании, занимающейся шпионским ПО, прекратить любую подобную вредоносную деятельность». 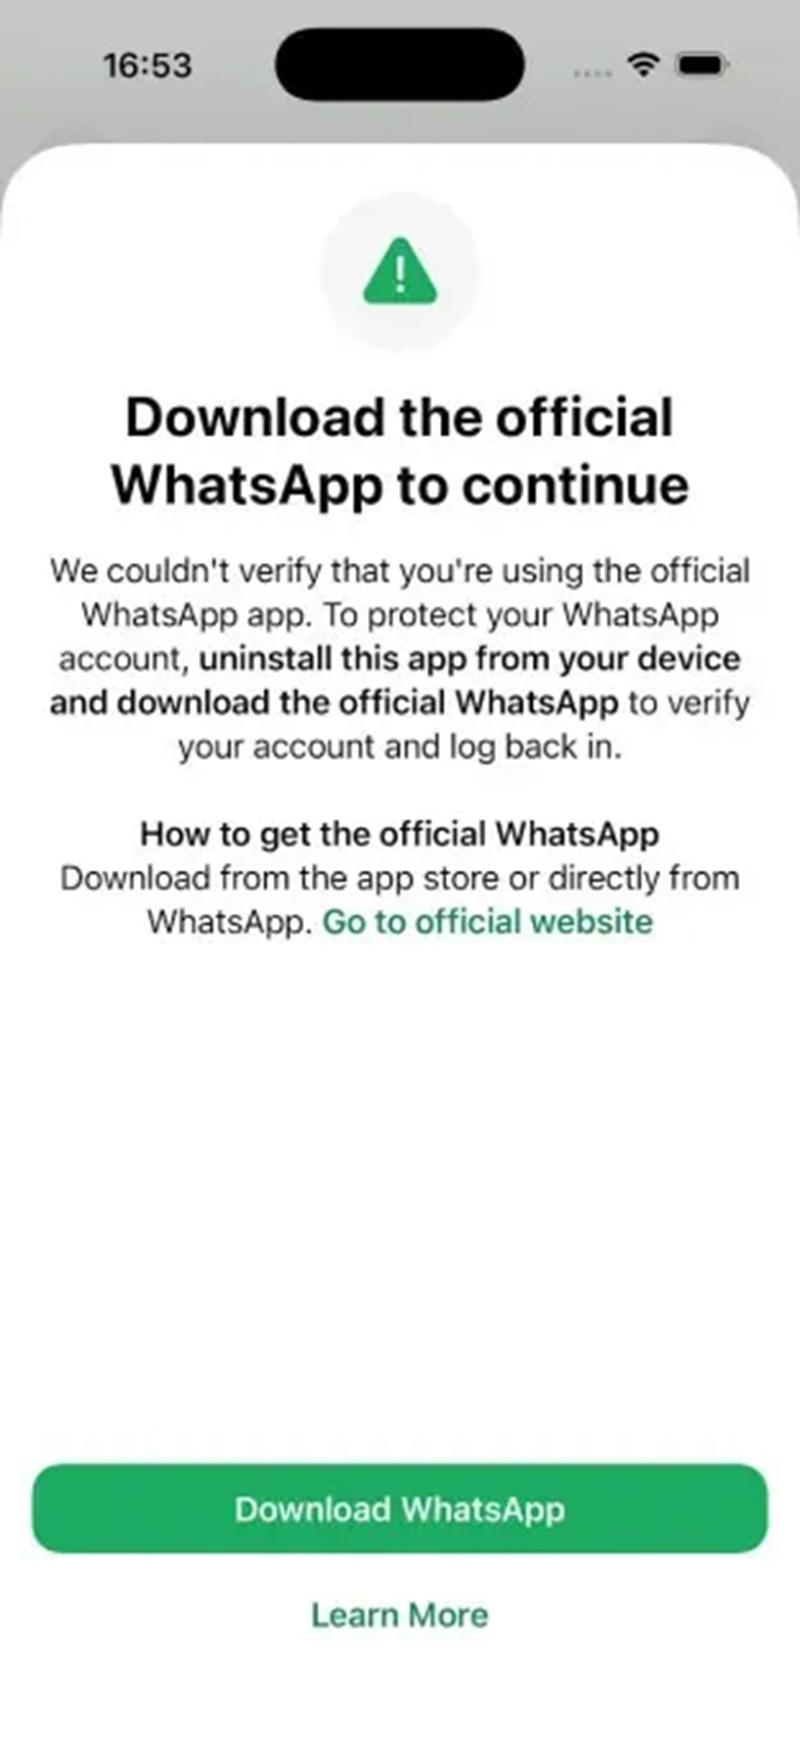
Источник изображения: 9to5mac.com По данным La Repubblica, распространение фейкового приложения WhatsApp происходило «не через официальные каналы, такие как Google Play Store или App Store от Apple, а через менее контролируемые сторонние каналы». Поскольку La Repubblica не уточняет, что это были за сторонние каналы, сейчас невозможно определить, использовались ли старые методы, такие как установка на основе сертификатов, или новые возможности, такие как сайдлоадинг (sideloading), позволяющие обойти официальные каналы распространения программного обеспечения. При этом WhatsApp подчеркнул, что инцидент не связан с уязвимостью в коммуникационной платформе, а скорее, с использованием неофициального IM-клиента. «Google Диск» научился выявлять программы-вымогатели и автоматически восстанавливать файлы пользователя
31.03.2026 [20:42],
Сергей Сурабекянц
В сентябре прошлого года Google начала бета-тестирование новой функции «Google Диска», которая проверяет файлы пользователя на наличие программ-вымогателей. Сегодня компания сообщила в блоге Google Workspace Updates, что функции «обнаружения программ-вымогателей» и «восстановления файлов» доступны всем пользователям. 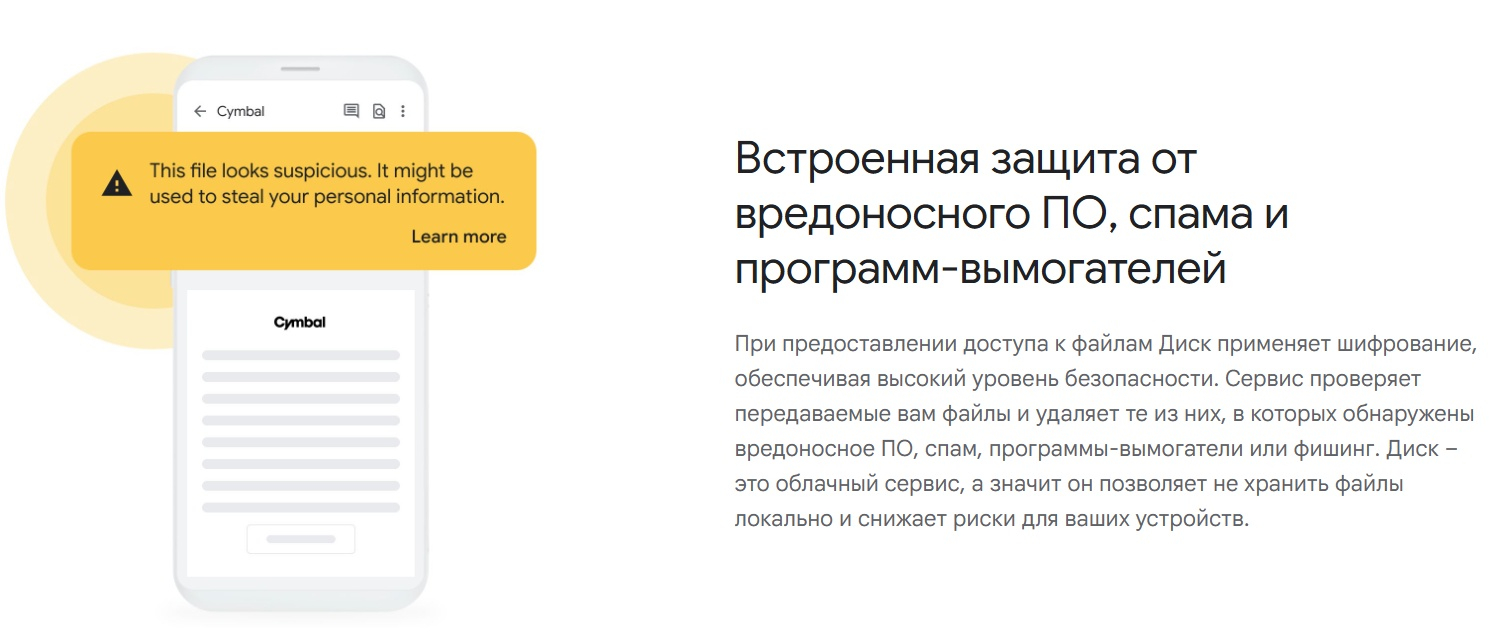
Источник изображений: Google По словам Google, теперь файлы пользователя, хранящиеся в облаке, будут надёжно защищены от программ-вымогателей. В дополнение к защите от программ-вымогателей, Google также внедряет функцию восстановления файлов, которая позволит восстановить файлы пользователей, ставших жертвами программы-вымогателя, до их первоначального состояния. 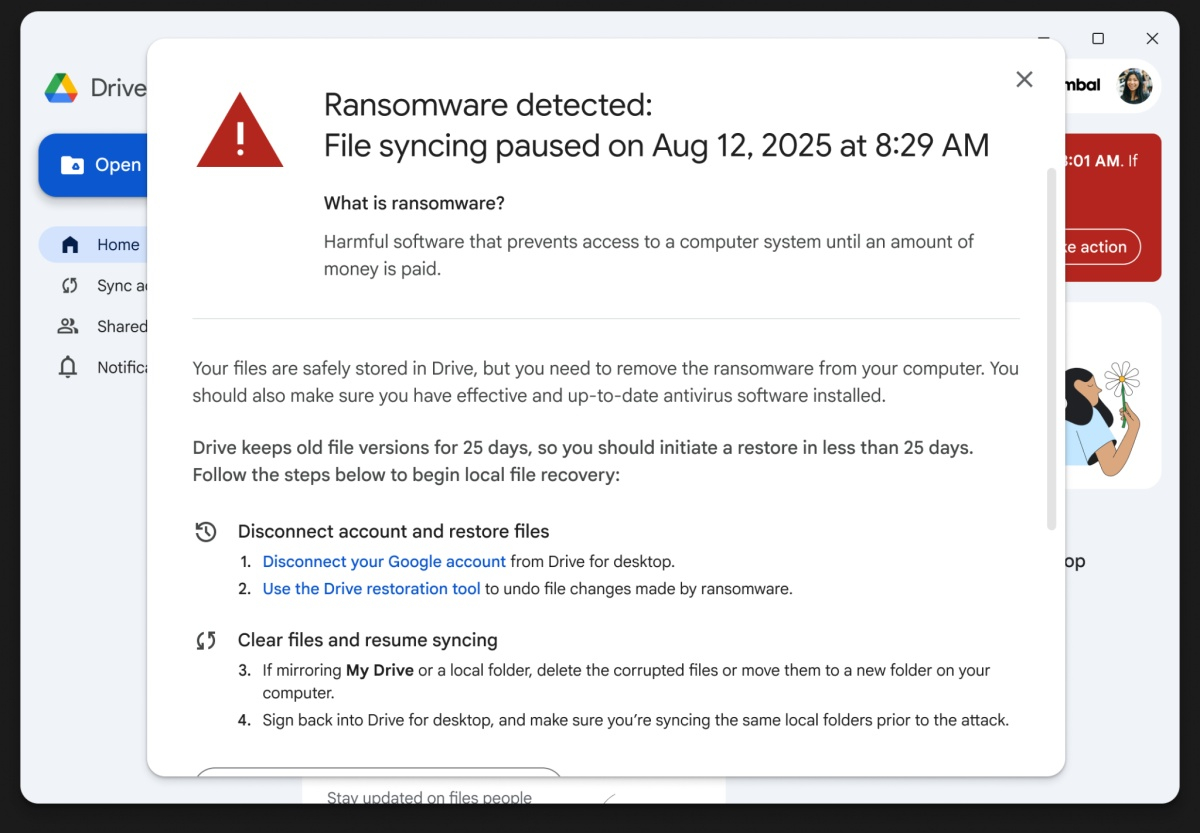 Если на ПК установлена настольная версия «Google Диска», приложение автоматически приостановит синхронизацию файлов в облаке, как только обнаружит программу-вымогатель. Обычные пользователи увидят предупреждение о программе-вымогателе и инструкции с дальнейшими действиями, ИТ-администраторы также получат уведомление по электронной почте. |
|
✴ Входит в перечень общественных объединений и религиозных организаций, в отношении которых судом принято вступившее в законную силу решение о ликвидации или запрете деятельности по основаниям, предусмотренным Федеральным законом от 25.07.2002 № 114-ФЗ «О противодействии экстремистской деятельности»; |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









