



 MWC 2018
 2018
 Computex

 IFA 2018

⇣ Содержание



Опрос
|
реклама
Самое интересное в новостях
Итоги-2016 от Positive Technologies: угрозы и прогнозы
Среди всех изученных Positive Technologies инцидентов в 2016 году 62 % атак оказались целевыми, то есть хорошо спланированными и подготовленными и, самое главное, направленными на конкретную организацию. Чаще всего целью этих атак было получение информации или денег. В первом случае это были и обычный шпионаж, и получение инсайдерской информации о крупных сделках (для последующей игры на бирже), и просто продажа данных заинтересованным лицам. Пожалуй, все помнят, сколько раз в прошедшем году всплывали новости об утечках из одних только социальных сетей и почтовых сервисов. 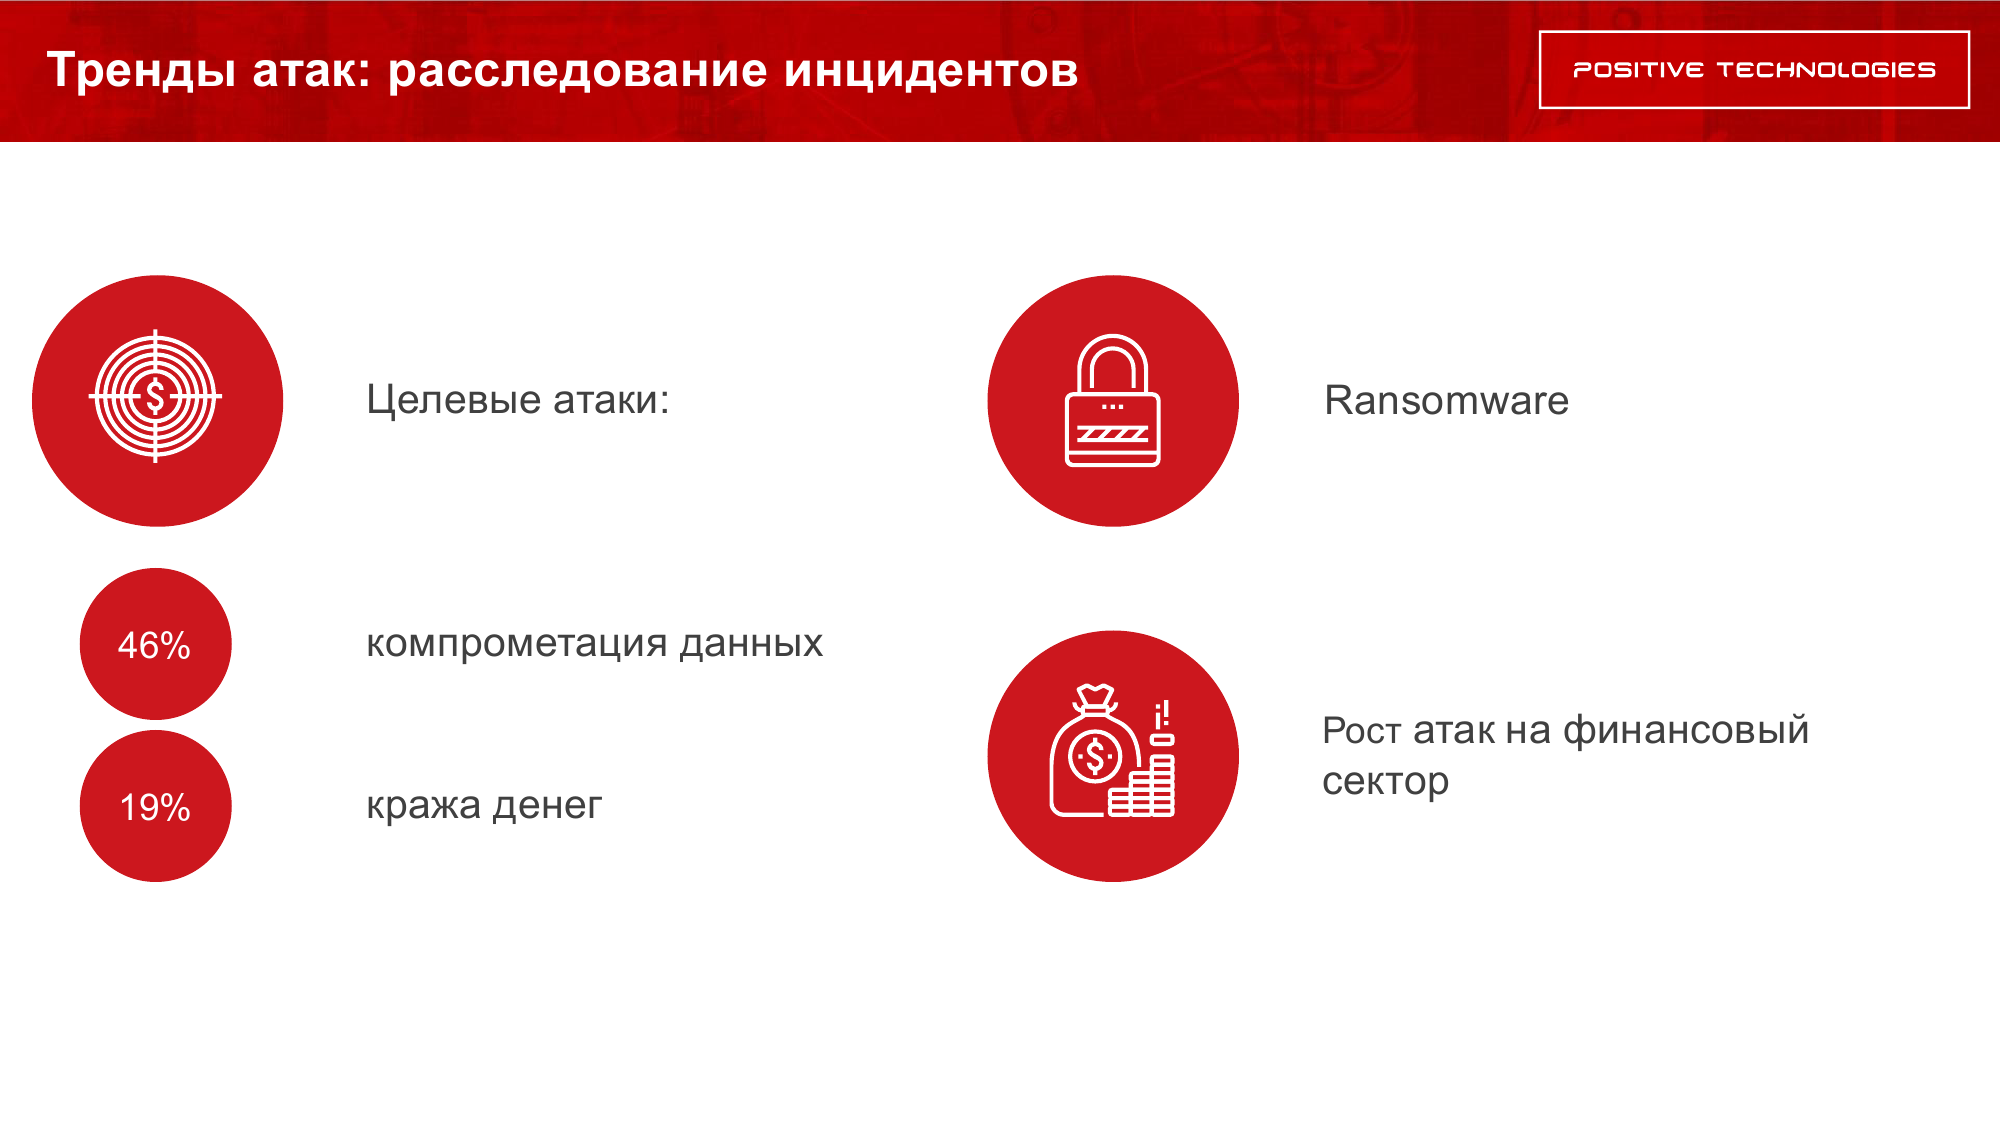 Через последние, к слову, осуществляется немало атак путём банального фишинга. Например, злоумышленник может от имени директора отправить бухгалтеру письмо с просьбой срочно перевести деньги на некий счёт якобы для оплаты услуг. Либо же через почту распространяются обычные трояны, которые в дальнейшем помогают получить доступ к внутренней сети организации. Что интересно, преступники всё чаще после получения такого доступа используют для дальнейшей работы легитимные инструменты: встроенные в ОС средства вроде WMI, командных оболочек, утилит удалённого администрирования; облачные сервисы; VPN-подключения. 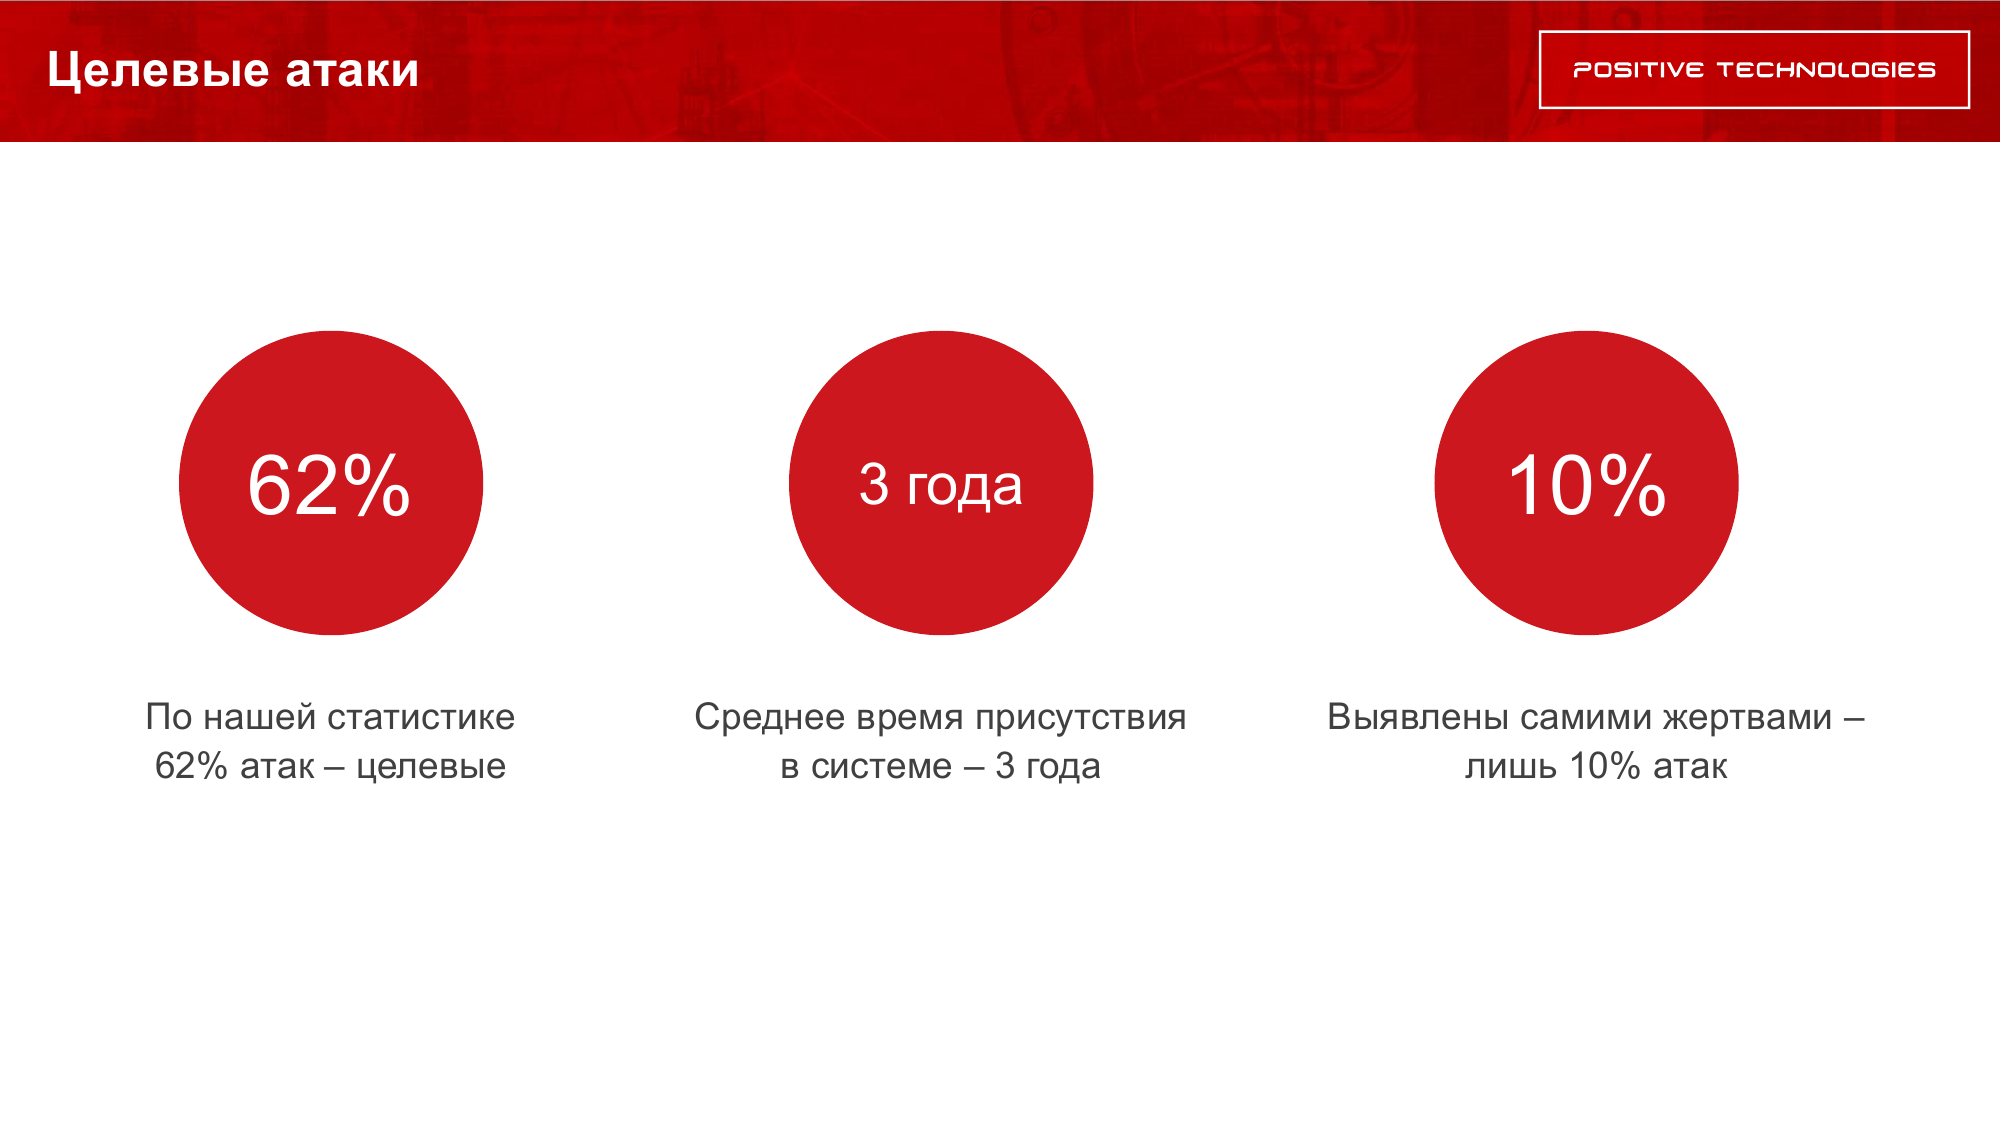 То есть злоумышленники фактически «смешиваются» с остальными сотрудниками компании, что сильно затрудняет их обнаружение. По данным Positive Technologies, среднее время присутствия преступников внутри корпоративных систем составляет совершенно фантастические 3 года. Рекорд — 8 лет! При этом всего лишь 10 % компаний смогли самостоятельно определить, что они являются жертвами атаки, что говорит о неготовности к ним. В основном же атаки выявляются либо тогда, когда аудит проводит сторонняя организация, либо благодаря каким-то внешним факторам (иногда случайным). 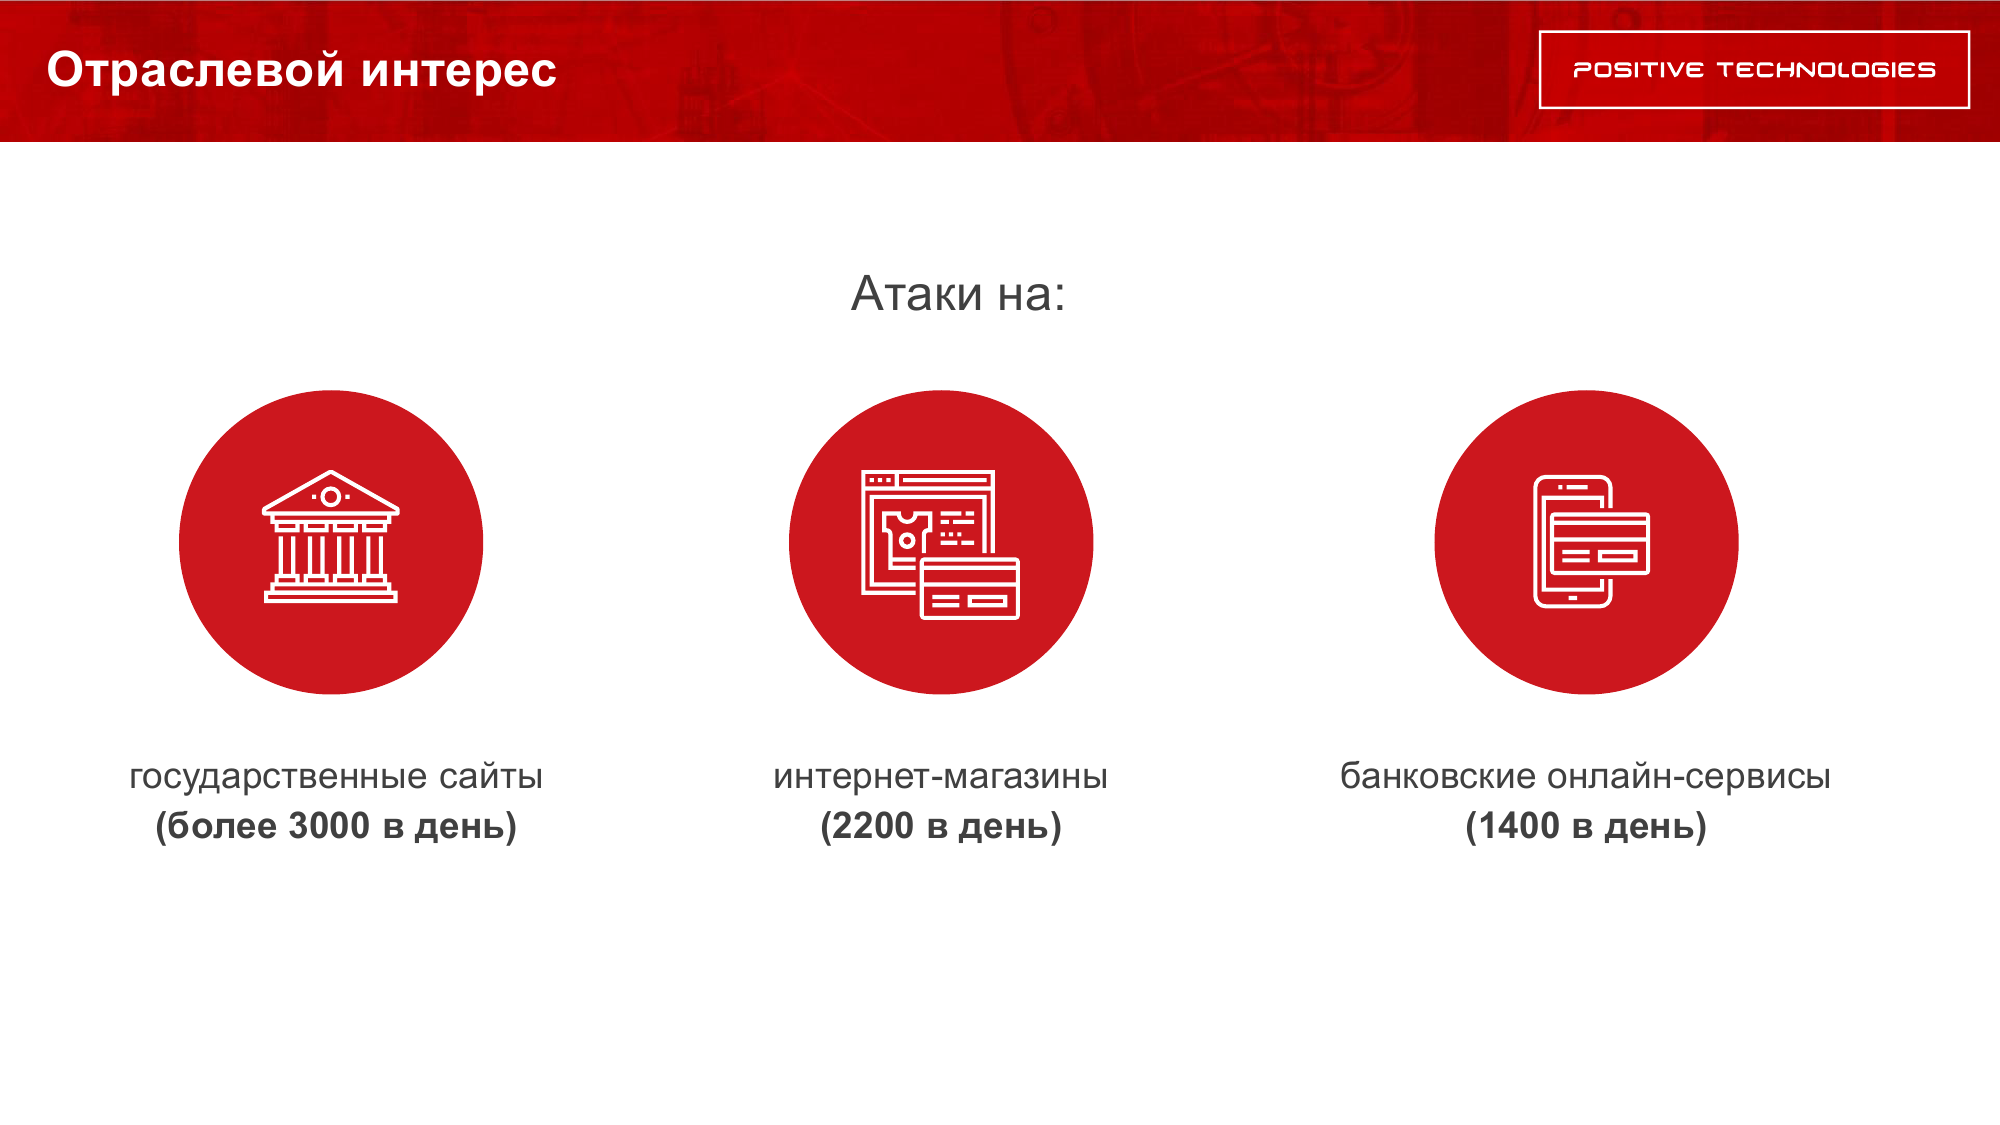 Другой тип атак, получивший распространение в 2016 году, — это атаки с участием невольных «посредников». То есть хакеры предварительно атаковали веб-сайты, которые посещала жертва. Таким образом, например, был получен доступ к ряду банков — злоумышленники аккуратно внедрили код на сайты одного из крупнейших информагентств России и одного из старейших онлайн-СМИ. Они же получили доступ к сайту достаточно популярной утилиты и подменили инсталлятор, внедрив в него зловреда. 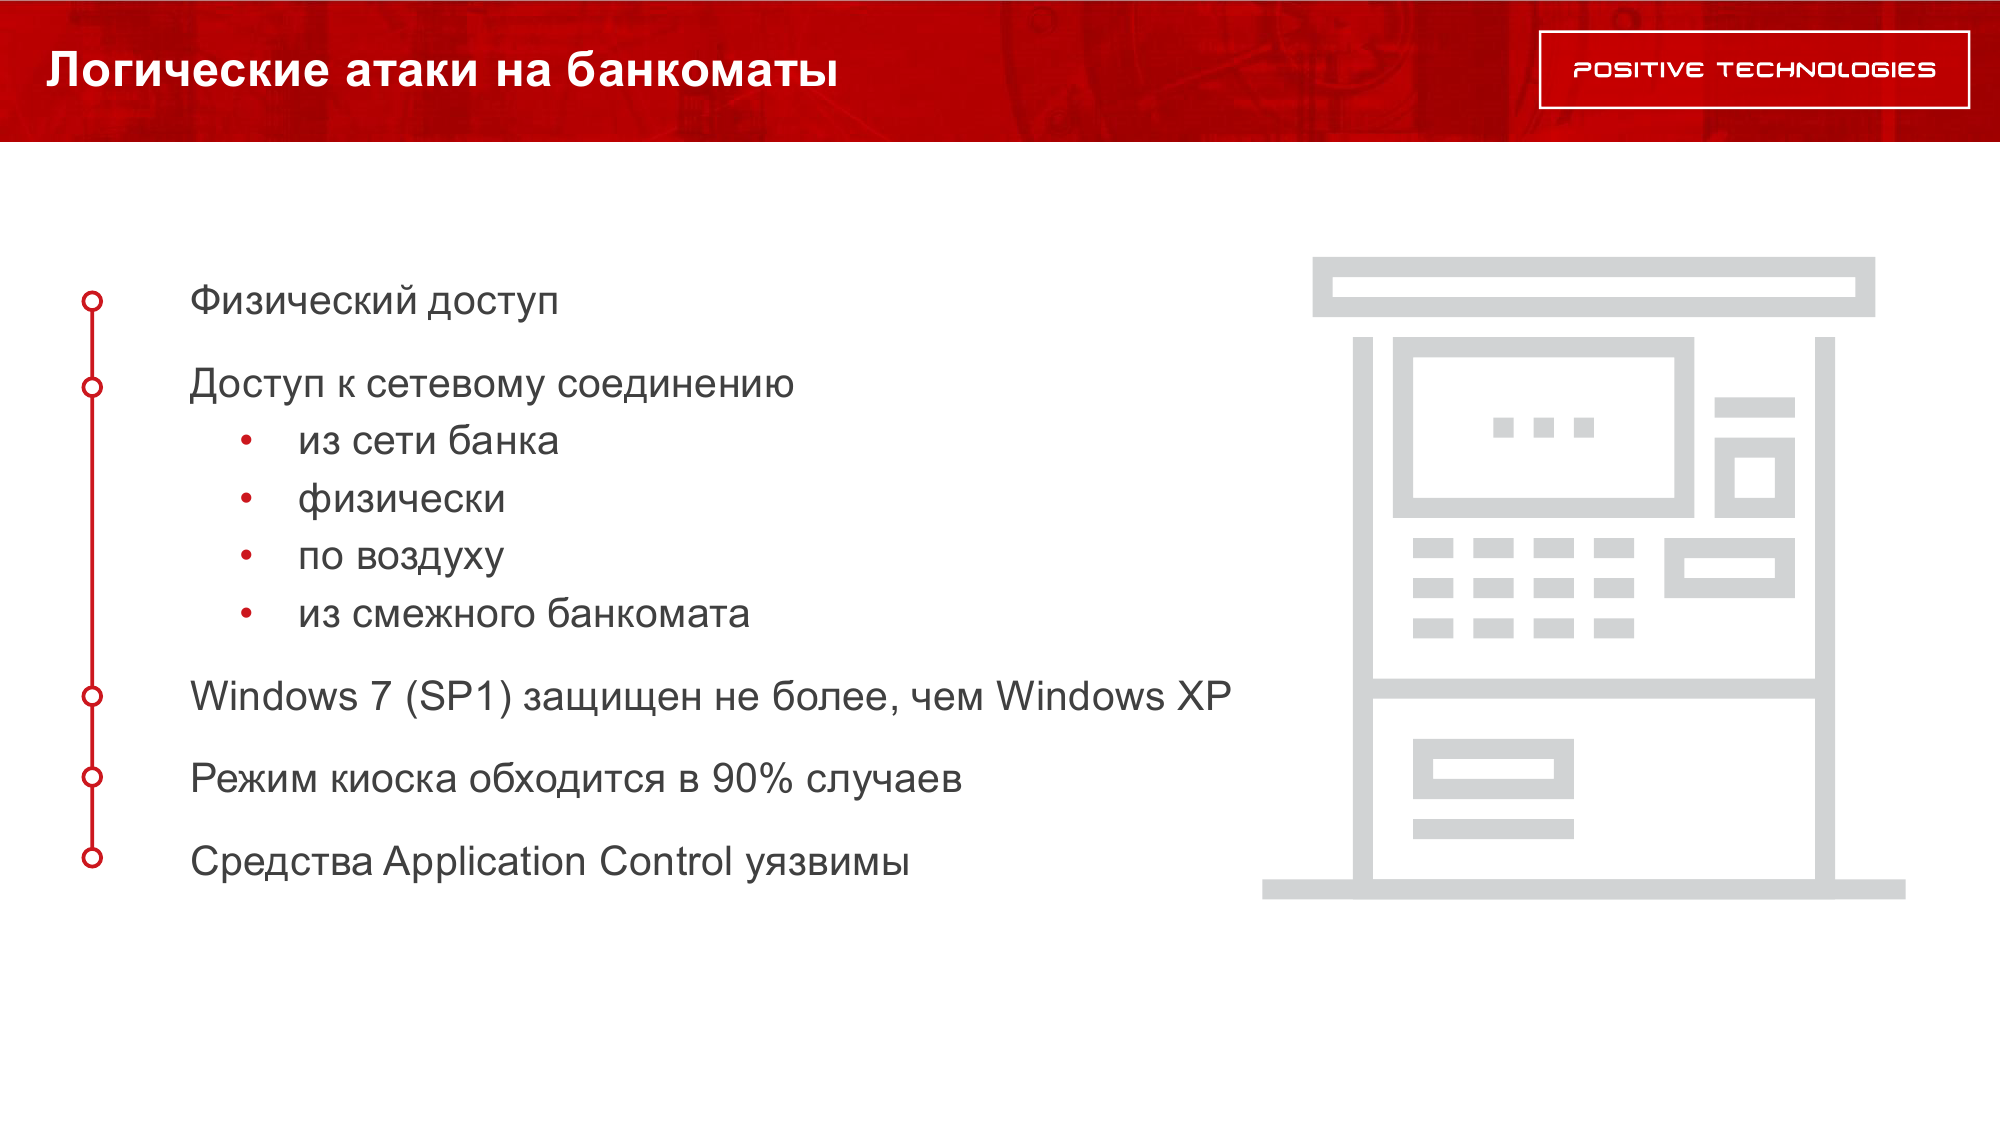 Впрочем, далеко не всегда целевые атаки являются технически сложными. В 99 % случаев для атаки использовались уязвимости в ПО, для которых патчи были выпущены более полугода назад. Использование уязвимостей нулевого дня (0-day, то есть таких уязвимостей, о которых не известно самому производителю программного обеспечения) всё ещё редко встречается — злоумышленники разумно полагают, что нет смысла напрягаться, если жертва все равно вовремя не обновляет ПО. Что удивительно, в 85 % случаев при атаках были сигналы от систем мониторинга и защиты, на которые, впрочем, вовремя и должным образом не отреагировали.  Всё это, в частности, позволяет очень легко автоматизировать атаки на сайты и веб-приложения. Правда, ставшие самыми лакомыми в ушедшем году для злоумышленников государственные сайты, интернет-магазины и финансовые онлайн-сервисы всё равно требуют более тонкой работы — их часто атакуют «вручную». К слову, рост числа атак на банки вообще и российские финансовые организации в частности — это ещё один тренд прошлого года. То есть число и масштаб атак значительно выросли по сравнению с прошлым годом. К сожалению, можно сказать, что банковская отрасль не слишком хорошо подготовлена к ним, — преступники как проводят длительные атаки с расчётом разом увести крупные суммы, так и не гнушаются понемногу, но регулярно воровать деньги со счетов клиентов. 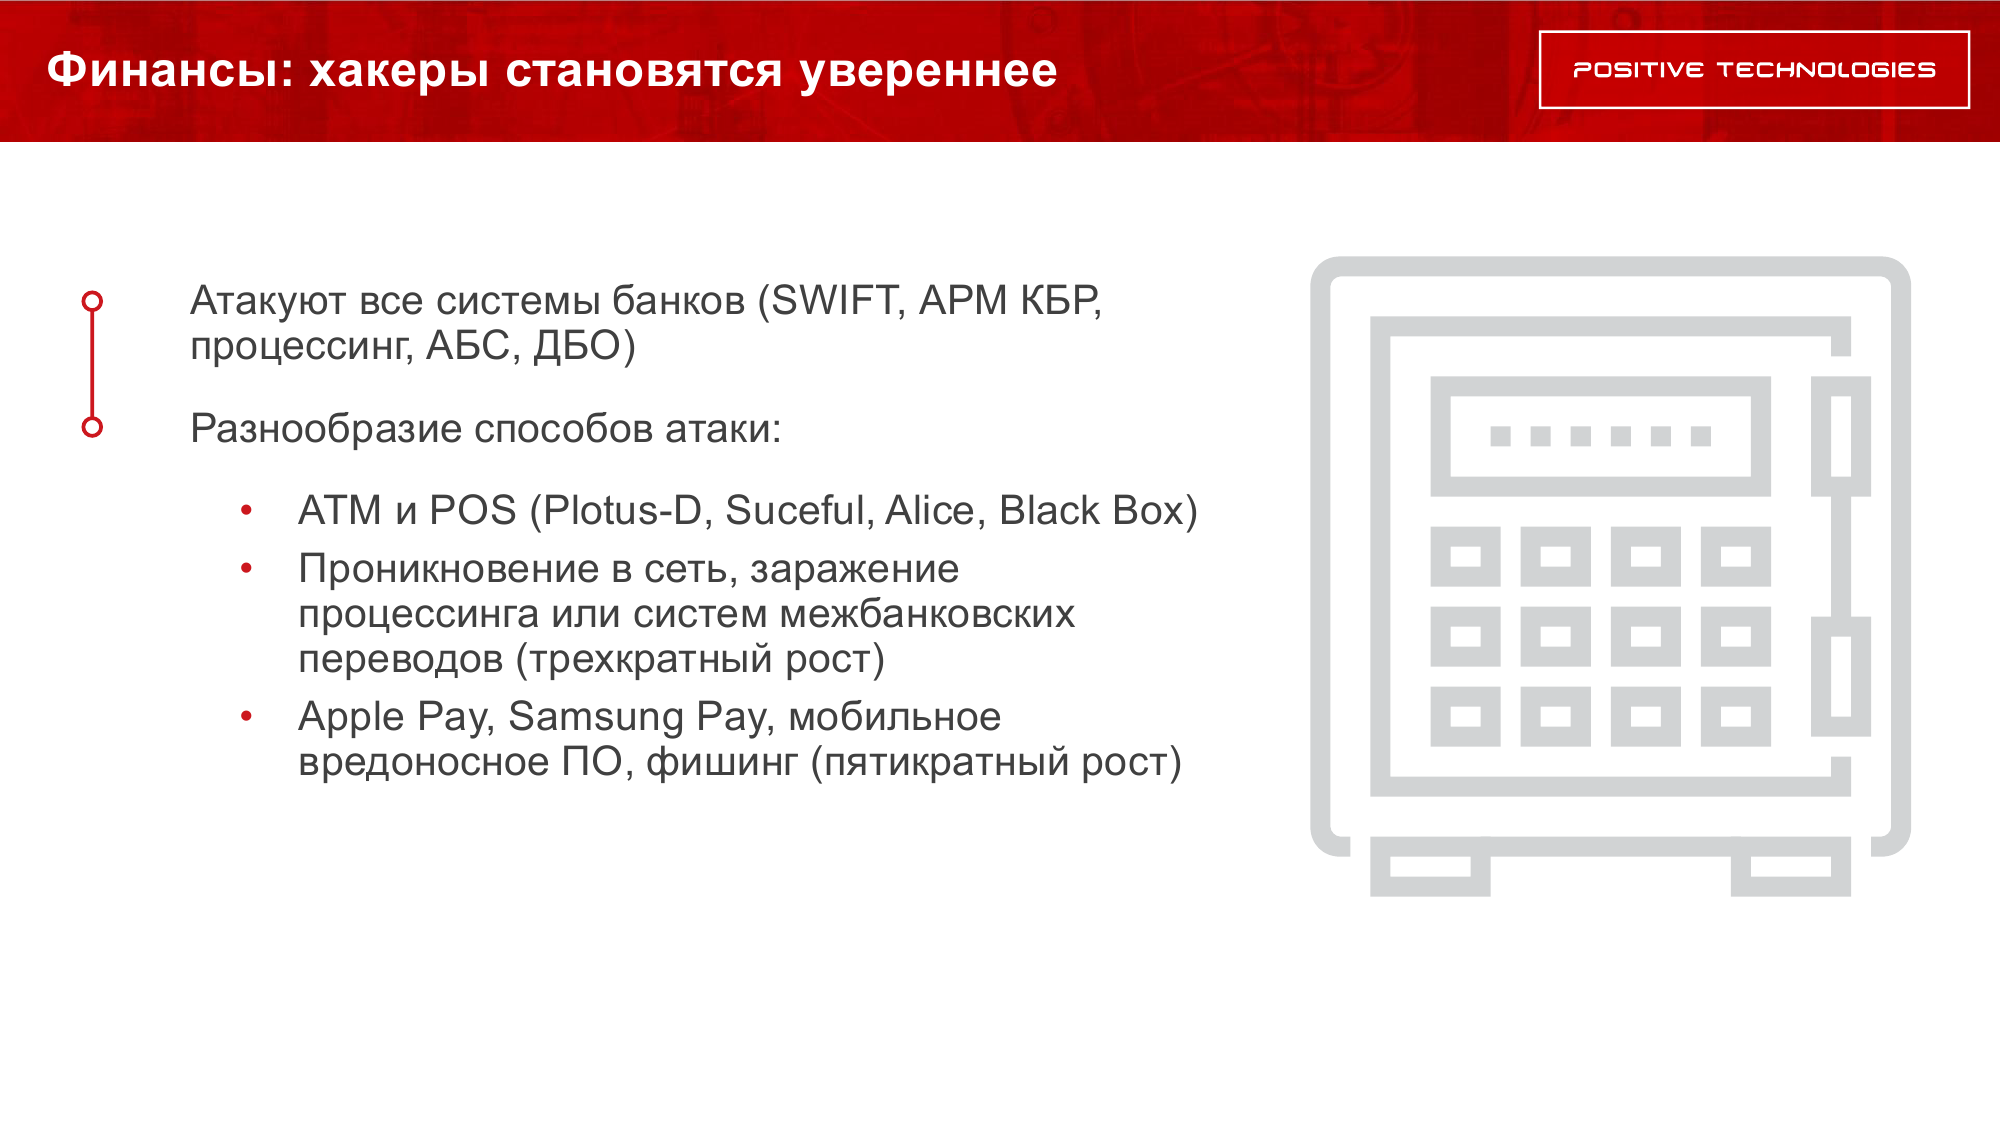 В ушедшем году «выстрелил» и ещё один тип угроз — требование выкупа. Это и классические трояны-шифровальщики, и угроза DDoS-атаки, и вымогательство денег за предоставление информации о найденных уязвимостях или непубликацию украденных данных. В качестве примера можно вспомнить взлом метро Сан-Франциско или потерю бухгалтерских данных в одном из подразделений МВД РФ. Основными причинами взрывного роста такого типа атак исследователи называют распространение криптовалют, позволяющих анонимизировать злоумышленника, а также довольно низкий порог входа в этот «бизнес». 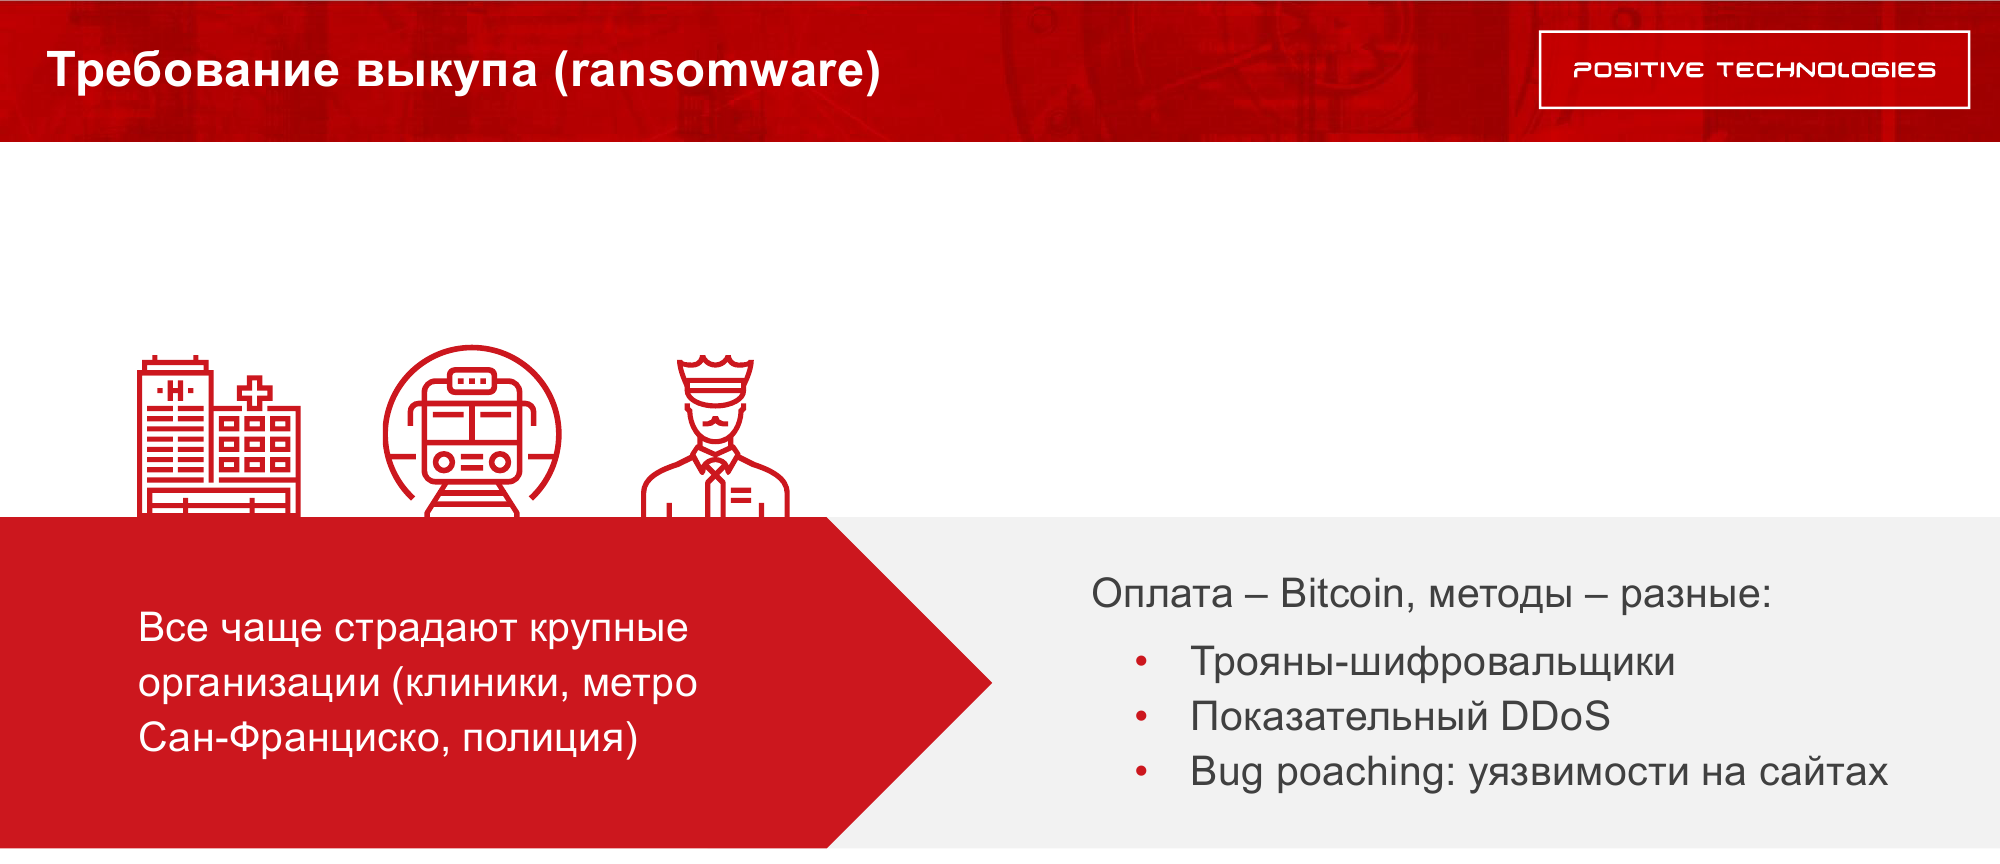 Все перечисленные в первой части угрозы будут актуальны и в 2017 году. Увы, одной из ключевых проблем как частных пользователей, так и корпораций остаётся низкая осведомленность о правилах информационной безопасности, несоблюдение простейшей «гигиены». Во всех областях будет всё так же применяться социальная инженерия, а истории, когда одно-единственное фишинговое письмо послужило ключом к полному контролю над банком со стороны преступников, будут повторяться. Пока что далеко не все организации строят системы защиты, которые сводят к минимуму потенциальный ущерб от неосторожных действий сотрудников и, как следствие, время присутствия злоумышленников внутри системы.  Как полностью обезопасить себя от подобных инцидентов? Да никак! Но некоторые банальные советы стоит повторить. Установка обновлений ПО, регулярная смена паролей, использование никогда не повторяющихся и сложных паролей, отказ от не слишком нужных приложений и устройств, применение двухфакторных систем входа, настройка прав доступа и разрешений — про всё это говорилось много-много раз. Чуть более сложный, но всё же возможный подход предполагает разделение и изоляцию систем: отдельный телефон для работы с мобильными банками, разные ПК для развлечений и для работы, отдельная среда для работы с критически важными данными и процессами и так далее. Впрочем, самый простой и в то же время сложный совет — всегда считать устройство или приложение, с которым работаешь, уже взломанным и подконтрольным злоумышленнику. И действовать исходя из этого предположения.
Было интересно?
Скажите об этом Google, чтобы чаще получать ссылки на наши новости про итоги
⇣ Содержание
Если Вы заметили ошибку — выделите ее мышью и нажмите CTRL+ENTER.
Материалы по теме
|
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.


