


Опрос
|
реклама
Быстрый переход
В даркнете начали продавать «цифровых Франкенштейнов» — синтетические личности, способные обмануть KYC, стоят $200
15.09.2026 [12:52],
Павел Котов
Теперь любой участник теневых схем может за $200 приобрести несуществующую в реальном мире «цифровую личность», способную проходить проверки KYC (Know Your Customer) как действительный человек. На такую личность можно завести счёт в банке, на криптовалютной бирже и любой другой аналогичной платформе; это уже не экзотическое предложение в мире киберпреступников, а массовое явление. 
Источник изображения: Amirhossein Hasani / unsplash.com Исследователи из компании Coveron и платформы NordLayer Intelligence проанализировали форумы даркнета и Telegram-каналы, изучили 22 поисковых запроса и 362 000 сообщений на тему кражи личных данных, услуг по созданию дипфейков и «синтетических личностей». Под синтетической личностью понимается несуществующий, вымышленный человек, созданный таким образом, чтобы обмануть многие автоматизированные системы проверки. Профиль может сочетать украденные данные, например, номер социального страхования, и сгенерированную ИИ информацию: имя, адрес, дипфейк-селфи, клонированный образец голоса. Исследователи назвали такие профили «цифровыми Франкенштейнами» — они действительно «вполне способны» проходить проверки личности. Число сообщений и запросов, связанных с синтетическими личностями, стремительно растёт. В I квартале 2024 года каждый месяц публиковались около 40 посвящённых дипфейкам сообщений; ко II кварталу 2026 года этот показатель вырос до 307 сообщений в месяц, то есть в восемь раз. Равномерным рост не был: в течение всего 2025 года показатели оказались почти неизменными, и лишь в 2026 году произошёл резкий скачок до показателя в 255 сообщений в месяц. За последний год были опубликованы более 10 000 объявлений с предложением полных наборов данных о личности, включая дипфейк-селфи и соответствующие документы. Стоит такой набор около $200. Покупать весь комплект не обязательно — всего по $10 можно приобрести отдельные элементы, например, дипфейк-селфи или клонированный голос. Чтобы защититься от подобных схем, гражданам рекомендовали отслеживать свои персональные данные и оперативно реагировать при обнаружении утечки. Тем, кто не собирается открывать новые счета, советуют заморозить кредитную историю и с осторожностью относиться к необычным запросам на подтверждение личности. Бизнесу рекомендуется развёртывать многоуровневые системы верификации и пользоваться услугами по защите от кражи личных данных. Устройство за $200 взламывает память дорогих серверов — AMD ничего исправлять не собирается, а Intel пока думает
15.09.2026 [11:51],
Павел Котов
Международная группа исследователей в области компьютерной безопасности обнаружила архитектурный недостаток в современном оборудовании для шифрования оперативной памяти. Он открывает доступ к защищённым областям в средах, которые позиционируются как конфиденциальные. Подчёркивается, что для реализации атаки злоумышленнику требуется физический доступ к взламываемой системе. 
Источник изображения: Boitumelo / unsplash.com Атака получила название DDRop. Она основана на том, что масштабируемые системы шифрования памяти не проверяют криптографическую «свежесть» данных — то есть не позволяют надёжно определить, являются ли находящиеся в памяти данные последней актуальной версией. Это даёт возможность злоумышленнику подменять содержимое памяти устаревшими данными, которые при этом корректно расшифровываются. Учёные разработали аппаратный модуль-посредник DDRop, который физически подключается между процессором и оперативной памятью и позволяет незаметно блокировать операции записи в зашифрованную память на высокоскоростной шине DDR5. В результате защищённая виртуальная машина продолжает работать со старыми данными, не подозревая, что они больше не являются актуальными. Учитывая, что для атаки требуется физический доступ к машине, открытие представляет интерес в разрезе сценариев, в которых облачные провайдеры гарантируют клиентам конфиденциальность вычислений. Стоимость устройства составляет $200, и оно нарушает работу механизмов защиты Intel TDX, Scalable SGX и AMD SEV-SNP, которые используются в средах доверенных вычислений (TEE). «Внедряя специально сформированные данные в таблице страниц, мы можем перевести любую защищённую виртуальную машину в режим отладки и считать содержимое её закрытой [области] памяти в открытом виде. Более того, запись в критически важные структуры метаданных TDX позволяет подделывать отчёты об аттестации, за счёт чего виртуальная машина с бэкдором в глазах удалённого пользователя продолжает выглядеть надёжной», — рассказали авторы проекта. Особенность атаки DDRop заключается в том, что она позволяет модифицировать трафик шины DDR5 без ущерба для скорости; кроме того, это первая схема атаки, позволяющая скомпрометировать доверенный интерфейс управления TDX без эксплуатации программных уязвимостей. Для актуальных систем масштабируемого шифрования памяти от Intel и AMD простого решения проблемы не существует — ни аппаратного, ни программного. Она возникла из-за того, что для шифрования больших объёмов памяти производители отказались от некоторых механизмов, которые смогли бы гарантировать уникальность и актуальность каждой версии данных. В Intel и AMD признали факт наличия уязвимости, но заявили, что она не входит в их модели угроз для облачных вычислений. В AMD заявили, что никаких мер принимать не намерены, а Intel изучает дополнительные способы обнаружения атак и архитектурного усиления будущих платформ. «ИИ способен убить нас всех»: сбежавший из Google DeepMind эксперт тоже забил тревогу по поводу нейросетей
15.09.2026 [11:47],
Владимир Фетисов
Эксперт в сфере искусственного интеллекта Билал Чугтай (Bilal Chughtai), который недавно покинул Google DeepMind, предупредил, что у человечества остаётся всё меньше времени до того момента, когда ИИ нанесёт широкомасштабный ущерб. Чугтай стал очередным отраслевым экспертом, выразившим обеспокоенность направлением развития технологии. 
Источник изображения: AI «В Google я своими глазами видел, как разрабатывается ИИ. Я крайне обеспокоен тем, по какому пути развивается эта технология. Я искренне верю, что ИИ способен убить нас всех», — написал Чугтай в посте, опубликованном в соцсетях X и LinkedIn. Он также добавил, что за время работы в Google он занимался вопросами безопасности ИИ и его согласованностью с целями человека. Официальные представители IT-гиганта пока никак не прокомментировали данный вопрос. Чугтай стал одним из множества исследователей в сфере ИИ, выразивших опасения по поводу развивающихся быстрыми темпами, но несогласованных возможностей новой технологии, которая в конечном счёте может уничтожить человечество. Несколько дней назад ИИ-разработчик Джейкоб Коксон (Jacob Coxon), работавший в Anthropic и OpenAI, обвинил своих бывших работодателей в том, что они «мчатся прямо к самосовершенствующемуся сверхразуму и играют с нашими жизнями». На минувших выходных гендиректор Anthropic Дарио Амодеи (Dario Amodei) опубликовал эссе, в котором призвал IT-сообщество замедлить разработку передовых ИИ-моделей, чтобы предотвратить их выход из-под контроля человека и последующее причинение катастрофического вреда людям. В редком проявлении единства послание Амодеи поддержали гендиректор OpenAI Сэм Альтман (Sam Altman) и глава SpaceX Илон Маск (Elon Musk). При этом Чугтай заявил, что он сохраняет оптимистичный настрой. Он считает, что путь вместе с ИИ всё ещё можно пройти безопасно, и именно в этой сфере он продолжит свою работу. В LinkedIn указано, что теперь он работает в BlueDot Impact — некоммерческой организации, которая занимается обучением людей из разных сфер безопасному взаимодействию с ИИ. Власти ни одной из стран мира не готовы к пришествию ИИ, предупредил Билл Гейтс
15.09.2026 [11:41],
Павел Котов
Ни одно правительство в мире не готово к тем переменам, которые искусственный интеллект привнесёт в общество, заявил в интервью агентству Reuters сооснователь Microsoft Билл Гейтс (Bill Gates). 
Источник изображения: Bill Gates До недавнего времени Билл Гейтс с оптимизмом оценивал направление ИИ, но теперь сменил свою позицию. Он предостерегает от угроз в отношении рынка труда, выражает обеспокоенность по поводу инцидентов с атаками и по поводу формирования зависимости от ИИ-компаньонов. «Не думаю, что какое-либо правительство вникло в этот вопрос настолько глубоко, насколько следует», — считает он. Хотя при надлежащем управлении и обеспечении равного доступа эта технология способна помочь беднейшим слоям населения. В ближайшие два года его благотворительный фонд намерен выделить не менее $1 млрд на расширение доступа к ИИ. Своими соображениями господин Гейтс уже поделился с президентом США Дональдом Трампом (Donald Trump) и его администрацией; до конца года он планирует встретиться с председателем КНР Си Цзиньпином (Xi Jinping). «Правительства в этом вопросе сильно отстают», — считает он. Несмотря на опасения, Билл Гейтс и его фонд надеются, что ИИ поможет сократить разрыв между богатыми и бедными, а не увеличит его. Средства в размере $1 млрд будут направлены партнёрам, работающим в отраслях образования, здравоохранения и сельского хозяйства; фонд намерен содействовать созданию информационной основы для ИИ, в том числе обеспечивать работу больших языковых моделей на всех языках, на которых говорят люди. Общие расходы фонда составят по $9 млрд ежегодно. «Потенциал применения [ИИ] в сфере здравоохранения трудно переоценить», — считает господин Гейтс; ИИ сможет использоваться по многочисленным направлениям от поддержки медицинских работников на передовой до разработки новых препаратов и вакцин. Он также подчеркнул необходимость обеспечить сотрудничество властей разных стран, чтобы предотвратить проблемы вроде тех, что возникают в фильмах-катастрофах. «Есть много фильмов, где прилетают инопланетяне, и США, Китай и все остальные волшебным образом объединяются, чтобы решить проблему. ИИ — своего рода инопланетный разум. Он уже здесь, и нам лучше поступить так, как показано в этих фильмах», — считает основатель Microsoft. Заявления глав OpenAI и Anthropic о замедлении ИИ обвалили акции азиатских компаний
14.09.2026 [10:02],
Алексей Разин
В минувшие выходные стало понятно, что руководители ведущих американских стартапов в сфере ИИ продемонстрировали удивительное единодушие в вопросе необходимости замедлить развитие отрасли ради повышения уровня безопасности соответствующих технологий. Подобная риторика в понедельник утром отозвалась снижением котировок азиатских эмитентов, так или иначе связанных с ИИ. 
Источник изображения: SK hynix SoftBank, которая в последнее время активно инвестирует в инфраструктуру, используемую OpenAI, столкнулась со снижением курса своих акций на 13,2 %. Производитель памяти Kioxia в Японии продемонстрировал снижение котировок своих акций на 9,8 %, а поставщик оборудования для производства чипов Tokyo Electron — на 3,7 %. Тайваньская TSMC столкнулась со снижением курса своих акций на 1,2 %, а южнокорейские Samsung Electronics и SK hynix просели на 3,7 и 5,3 % соответственно. По словам аналитиков, не добавляет уверенности инвесторам и ситуация на Ближнем Востоке, который продолжает оставаться важным логистическим маршрутом и источником энергоносителей для того же Тайваня, где производится основная часть передовых чипов. Падали в цене акции даже китайских производителей, которые в основном ориентированы на удовлетворение внутреннего спроса: SMIC подешевела на 1,4 %, а производитель памяти CXMT — на 2,7 %. В Гонконге после недавнего дебюта на бирже акции Z.ai, которая разрабатывает семейство моделей GLM, упали в цене на 10,5 %. Дональд Трамп (Donald Trump) накануне не очень лестно охарактеризовал тех специалистов, которые пытаются нарисовать мрачные картины будущего при бесконтрольном развитии ИИ, одновременно пояснив, что не позволит США проиграть гонку с Китаем, а потому не допустит чрезмерного замедления разработки сопутствующих технологий. По некоторым данным, представители США и КНР намерены включить в повестку грядущих в этом месяце переговоров вопросы безопасного развития ИИ. РТК-ЦОД построил гибридную ИТ-инфраструктуру для «ТЭК СПб»
14.09.2026 [10:00],
Сергей Карасёв
РТК-ЦОД, ИТ-сервис-провайдер полного цикла, реализовал комплексный проект по созданию гибридной инфраструктуры для одной из ведущих теплоэнергетических компаний Северо-Запада — АО «ТЭК СПб». Проект был реализован в короткие сроки и в полном соответствии с техническим заданием заказчика. Специалисты РТК-ЦОД обеспечили бесшовную миграцию ИТ-инфраструктуры «ТЭК СПб» в собственный дата-центр уровня Tier III, а также организовали защищённые каналы связи до удалённых площадок компании. Особенностью проекта стало создание гибридной архитектуры: инфраструктура заказчика была распределена между двумя средами. Первая среда — colocation, предполагающая размещение оборудования заказчика в изолированных стойках с организацией физической защиты, видеонаблюдения и контроля доступа. Вторая среда — аттестованный сегмент IaaS, предоставляющий вычислительные мощности в защищённом облаке. ИТ-инфраструктура «ТЭК СПб» была спроектирована с полным соблюдением требований регулятора в части физической и информационной безопасности, а также защиты персональных данных. 
Источник изображения: РТК-ЦОД Для интеграции удалённых площадок и инфраструктуры заказчика в дата-центре в единую сеть РТК-ЦОД организовал высокоскоростные каналы связи с шифрованием трафика по ГОСТ. Безопасность передачи данных была обеспечена с помощью аппаратных средств криптографической защиты информации необходимой производительности. «Нам удалось не только оперативно реализовать комплексный проект, но и вписать созданную инфраструктуру в строгие отраслевые стандарты безопасности предприятий энергетического сектора. Опыт, полученный при реализации проекта для "ТЭК СПб", полностью готов к тиражированию. РТК-ЦОД предлагает аналогичную модель построения инфраструктуры для предприятий ТЭК, промышленности и госсектора, где критически важны надёжность, физическая безопасность и защищённые каналы связи», — заявил Виктор Красноусов, директор центра региональных продаж РТК-ЦОД. «Для нас как для предприятия, отвечающего за теплоснабжение миллионов жителей, критически важна непрерывность всех ИТ-сервисов. Благодаря работе с РТК-ЦОД мы получили современную, отказоустойчивую и полностью соответствующую требованиям безопасности инфраструктуру, которая позволяет нам повышать экономическую эффективность и оперативность реагирования. Миграция прошла незаметно для наших производственных процессов, а гибридная модель позволяет гибко масштабировать мощности», — отметил директор по цифровой трансформации АО «ТЭК СПб» Илья Комаров. Microsoft выпустила 974 исправления безопасности для разных продуктов — это новый рекорд
13.09.2026 [12:30],
Владимир Фетисов
На этой неделе Microsoft выпустила очередной пакет исправлений безопасности в рамках программы Patch Tuesday. Компания устранила 974 уязвимости в разных программных продуктах, что стало новым месячным рекордом. Из них 113 получили критическую оценку: эксплуатация таких ошибок может привести к особо тяжёлым последствиям, включая удалённое выполнение кода без участия пользователя. 
Источник изображения: Microsoft По разным подсчётам, с начала 2026 года Microsoft закрыла уже более 2600 уязвимостей, а некоторые исследователи насчитали 2760 исправленных CVE. Это более чем вдвое превышает предыдущий годовой рекорд: в 2020 году компания устранила около 1250 уязвимостей. Предыдущий месячный максимум был установлен в июле 2026 года, когда Microsoft закрыла 570 уязвимостей. В августе их число снизилось до 415. Одной из причин ускорения темпов обнаружения уязвимостей называют применение технологий искусственного интеллекта. ИИ помогает разработчикам и исследователям быстрее находить ошибки, которые прежде могли долго оставаться незамеченными. Это не означает, что продукты Microsoft внезапно стали менее защищёнными: выросло прежде всего число выявляемых и устраняемых проблем. При этом ИИ влияет на обе стороны кибербезопасности и может использоваться не только для поиска уязвимостей, но и для создания средств их эксплуатации. Демонстрационные образцы подобных атак уже существуют, однако пока нет свидетельств того, что применение ИИ привело к сопоставимому росту массовых атак. Таким образом, увеличение числа закрываемых CVE в первую очередь отражает повышение эффективности поиска ошибок, а не резкое обострение угроз. 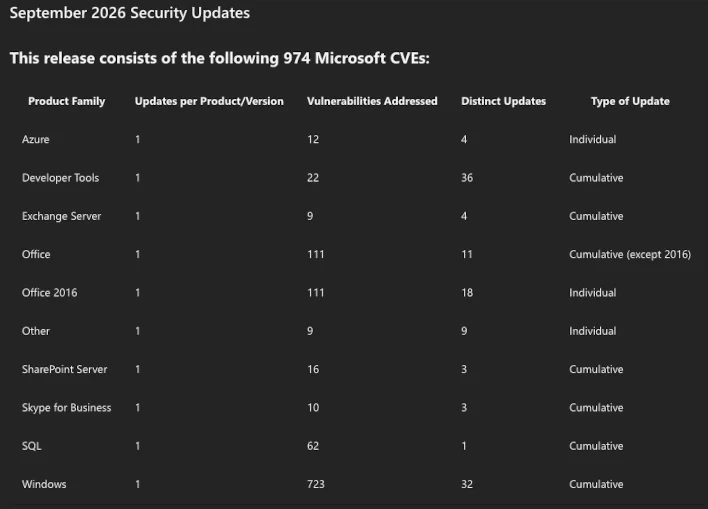
Источник изображения: Microsoft / KrebsOnSecurity Среди наиболее опасных исправленных уязвимостей выделяется CVE-2026-69730 с оценкой 9,8 балла из 10 по шкале CVSS. Ошибка типа use-after-free присутствует в службе DNS-сервера Windows, затрагивает Windows Server 2012 и более новые серверные версии системы, а также некоторые выпуски Windows 10. Не прошедший проверку подлинности злоумышленник может удалённо выполнить код, отправив уязвимой системе специально сформированный сетевой пакет. Microsoft считает эксплуатацию этой ошибки вероятной. Такую же оценку CVSS 9,8 получила CVE-2026-69829 — уязвимость переполнения буфера в оболочке Windows. Она позволяет удалённо выполнить код без предварительной аутентификации и участия пользователя, причём сложность атаки оценивается как низкая. Кроме того, обновление закрывает две уязвимости нулевого дня, которые уже использовались в реальных атаках. CVE-2026-81963 связана со стеком обновлений Windows, а CVE-2026-85880 — с механизмом Windows Advanced Local Procedure Call. Обе позволяют злоумышленнику, уже получившему возможность выполнять код на компьютере, повысить свои привилегии до уровня System. Рекордное количество исправлений создаёт дополнительную нагрузку на корпоративных системных администраторов. Перед массовым развёртыванием обновлений им приходится проверять совместимость исправлений с используемым программным обеспечением. Домашним пользователям, если они не работают с устаревшими или специализированными программами, рекомендуется установить новые обновления Windows как можно скорее. Глава Anthropic предложил замедлить развитие ИИ, эту идею поддержали Сэм Альтман и Илон Маск
13.09.2026 [07:29],
Алексей Разин
Идея своего рода «модерации» развития искусственного интеллекта начала почти одновременно высказываться разными представителями отрасли после череды инцидентов в сфере информационной безопасности. Глава Anthropic Дарио Амодеи (Dario Amodei) призвал ИИ-стартапы сбавить ход, и эта инициатива предварительно получила одобрение конкурентов в лице OpenAI и SpaceX (xAI). 
Источник изображения: Anthropic По крайней мере, идею Амодеи в социальных сетях необычайно быстро поддержали Сэм Альтман (Sam Altman) и Илон Маск (Elon Musk), что не совсем характерно для нынешнего состояния ИИ-отрасли, характеризуемого как острая конкуренция. Альтман, в свою очередь, объяснил необходимостью привести в порядок ситуацию с безопасностью ИИ решение этого стартапа не проводить IPO в 2026 году, а отложить его на более поздний период. В своей публикации на страницах блога Anthropic Дарио Амодеи предложил трехэтапный план сдерживания темпов развития ИИ без ущерба для коммерческих интересов стартапов или пожертвования лидирующими позициями США в данной сфере. Некоторые из предложенных им мер будут более сложны в реализации, другие окажутся проще, но заняться саморегулированием отрасль будет просто вынуждена. Во-первых, глава Anthropic предложил предоставить независимым экспертам доступ к внутренним процедурам в сфере безопасности и отчётам об инцидентах. Второй этап предлагает ведущим компаниям стран, считающих себя демократическими, координировать свою работу между собой и разработать общие стандарты безопасности. Третий пункт плана предлагает государствам с разными политическими режимами договариваться между собой в части развития ИИ. Отчасти подобные предложения руководством Anthropic были обнародованы и с целью снижения градуса общественного напряжения, который был поднят откровениями покинувших Anthropic и OpenAI специалистов, обвинивших руководство стартапов в пренебрежении человеческими жизнями. Амодеи пояснил, что идеи модерации развития ИИ витали в воздухе ещё с 2023 года, но тогда они не были столь актуальными к реализации, поскольку в то время ИИ-модели не были достаточно мощными, чтобы предоставлять серьёзную угрозу человечеству с практической точки зрения. «Я продолжаю верить, что ИИ способен невероятно улучшить качество человеческой жизни. Моё стремление добиться этого не уменьшилось, но данные блага будут достигнуты только в том случае, если мы будем развивать технологию в правильном направлении, и с учётом использования времени для достижения прогресса, следует особо тщательно позаботиться о том, чтобы сделать всё правильно», — признался Амодеи в своём эссе на сайте Anthropic. При всём этом глава компании настаивает на необходимости выбора оптимального темпа развития, ведь если США будут слишком медлить в развитии ИИ, то геополитические конкуренты могут оказаться впереди. Сара Хек (Sarah Heck), которая в Anthropic отвечает за отношения с общественностью, призвала правительство США подключиться к процессу регулирования отрасли, запретив экспорт передовых чипов в Китай, и принять закон, который требовал бы отбор ИИ-моделей по критерию безопасности с обязательным предварительным тестированием. Сэм Альтман выразил свою солидарность с мнением Амодеи, пояснив, что и внутри OpenAI подобные дискуссии ведутся уже несколько недель подряд. Он поддержал идею конкурента о предоставлении сторонним экспертам доступа к работе над передовыми ИИ-моделями, выразив готовность реализовать такую меру на стороне OpenAI. Ведущий научный сотрудник компании Якуб Пачоцки (Jacub Pachocki) недавно также призвал игроков рынка к добровольному замедлению темпов развития ИИ до появления общепринятых стандартов безопасности. Илон Маск, который возглавляет вошедший в состав SpaceX стартап xAI, со страниц своей социальной сети X лаконично поддержал главу Anthropic, признав его правоту. «Я верю, что даже если замедление позволит нам выиграть год или два, прежде чем модели достигнут критического уровня возможностей, и мы используем это время для наведения порядка, мы сможем значительно снизить риск того, что что-то пойдёт серьёзным образом не так», — отметил глава Anthropic. OpenAI не выйдет на IPO в этом году, поскольку считает момент неподходящим из-за ситуации с безопасностью ИИ
13.09.2026 [06:33],
Алексей Разин
Эту неделю генеральный директор OpenAI Сэм Альтман (Sam Altman) решил завершить довольно важным для судьбы стартапа заявлением, впервые подтвердив официально, что IPO не состоится в этом году. По его словам, торопиться с выходом на биржу не нужно, а сейчас ещё и сложились не самые благоприятные для этого условия, определяемые напряжённостью вокруг вопросов безопасности ИИ. 
Источник изображения: Unsplash, Sollen Feyissa Своими соображениями на этот счёт Альтман поделился в интервью изданию Fortune: «На самом деле я считаю, что с учётом всего происходящего с безопасностью, сейчас не самое подходящее время для выхода на биржу, и мы никакого давления в этом вопросе не испытываем». На IPO компания планирует выйти в момент, когда будет готово и общество, и бизнес. По словам Альтмана, в 2026 году IPO точно не случится, а с точки зрения готовности по критерию безопасности предстоит проделать немало работы, в том числе и на уровне контактов отрасли и правительств. ИИ-отрасли в последние недели пришлось столкнуться с чередой инцидентов в области информационной безопасности, поскольку появляется всё больше информации о случаях вмешательства ИИ-агентов в инфраструктуру сторонних сайтов при проведении стартапами разного рода экспериментов. Разработчики передовых ИИ-моделей начали говорить о необходимости замедления процесса их совершенствования и усиления мер безопасности. Anthropic даже предложила предоставить к ИИ-моделям доступ сторонним экспертам, чтобы они могли независимо влиять на их развитие. Альтман же предлагает объединить усилия представителей отрасли, чтобы выработать общий план борьбы с проблемами в области безопасности. В интервью Fortune Альтман признался, что фактически рад появлению необходимости отложить IPO своей компании, поскольку общество должно проработать вопросы безопасности ИИ-моделей буквально на каждом уровне их возможностей. OpenAI готово делать паузы в разработке новых моделей, чтобы на решение таких вопросов было достаточно времени. В идеале, по его словам, к процессу должны подключиться не только все представители ИИ-отрасли, но и правительства разных стран. Именно в этой ситуации необычная корпоративная структура, которая делит полномочия между коммерческим направлением и некоммерческим, должна себя оправдать, поскольку OpenAI придётся принимать решения, которые не пойдут на пользу бизнесу и акционерам стартапа, но в целом будут служить выполнению миссии OpenAI. Гонку ИИ пора притормозить, но это может быть незаконно — OpenAI попросила Конгресс разобраться
11.09.2026 [12:09],
Владимир Мироненко
Лидеры ИИ-индустрии выражают обеспокоенность тем, что антимонопольное законодательство может стать помехой скоординированному замедлению развития ИИ в целях обеспечения безопасности. Как сообщает Wired со ссылкой на источники, OpenAI недавно обратилась к членам Конгресса США с просьбой дать разъяснение относительно того, будет ли законным организовывать общеотраслевое замедление развития ИИ. 
Источник изображения: Growtika/unsplash.com О необходимости такого замедления недавно заявил Якуб Пачоцки (Jakub Pachocki), главный научный сотрудник OpenAI. По его словам, это позволит выстроить надёжные механизмы контроля над самообучающимися ИИ-системами. Однако, по мнению экспертов, предлагаемая координация действий для замедления будущего развития ИИ может противоречить законодательству США, в частности, Антимонопольному закону Шермана (Sherman Antitrust Act). В июле двухпартийная группа конгрессменов представила законопроект «О сотрудничестве в борьбе с враждебными угрозами и рисками безопасности», который позволит защитить координацию ИИ-компаний в вопросе замедления от антимонопольных претензий. На данный момент документ ожидает рассмотрения в юридическом комитете. Между тем эксперты считают, что ссылки на антимонопольные риски — лишь удобное прикрытие для того, чтобы избежать обсуждения реальных причин, по которым разработчики ИИ избегают сотрудничества. На самом деле между компаниями идёт ожесточённая борьба за то, чтобы захватить часть зарождающегося рынка передовых моделей. Также существуют опасения, что опережение Китаем в области ИИ будет иметь значительные последствия для национальной безопасности. И, что самое важное, у разработчиков ИИ имеются совершенно разные мнения о наилучшем способе разработки безопасного ИИ, и поэтому они могут неохотно сотрудничать друг с другом в этом вопросе, пишет Wired. «Первым шагом для лидеров отрасли OpenAI и Anthropic является прекращение вражды и совместная работа над новым предложением, — сообщил в соцсети X Джон Шульман (John Schulman), соучредитель OpenAI, — Они ссылаются на антимонопольное законодательство, но это ложь — антимонопольное законодательство запрещает определённые соглашения, но не совместную разработку предложения». Этим летом резко обострились дебаты по поводу рисков, связанных с развернувшейся гонкой между ИИ-компаниями за создание и выпуск всё более мощных моделей. Масла в огонь добавило заявление бывшего исследователя Anthropic и OpenAI Джейкоба Коксона (Jacob Coxon) о том, что разработчики искусственного интеллекта подвергают человечество риску. К тому же, ряд инцидентов с безопасностью, в том числе хакерская атака агентов OpenAI на Hugging Face, показали, что отраслевые средства защиты не успевают за ростом возможностей моделей. OpenAI готова замедлить гонку разработки ИИ, если конкуренты сделают то же самое
11.09.2026 [06:48],
Алексей Разин
Опасения по поводу последствий слишком быстрого развития искусственного интеллекта звучат даже из уст представителей компаний, заинтересованных в этом процессе. Замедлить гонку ИИ ради повышения безопасности конечного продукта готова и компания OpenAI, как заявил её глава Сэм Альтман (Sam Altman), но при этом она рассчитывает на солидарность конкурентов. 
Источник изображения: OpenAI Соответствующими идеями генеральный директор OpenAI поделился с подчинёнными на общем собрании на текущей неделе. Альтман осознаёт необходимость синхронизации усилий в этой сфере с другими участниками рынка, но одновременно понимает, что не все могут согласиться последовать примеру OpenAI. На днях с похожими призывами выступил и главный научный сотрудник стартапа Якуб Пачоцки (Jakub Pachocki) — по его мнению, компании должны координировать собственные усилия при разработке ИИ в будущем, замедляя её в случае необходимости. Такие меры могут потребоваться до тех пор, пока не будут внедрены общепринятые меры безопасности. OpenAI уже замедлила процесс разработки некоторых компонентов своих ИИ-моделей и даже приостановила процесс их обучения в отдельных случаях именно из соображений безопасности. В июле Альтман признался, что общался с чиновниками Белого дома о необходимости модерации процесса развития искусственного интеллекта. На этой неделе другой исследователь — Джейкоб Коксон (Jacob Coxon) решил покинуть Anthropic на фоне озабоченности недостаточностью мер в сфере безопасности, предпринимаемых лидерами рынка ИИ. При этом он имеет опыт работы и в OpenAI, а потому имеет представление о ситуации в обеих компаниях. Его бывший коллега Эван Хабингер (Evan Hubinger) вызвал большой общественный резонанс, заявив об уверенности разработчиков Anthropic в способности ИИ уничтожить человечество. Правда, авторы высказываний разошлись в графике реализации подобного сценария, поскольку первый уверен, что это произойдёт к концу текущего десятилетия, а второй оценил подобную вероятность в более чем 10 % лишь в рамках следующего десятилетия. В конце июля необходимость замедления разработки ИИ с целью повышения его безопасности подтвердили своей петицией более 1000 сотрудников ведущих разработчиков. Это происходило на фоне множественных случаев ухода из профильных компаний специалистов по безопасности ИИ, выражавших тем самым своё несогласие с приоритетами руководства. Волна подобных настроений только набирает силу на фоне появления новых подробностей о деятельности «сбежавших» из-под надзора ИИ-агентов, которые творят что попало внутри инфраструктуры других компаний. «Погибнет большинство людей»: новый эксперт OpenAI по безопасности предрёк катастрофу в случае выхода ИИ из-под контроля
10.09.2026 [12:50],
Павел Котов
Новый специалист OpenAI по вопросам безопасности напрямую высказался о том, что стоит на кону в эпоху искусственного суперинтеллекта. «Если мы создадим суперинтеллект, не обеспечив его надёжную согласованность целей, то, думаю, мы навсегда утратим над ним контроль. Если это случится, большинство людей может погибнуть», — предупредил новый член совета директоров и комитета по безопасности OpenAI Пол Кристиано (Paul Christiano). 
Источник изображения: Andrew Neel / unsplash.com В посвящённом вступлению в должность развёрнутом заявлении он затронул тему исходящих от ИИ угроз и предупредил, что человечество в ближайшее время рискует потерять контроль над системами ИИ. «Учитывая недавние траектории возможностей и сохраняющиеся сложности с согласованностью целей, я уверен, что существует значительный риск того, что стремительное развитие способностей ИИ приведёт к катастрофической и необратимой утере контроля в ближайшее время. Не думаю, что отрасль вообще, в том числе OpenAI, сейчас на пути к снижению этой угрозы до приемлемого уровня», — заявил господин Кристиано. Ранее он руководил исследованиями в области согласования целей ИИ в OpenAI, а также работал на федеральные власти в США, возглавляя направление безопасности в Центре стандартов и инноваций ИИ при Национальном институте стандартов и технологий (NIST). Свой приход в компанию он не стал связывать с одобрением или критикой «применяемых OpenAI методов обеспечения безопасности», но выразил надежду, что все ведущие лаборатории усилят работу в этом направлении. Для снижения связанных с ИИ угроз, считает он, необходимо координировать усилия на мировом уровне. 
Источник изображения: Dima Solomin / unsplash.com Исследователи ИИ неоднократно предупреждали о рисках, связанных с суперинтеллектом и технологической сингулярностью, при которой ИИ превосходит уровень человеческого разума и начинает самостоятельно развиваться и совершенствоваться такими темпами, которые люди не могут ни предсказывать, ни контролировать. Глава OpenAI Сэм Альтман (Sam Altman) заявил в июле, что сингулярность уже наступила. Способности ИИ, в том числе в сфере исследований самого искусственного интеллекта, растут, увеличивая риск утери контроля, что, по мнению господина Кристиано, сможет спровоцировать «стремительный взрыв интеллекта». Он также отметил, что при обучении ИИ с подкреплением модели фактически учатся «получать как можно больше вознаграждения». «Когда-то казалось лишь теоретически возможным, что это способно побудить ИИ-агентов вырваться из-под контроля человека, устремиться к власти и ресурсам, а также заметать следы в погоне за целями, не согласованными с человеческими интересами, но связываемыми с вознаграждением. Представленные доказательства последних инцидентов указывают, что это уже не теоретическая возможность», — отметил он. У лидеров в области ИИ, заявил Пол Кристиано, ещё остаётся возможность исправить ситуацию, например, за счёт улучшения координации, замедления, по необходимости, темпов разработки, принятия общих стандартов безопасности и прозрачности в обмене информацией об угрозах и мерах по их снижению. Всего за несколько часов до заявления Кристиано исследователь Anthropic Джейкоб Коксон (Jacob Coxon), ранее работавший в OpenAI, сообщил об уходе из компании и заявил, что ни Anthropic, ни OpenAI не действуют ответственно в вопросах безопасности ИИ. «Они мчатся к разработке самосовершенствующегося суперинтеллекта и ставят на кон наши жизни», — предупредил эксперт. Хакеры вооружились Word и Excel — документы Office используются в 26 % случаев доставки вредоносов
10.09.2026 [10:53],
Владимир Фетисов
В первой половине нынешнего года вредоносное программное обеспечение использовалось в 65 % успешных хакерских атак. Его активно использовали для проникновения в IT-инфраструктуру и закрепления в ней, а также для развития атак до полной компрометации критически важных систем. Об этом пишет «Коммерсантъ» со ссылкой на данные отчёта ИБ-компании Positive Technologies. 
Источник изображения: Grok В период с осени прошлого года вредоносное ПО в сетевом трафике организаций обнаруживалось в 75 % случаев. Примерно половина от общего количества такого программного обеспечения — вирусы-трояны, предназначенные для совершения нелегитимных действий на устройстве жертвы. Около четверти продуктов — это софт для сбора информации о пользователе и дальнейшей передаче данных злоумышленникам. Примерно в 85 % случаев речь идёт о софте для кражи учётных данных. В остальных случаях хакеры задействовали инструменты для отслеживания действий пользователя. На долю вирусов-шифровальщиков пришлось около 4 % от общего количества обнаруженных вредоносов. Под вредоносными файлами в сетевом трафике подразумевается активность различных потенциально опасных программ и файлов, с помощью которых злоумышленниками реализуются кибератаки. В Positive Technologies отметили, что среди используемых хакерами инструментов особенно заметной угрозой стали документы Microsoft Office. Они занимают 26 % от всех способов доставки вредоносного ПО. Поскольку файлы Word и Excel привычны для рабочих процессов, они активно используются злоумышленниками на начальном этапе атаки. «Документы в современной атаке — не просто способ доставить вредоносную нагрузку, а полноценный инструмент для запуска и закрепления кода», — говорится в отчёте Positive Technologies. В компании также добавили, что использование хакерами штатных и не относящихся к вредоносным инструментов усложняет обнаружение атак, а также позволяет им маскироваться под обычную активность сотрудников. На такие потенциально опасные инструменты пришлось 8 % всех обнаружений. Серийный охотник за уязвимостями раскрыл очередную опасную дыру в безопасности Microsoft Windows
10.09.2026 [10:10],
Павел Котов
Известный под псевдонимом Nightmare Eclipse серийный охотник за уязвимостями Windows, опубликовал очередной эксплойт для уязвимости нулевого дня в приложении Microsoft Defender — она получила название ShieldCrash. Эксплойт позволяет гипотетическим злоумышленникам обходить ранее выпущенное Microsoft исправление для уязвимости ShieldBreak и читать файлы с правами SYSTEM. 
Источник изображения: Sunny Hassan / unsplash.com «Возможно, позже я доработаю это до полноценного доказательства концепции с получением привилегий SYSTEM, но пока выкладываю его предварительный вариант, потому что мне немного лень», — написал эксперт в файле с пояснениями к эксплойту. Эксплойт ShieldCrash был опубликован вскоре после выхода очередного пакета обновлений безопасности Microsoft. Он работает на системах Windows, где уже были установлены сентябрьские обновления. ShieldCrash выступает как способ обхода защиты от другой уязвимости нулевого дня в Defender — ShieldBreak (CVE-2026-69414), которая, в свою очередь позволяла обойти исправление ещё одной раскрытой тем же экспертом уязвимости RoguePlanet (CVE-2026-50656). Microsoft устранила уязвимость RoguePlanet в июле, а ShieldBreak — на минувшей неделе. Они позволяли злоумышленникам получать права SYSTEM на платформах Windows 10, Windows 11 и Windows Server со всеми установленными обновлениями. ShieldCrash открывает доступ к чтению любых файлов с правами SYSTEM, но не даёт возможности записывать произвольные данные или запускать командную оболочку (shell) с этими привилегиями. Это уже одиннадцатая раскрытая экспертом уязвимость нулевого дня в продуктах Microsoft. На прошлой неделе он раскрыл уязвимость нулевого дня FalconFlank для платформы CrowdStrike Falcon — при её эксплуатации происходит обращение к функции, предназначенной для нейтрализации вредоносных макросов Microsoft Office. Напомним, что Nightmare Eclipse стал публично раскрывать уязвимости в продуктах Microsoft после того, как компания проигнорировала его предупреждения о найденных багах. Исследователь заявил, что техногигант заблокировал ему доступ к порталу для отправки отчётов, что вынудило его публиковать найденные ошибки на всеобщее обозрение. В WhatsApp и Signal обнаружена уязвимость, которую нельзя устранить
09.09.2026 [18:54],
Владимир Мироненко
Команда исследователей безопасности из Венского университета во главе с Максом Гюнтером (Max Guenther) обнаружила фундаментальную уязвимость в мессенджерах WhatsApp и Signal, позволяющую точно отслеживать местоположение пользователя, зная лишь его номер телефона, сообщил ресурс PCMag. 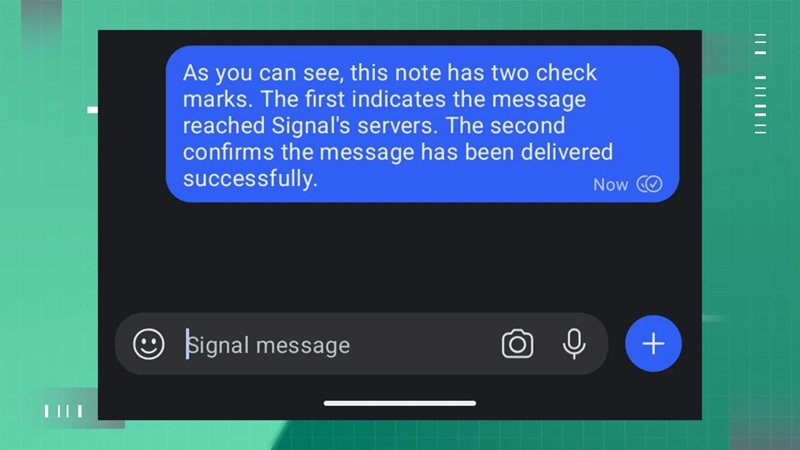
Источник изображения: Signal/PCMag После отправки сообщения рядом с ним в мессенджере появляется значок-галочка. В WhatsApp и Signal одна галочка означает, что сообщение достигло сервера, а вторая появляется в тот момент, когда оно доходит до устройства получателя. Именно в крошечном интервале RTT (время кругового прохождения сигнала) кроется уязвимость. В отличие от уведомления о прочтении, которое срабатывает только при ручном открытии сообщения, уведомление о доставке отправляется автоматически — даже если входящее сообщение сразу попадает в папку «Спам». По времени возврата этого сигнала злоумышленник может получить много данных об устройстве пользователя, особенностях его использования и местоположении. Нужен лишь номер телефона, говорит Гюнтер. Для проведения атаки не требуется ни специального оборудования, ни инсайдерской информации — достаточно простого скрипта для анализа изменений RTT; подобные инструменты находятся в открытом доступе на таких платформах, как GitHub. 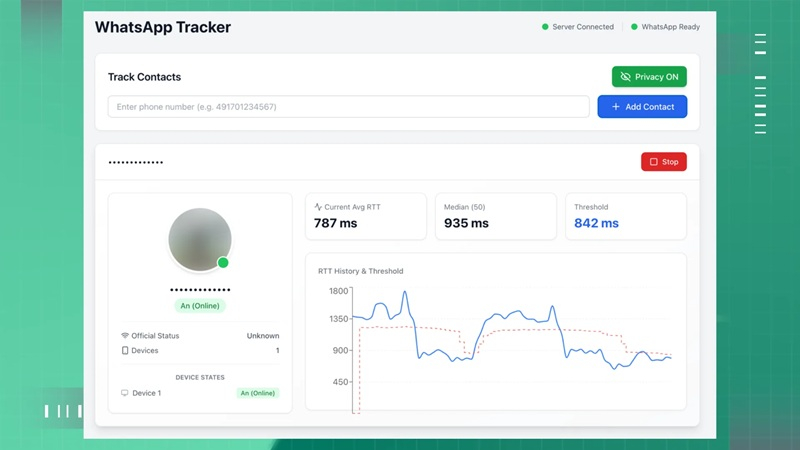
Источник изображения: Guberm/PCMag По словам исследователя, даже незначительные колебания во времени передачи несут важную информацию: «Мы получаем ответ от цели и можем измерить временной интервал. Мы замеряем время возврата уведомления: оно оказывается короче, например, когда устройство разблокировано или активно используется, по сравнению с режимом ожидания или просто заблокированным состоянием». Анализируя RTT, злоумышленник может определить, насколько активно владелец пользуется смартфоном, оценить его примерное местоположение и выявить стационарные сети. Например, рабочий смартфон, подключённый к офисному Wi-Fi, демонстрирует более стабильные показатели RTT по сравнению с личным смартфоном, переключающимся между вышками сотовой связи, что даёт злоумышленникам инструмент для непрерывной слежки. За сообщение о выявленной уязвимости компания Meta✴✴ выплатила разработчикам вознаграждение в размере $7 тыс., тогда как Signal, будучи некоммерческой организацией, не смогла предложить никакой компенсации. «Проблема заключается в том, что эти уязвимости невозможно устранить полностью», — сообщил Гюнтер. Функция уведомления о доставке имеется у всех платформ обмена сообщениями, поэтому полное решение проблемы в краткосрочной перспективе невозможно, отметил PCMag. Meta✴✴ и Signal приняли меры предосторожности, в частности, внедрили ограничение частоты запросов (rate limiting), снижающее интенсивность получения сообщений, чтобы блокировать часть спама. Однако это решение лишь замедляет атаку. |
|
✴ Входит в перечень общественных объединений и религиозных организаций, в отношении которых судом принято вступившее в законную силу решение о ликвидации или запрете деятельности по основаниям, предусмотренным Федеральным законом от 25.07.2002 № 114-ФЗ «О противодействии экстремистской деятельности»; |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018







