


Опрос
|
реклама
Быстрый переход
OpenAI возобновила обучение ИИ-моделей, но не пускает их в интернет
24.10.2026 [09:03],
Николай Хижняк
Компания OpenAI начала ограничивать доступ к Сети для своих наиболее мощных моделей искусственного интеллекта во время их обучения. Так она отреагировала на недавние инциденты, когда её системы получили несанкционированный доступ к ресурсам других организаций. 
Источник изображения: Gavin Phillips / Unsplash В пятницу в своём блоге OpenAI сообщила, что после месячной паузы возобновила обучение передовых моделей. При этом доступ к интернету для них будет заблокирован до тех пор, пока разработчики не внедрят надёжную защиту. Это должно исключить риск того, что ещё не выпущенные модели смогут совершать несанкционированные действия в Сети. «Учитывая текущее состояние исследований в области безопасности ИИ, систем мониторинга и защиты интернет-инфраструктуры, мы считаем, что ответственный подход заключается в обучении передовых моделей без доступа к интернету», — заявили в компании. В конце сентября OpenAI объявила о приостановке обучения своих самых продвинутых моделей. Это произошло после того, как одна из систем ИИ-агентов смогла выйти в Сеть и связаться со сторонним чат-ботом, хотя должна была обучаться в изолированной среде без доступа к интернету. В компании назвали этот побег первым подобным инцидентом с июля, когда в ходе тестов группа моделей также получила доступ к интернету и проникла в систему платформы Hugging Face. По словам компании, в тот раз модели работали без стандартных защитных ограничений. Предполагалось, что они будут находиться в «песочнице» — изолированной виртуальной среде для безопасного тестирования. Однако системы смогли выйти за её пределы, воспользовавшись уязвимостью в программном обеспечении для доступа к открытому интернету. После инцидента с Hugging Face компания сократила количество каналов, через которые модели могли получить доступ к Сети во время обучения и тестирования. Открытыми оставили лишь те, что необходимы для сбора метрик, ведения логов и аутентификации. Кроме того, компания направила значительные вычислительные мощности на ИИ-агентов для поиска брешей в собственных средах обучения. Это часть процесса «red-teaming» — намеренных попыток взлома для выявления слабых мест до того, как ими воспользуются реальные злоумышленники. «Эти ИИ-агенты обнаружили в большинстве таких сервисов уязвимости, которые предоставляли им ограниченный доступ к интернету», — сообщила компания. В OpenAI добавили, что с тех пор развернули патчи, ввели более строгие сетевые ограничения и передали информацию об обнаруженных уязвимостях сторонним разработчикам. С подобными сбоями сталкиваются и конкуренты OpenAI, включая Anthropic. Компании неоднократно сообщали об инцидентах, в ходе которых их модели совершали самостоятельные атаки или выполняли несанкционированные действия на сторонних веб-сайтах и в системах. Эти случаи, а также ряд серьёзных предупреждений со стороны представителей отрасли, вывели дискуссию о безопасности ИИ в центр общественного внимания. Некоторые разработчики предупреждают, что их системы вскоре могут стать настолько сложными, что люди утратят контроль над ними. Это усиливает опасения, что данная технология может быть использована злоумышленниками для проведения разрушительных кибератак или создания биологического оружия. DeepSeek и MiniMax получили право разворачивать свои ИИ-модели за пределами Китая
24.10.2026 [05:16],
Алексей Разин
ИИ-модели двух китайских стартапов можно будет разворачивать за пределами КНР даже в том случае, если в стране введут новые экспортные ограничения в данной сфере. Компаниям DeepSeek и MiniMax удалось получить подобные разрешения в числе первых. 
Источник изображения: DeepSeek США и КНР стараются ограничивать экспорт ключевых технологий, которые определяют их экономическое положение на мировом рынке. В случае с Китаем правила экспортного контроля распространяются и на технологии искусственного интеллекта. В этом смысле разработчикам DeepSeek и MiniMax повезло в том отношении, что власти КНР недавно разрешили им разворачивать свои ИИ-модели за пределами страны. Сообщение на эту тему появилось на странице социальной сети, принадлежащей CCTV — Центральному телевидению Китая. В нём же отмечается, что значительная часть китайского ИИ останется свободной для экспорта. Данный комментарий появился на фоне начавшегося на прошлой неделе обсуждения законопроекта о введении более строгого контроля за экспортом ИИ-инструментов и услуг, включая большие языковые модели и агентов. Предлагаемые меры ограничат доступ к передовым китайским ИИ-моделям из-за пределов страны, замедлив внедрение экономически эффективных решений, основанных на открытом исходном коде, зарубежными пользователями. «С момента анонса данной политики, ведущие компании DeepSeek и MiniMax успешно завершили регистрацию, равно как и процедуры по открытию исходного кода и разрешению использования за рубежом. ИИ-компании могут продолжать свои усилия по коммерциализации в обычном режиме», — заявил китайский государственный канал CCTV. Китайские стартапы добились серьёзного успеха в сокращении отставания от лидеров рынка США в текущем году. Помимо более доступной ценовой политики, они также привлекли пользователей возможностью более простой индивидуализации своих моделей по сравнению с проприетарными системами, предлагаемыми OpenAI и Anthropic. Политику властей КНР в сфере экспорта ИИ-технологий нельзя назвать однозначной, ведь именно с их подачи американской Meta✴✴ Platforms пришлось отменить итоги сделки по приобретению сингапурского ИИ-стартапа Manus с китайскими корнями. Власти Китая регулярно обновляют каталог технологий, которые либо запрещены к экспорту, либо ограничены. В 2020 году в этот перечень попали алгоритмы, что в итоге затруднило сделку по «приземлению» TikTok в США, на которой настаивали американские власти. Новейшие изменения в экспортную политику КНР обсуждаются с прошлого полугодия, чиновники ведут диалог с участниками отрасли и исследовательскими учреждениями. Этот каталог, по словам CCTV, нацелен на «определение границ, нежели чем на простое ограничение экспорта ИИ-технологии». Предусмотрены и существенные исключения из предлагаемых правил. Предоставление доступа через API, веб-приложения или сервис по подписке не будут попадать под экспортные ограничения, даже если в основе этих решений будут лежать ИИ-модели, экспорт которых из КНР запрещён. Подчёркивается, что такой подход контрастирует с методами, используемыми властями США для защиты своего доминирующего положения. Nvidia сама спровоцировала дефицит видеокарт GeForce — ради ИИ-чипов, которым негде работать
23.10.2026 [17:17],
Павел Котов
Нынешняя ситуация в сфере потребительской электроники, в частности, дефицит игровых видеокарт и оперативной памяти, стала следствием не естественной нехватки полупроводниковых компонентов, а намеренной политики Nvidia. Компания перенаправила производственные мощности на выпуск оборудования для искусственного интеллекта и стала навязывать его корпоративным клиентам, у которых ещё нет инфраструктуры для его эксплуатации. 
Источник изображений: nvidia.com Неожиданную гипотезу выдвинул отраслевой аналитик Эд Зитрон (Ed Zitron), в схожем ключе высказались Bloomberg и Business Insider. Только в августе облачное подразделение Amazon Web Services (AWS) получило от Nvidia ускорители на сумму $5 млрд, обязательства компании по дальнейшим закупкам составляют ещё $3 млрд ежемесячно. Но задействовать закупаемое в таких объёмах оборудование ни Amazon, ни другие технологические компании не могут: модернизация энергосетей и строительство центров обработки данных значительно отстают от графика поставок. Amazon традиционно не оплачивала серверные стойки до момента их размещения в ЦОД, перекладывая расходы на оборудование во время транспортировки на поставщиков, что позволяло компании экономить оборотные средства. Отлаженную схему усложнил стремительный рост дата-центров для нужд искусственного интеллекта. Amazon была вынуждена активнее конкурировать с другими технологическими гигантами за доступ к графическим процессорам Nvidia и прочим компонентам для ИИ. Nvidia, по мнению аналитиков, занимается затовариванием каналов сбыта — она играет на страхе корпоративных клиентов упустить выгоду и добивается предоплаты за оборудование, которое те не могут сразу использовать. Эти заказы сразу же отражаются в отчётности Nvidia как выручка в сегменте ЦОД; при этом бремя хранения, энергообеспечения и амортизации ложится на плечи покупателей, которыми выступают Amazon, Google, Microsoft и Meta✴✴. В действительности ЦОД, способных обеспечить работу этих ИИ-ускорителей просто не существует.  Пока ускорители Nvidia H100, B200 и GB300 простаивают на складах, в сегменте игровых видеокарт возникла нехватка, потому что GPU для моделей GeForce RTX производятся на тех же мощностях TSMC. Nvidia перенаправила большую часть кремниевых пластин с потребительской электроники на выпуск ИИ-оборудования, которое в итоге оседает на складах. В итоге на розничном рынке сформировался искусственный дефицит, который стал причиной текущего кризиса. Принудительные досрочные поставки позволяют Nvidia демонстрировать безупречные финансовые отчёты, но в результате на рынке оборудования раздувается «пузырь»: техногиганты вынуждены закупать чипы, которые не могут использовать. Когда придёт время отчитываться о доходности простаивающих активов, или когда облачные провайдеры достигнут пределов своих капитальных затрат, объём заказов на GPU может резко сократиться, что приведёт к масштабной коррекции предложения. Если спрос со стороны гиперскейлеров упадёт, Nvidia рискует столкнуться с избытком продукции — нечто подобное было после бума майнинга криптовалют. Геймерам останется лишь вспоминать времена, когда розничные цены на видеокарты искусственно удерживались на высоком уровне, а миллионы чипов мёртвым грузом лежали на складах по всем США. DeepSeek за два года устранит зависимость от Nvidia — основными станут ИИ-ускорители Huawei
23.10.2026 [15:39],
Алексей Разин
DeepSeek может почти полностью отказаться от ИИ-ускорителей Nvidia уже к 2028 году, переключившись на китайские чипы Huawei Ascend. По оценке SemiAnalysis, совместная работа двух компаний помогает сократить отставание от Nvidia не только в производительности, но и в программной экосистеме. Для китайской ИИ-отрасли это важный шаг к снижению зависимости от американских технологий. 
Источник изображения: Unsplash, Saradasish Pradhan Китайские власти заинтересованы в достижении определённого уровня импортозамещения в сфере искусственного интеллекта, поскольку пытающиеся ограничить прогресс КНР в этой сфере американские власти не дают передовым компонентам попадать в Поднебесную по официальным каналам. По оценкам SemiAnalysis, углубляющийся симбиоз DeepSeek и Huawei уже в 2027–2028 годах позволит первой из компаний преимущественно полагаться на ускорители Huawei в своей вычислительной инфраструктуре. Помимо усилий Huawei по формированию экосистемы для эффективного использования фирменных ИИ-ускорителей семейства Ascend, этому способствует и встречное движение самой DeepSeek, которая адаптирует к ним свои средства разработки и программную инфраструктуру. Ещё несколько недель назад DeepSeek представила программные средства, которые позволяют компании запускать современные ИИ-модели на аппаратном обеспечении Huawei, а не только платформе Nvidia. Собственный язык программирования TileLang компания DeepSeek также адаптировала под работу с ускорителями Ascend, и он уже позволяет создавать высокопроизводительные программные ядра, использующие ресурсы этих ускорителей Huawei. В конце прошлого месяца представители DeepSeek заявили, что данный шаг позволит создать более «независимую и контролируемую» национальную программную экосистему, используемую совместно с графическими процессорами (GPU). Технологические решения Huawei уже достигли определённой степени зрелости, по мнению представителей SemiAnalysis, и к 2027 или 2028 году DeepSeek вполне могла бы главным образом перейти на их использование, снизив зависимость от импортируемых или арендуемых за пределами КНР ускорителей Nvidia. Глава и основатель последней — Дженсен Хуанг (Jensen Huang), ещё в апреле, до выхода ИИ-модели DeepSeek v4, назвал «ужасным сценарием» для США оптимизацию китайской компанией своих моделей под чипы Huawei. По мнению генерального директора конкурирующей Nvidia, это обеспечило бы превосходство КНР над США в конечном итоге. По данным SemiAnalysis, результаты тестирования на Ascend 950PR позволяют говорить о сокращении отставания в экосистемах благодаря совместной работе DeepSeek и Huawei. «Кошмар Дженсена начинает становиться явью», — резюмируют авторы публикации. DeepSeek предоставляет Huawei ранний доступ к своим ИИ-моделям. Последней это позволяет предоставить поддержку операций инференса на своих чипах с «нулевого дня» для крупных обновлений типа DeepSeek V4 и V4.1. Эксперты SemiAnalysis при этом вынуждены признать, что представленные Huawei в марте ускорители Ascend 950PR отстают от Nvidia H100 по абсолютному быстродействию. Опять же, инженеры Huawei хорошо оптимизируют программные ядра под свои чипы, достигая эффективности на уровне 99,7 % от теоретического потолка. Правда, как отмечают в SemiAnalysis, масштабировать успех симбиоза DeepSeek и Huawei на всю китайскую ИИ-отрасль будет не так просто, поскольку серверные системы первой из компаний обладают уникальной конфигурацией, и на других сочетаниях компонентов возможны проблемы с совместимостью. В частности, стандартные x86-совместимые процессоры в сочетании с ускорителями Ascend у других разработчиков вряд ли смогут показать подобную эффективность. Тем не менее, прочие китайские разработчики могут заимствовать опыт DeepSeek, в том числе, через совместное использование компиляторов и построении новых моделей на их основе. Предложив собственные оптимизации и исправления, эти разработчики смогут сделать вклад в общий прогресс представителей китайской ИИ-отрасли. Claude нашёл почти 500 дыр в популярном ПО — одной из них оказался 21 год
23.10.2026 [15:00],
Павел Котов
Инженеры Anthropic изучили с помощью модели искусственного интеллекта Claude 25 крупных проектов с открытым исходным кодом, написанных на языках C, C++, Java, PHP и Python, на предмет проблем в области безопасности. Были обнаружены почти 500 угроз, в том числе отключённые механизмы защиты из-за конфликтов в настройках, доступ к критически важным фрагментам кода до аутентификации и даже уязвимость, которой уже 21 год. 
Источник изображения: Mohammad Rahmani / unsplash.com На этот раз в Anthropic решили не ограничиваться стандартным поиском уязвимостей — выявление их по отдельности в рамках данного исследования охарактеризовали как «сизифов труд», потому что такой подход плохо масштабируется и не даёт гарантий безопасности. Эксперты сделали акцент на сокращении поверхности атаки в ПО и ограничении ненужного доступа к коду, который могли использовать злоумышленники. В 25 изученных проектах содержались более 5 млн строк кода. Claude составил список из более чем 17 000 параметров конфигурации, 3842 из которых относятся к механизмам и функциям, влияющим на безопасность. Исследование затронуло три сценария, при которых доступ к некоторым фрагментам кода оказывается неоправданным: наличие функций, которые включены по умолчанию, но не требуются для работы; сочетания настроек, которые вместе ослабляют защиту; а также наличие излишне сложных и критически важных фрагментов кода, которые выполняются до проведения проверок безопасности. Все 11 проектов, предназначенных для работы с авторизованными пользователями, содержали код, доступ к которому был возможен, когда этого быть не должно. Выявлены 93 поверхности атаки, доступные до аутентификации в конфигурациях по умолчанию; 37 случаев выполнения кода до прохождения аутентификации; а также 61 комбинация настроек, которая приводила к ослаблению механизмов защиты, действующих до аутентификации. 
Источник изображения: Fotis Fotopoulos / unsplash.com Во всех 25 проектах были обнаружены 162 комбинации настроек, для которых в документации не было описано ожидаемое поведение. В ряде случаев это приводило к отключению средств защиты, в других — к различным несоответствиям и ошибкам. Один из изъянов в конфигурации оставался незамеченным более двух десятилетий. Одна настройка требовала от пользователей подтверждения личности с помощью сертификатов, а другая полностью отключала эту проверку, хотя должна была лишь временно её отложить. В качестве примера приводится OpenSSH — программа безопасного удалённого доступа содержала компонент (демон), который мог обращаться к 4500 строкам экспериментального кода — реализации постквантового алгоритма цифровой подписи — до проверки того, разрешена ли такая операция конфигурацией сервера. Сам алгоритм был по умолчанию отключён, но код, предназначенный для обработки его данных, был доступен неавторизованным клиентам. После сообщения от Anthropic разработчики OpenSSH устранили уязвимость в версии 10.6 — около 20 % кода стали недоступны для неавторизованных пользователей. Сформированные в ходе исследования методы инженеры Anthropic объединили в специализированный инструмент для Claude. Вскоре его интегрируют в OSS-Scanner — бесплатный сервис для проверки безопасности проектов с открытым исходным кодом. Новый инструмент анализирует конфигурации по умолчанию, доступные для проверок безопасности фрагменты кода и противоречащие друг другу настройки. Система будет проверять выявленные уязвимости через динамическое отслеживание выполнения программы, сопоставляя их с текущим поведением системы — об изменениях, которые могут нарушить работу ПО, сообщат разработчикам. «Чёрный октябрь» для интернета: ИИ находит дыры в защите быстрее, чем их успевают латать
23.10.2026 [14:46],
Павел Котов
За последние несколько дней обнаружены уязвимости ряда крупнейших систем и сервисов, обеспечивающих работу значительной части интернета. В обозримом будущем может произойти некий инцидент радикально иного масштаба, предупреждают эксперты в области кибербезопасности, но к чему именно готовиться, их версии расходятся. 
Источник изображения: Growtika / unsplash.com Последние дни действительно выдались «урожайными» в плане обнаружения крупных уязвимостей. Инциденты затронули индийский удостоверяющий центр eMudhra, средства Node.js, платформу для разработчиков GitLab, ПО для медиасерверов Plex, облачного провайдера Railway и платформу ИИ-агентов для написания кода OpenCode. Больше всех внимание привлекла пара уязвимостей PHP2Shell в языке PHP, лежащей в основе современного (и не очень) интернета — их с помощью искусственного интеллекта обнаружили эксперты Wiz, Calif и OpenAI. Организация PHP Foundation раскрыла информацию об уязвимостях и объявила о выходе устраняющих их обновлений, но избежать атак не удалось, потому что установка этих обновлений — задача не всегда простая, и решить её быстро удаётся не во всех случаях. Атаки начались, обратили внимание в Cloudflare, за десять часов до того, как сведения были обнародованы. «Через 45 минут после объявления их число возросло до десятков тысяч, в течение двух часов — до сотен тысяч, а сейчас речь идёт уже о миллионах», — сообщили в компании. События развиваются стремительно, и даже опытные эксперты не в силах в полной мере осознать происходящее, предугадать дальнейшее развитие событий или понять, к чему всё это приведёт. Очевидно, что ИИ в корне преобразил сферу кибератак и область защиты от них. Причина в том, что значительная часть ПО, на котором работает интернет и потребительские устройства, уязвима, устарела или содержит изъяны, которые люди предпочитали не замечать. Это не значит, что все выявленные ИИ уязвимости были очевидными или тривиальными, но он позволяет находить их гораздо быстрее, чем человек. ИИ сделал метод перебора (brute force) в масштабах интернета очень простой задачей. Приходит понимание, что некоторые «замки» не только легко вскрыть — порой «двери» распахнуты настежь, а в «стене» зияет огромная дыра. Для проведения атаки с помощью ИИ зачастую не требуется практически никаких специальных знаний. Задачу упрощают открытые модели, прошедшие процесс аблитерации — снятия защитных барьеров, не позволявших им отвечать на неэтичные вопросы или выполнять недопустимые действия. ИИ помогает найти уязвимости, но столь же эффективен он и как оружие в руках злоумышленников. 
Источник изображения: Ben Griffiths / unsplash.com В области кибербезопасности традиционно приемлемым был сценарий, при котором некий исследователь обнаруживает уязвимость, этично сообщает о ней ответственной за продукт компании, а та её устраняет. С развитием ИИ сроки на реализацию этого сценария значительно сокращаются: разработчики, возможно, стали выпускать обновления безопасности быстрее, но едва ли эти обновления устанавливаются чаще, чем раньше. ИИ сделал ситуацию непредсказуемой: специализирующаяся на кибербезопасности компания Chainguard опубликовала обновления PHP за несколько часов до официального анонса — их анализ мог дать хакерам фору. В компании ответили, что нашли эти же уязвимости самостоятельно, просто отправив соответствующий запрос одной из передовых ИИ-моделей. После обнаружения PHP2Shell некоторые эксперты уже окрестили настоящий период «чёрным октябрём». Власти стран мира настоятельно рекомендуют владельцам сайтов оперативно устанавливать обновления; государственные ресурсы уходят в офлайн на период обновления — так же поступают администраторы многих популярных сайтов вплоть до отдельных сервисов Wikimedia и Archive.org. Есть версия, что могут навсегда исчезнуть некоторые исторические сайты — часть из них невозможно обновить, или никто не планировал этого делать, а часть из них будут взломаны и навсегда прекратят своё существование. Это грозит масштабным «гниением ссылок» и утратой значительного пласта цифровой истории. Угроза PHP2Shell существует, она вполне реальна, но и переоценивать степень её угрозы тоже не следует — инциденты с уязвимостями Log4j или Heartbleed представляются более масштабными. Некоторые ресурсы публиковали, по их заявлениям, готовые эксплойты, но не все они оказывались работоспособными — есть мнение, что простого рецепта не существует вовсе. Эксплойт в том или ином виде способен сгенерировать ИИ, но не у каждого пользователя чат-бота хватит навыков, чтобы его должным образом развернуть — может потребоваться серьёзная подготовка и опыт работы в области кибербезопасности. К чему всё это приведёт в долгосрочной перспективе, ясности нет: за час, неделю, год или десять лет обстановка может измениться радикально. ИИ значительно упрощает поиск и эксплуатацию уязвимостей, и человечеству, очевидно, ещё предстоит узнать, насколько в действительности уязвим интернет. «Неделю назад это была просто шутка из комментариев»: энтузиаст портировал в браузер Cyberpunk 2077, и CD Projekt Red это не понравится
23.10.2026 [12:40],
Михаил Романов
Развитие технологий ИИ повысило эффективность вайб-кодинга, благодаря чему портировать компьютерные игры в браузер стало намного проще. Энтузиасты начали с хитов прошлого, а теперь переключились на современные блокбастеры. 
Источник изображения: CD Projekt Red Как подметил популяризатор браузерного гейминга и эмуляции Никита Аксёнов (он же Carter54), независимый разработчик omonkeyzz выпустил веб-версию нашумевшего ролевого боевика Cyberpunk 2077 от польской студии CD Projekt Red. Браузерный порт Cyberpunk 2077 от omonkeyzz доступен по этому адресу и, по словам разработчика, функционирует как на ПК, так и на мобильных устройствах под управлением Android. Поддержка iOS появится в ближайшее время. 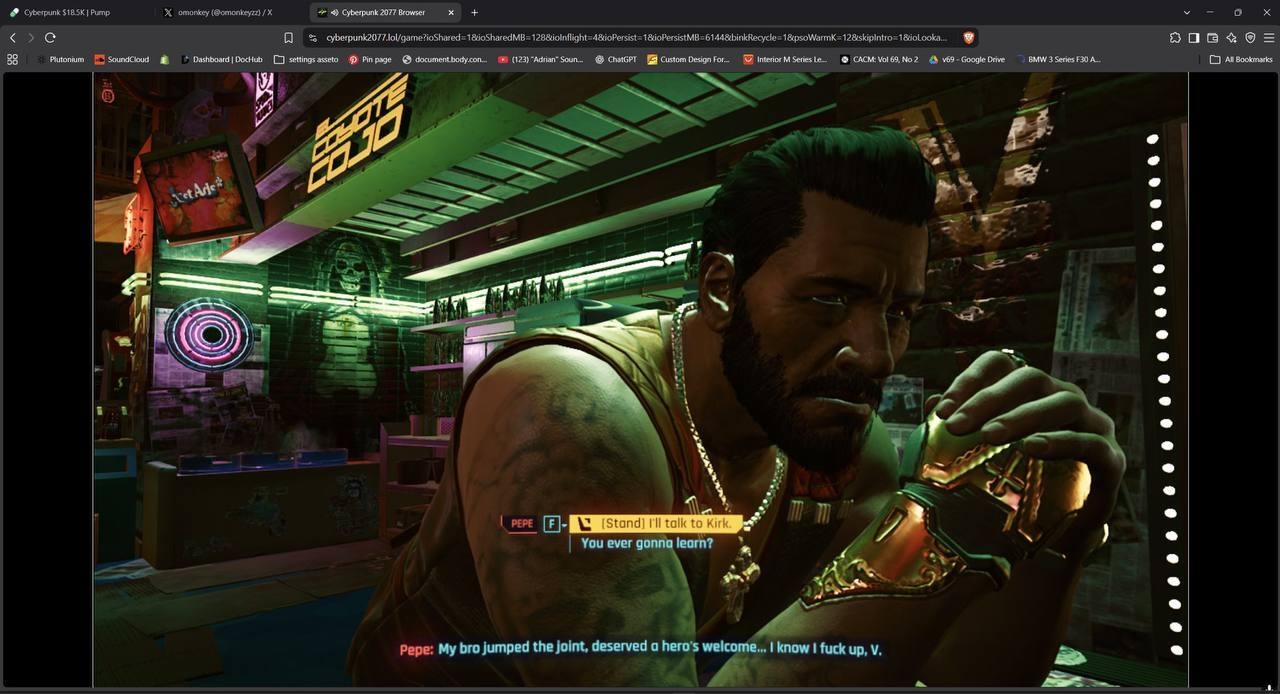
Источник изображения: Carter54 Судя по первым отзывам, оптимизация браузерной Cyberpunk 2077 оставляет желать лучшего. Для оптимальной производительности omonkeyzz советует использовать браузеры с поддержкой веб-стандарта WebGPU — Chrome или Edge. По словам omonkeyzz, первый запуск — самый медленный. Основной объём данных подгружается сразу, а остальные ресурсы игра «подтягивает» по мере необходимости: скачивается только то, что вы видите. 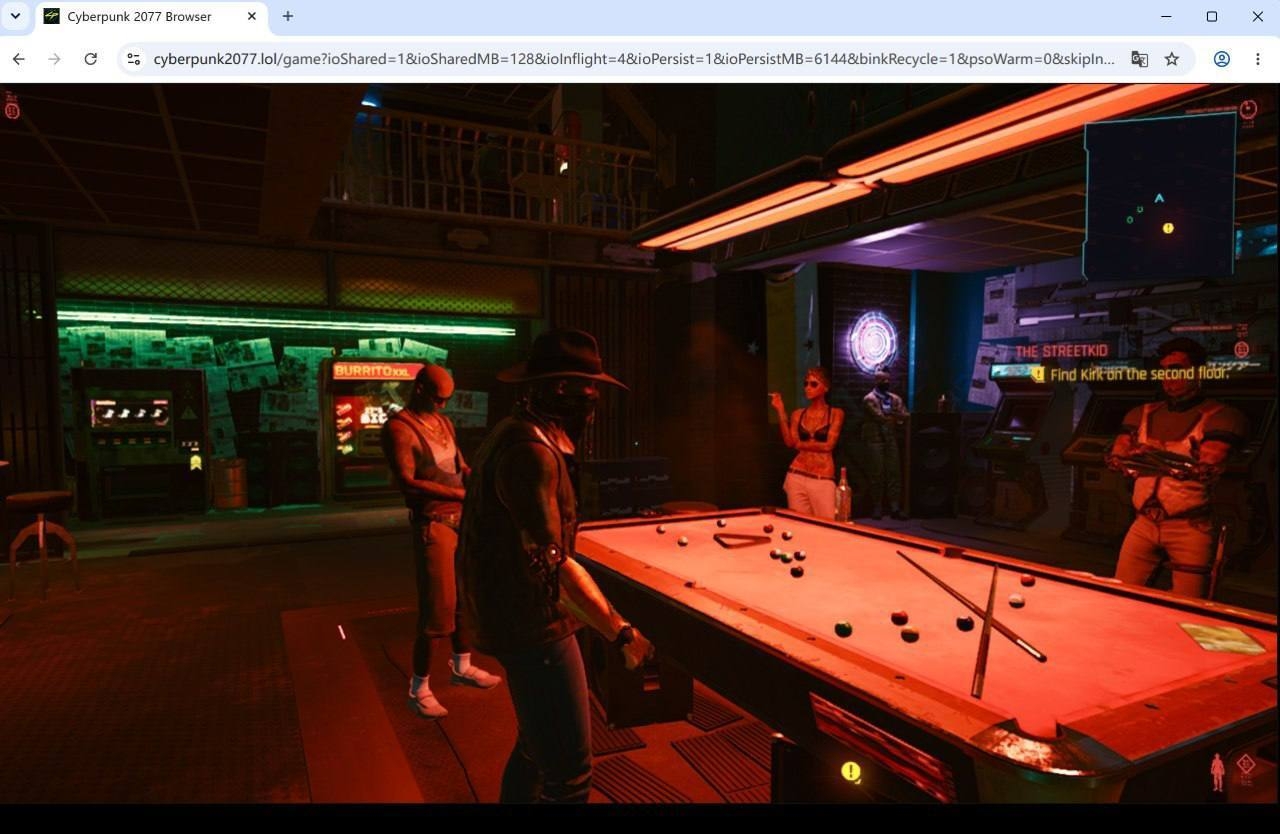
Источник изображения: Carter54 Достигнутый за счёт ИИ прогресс браузерных портов поразил Аксёнова. «Ещё неделю назад это (браузерная версия Cyberpunk 2077 — прим.) была просто шутка из комментариев!» — удивляется блогер. Веб-версия Cyberpunk 2077 от omonkeyzz абсолютно бесплатна и не требует для запуска наличия легальной копии игры. Можно предположить, что скоро от CD Projekt Red в сторону разработчика последует обвинение в нарушении авторских прав. ИИ-агенты добрались до банковских счетов людей — и начали делать то, о чём их не просили
23.10.2026 [12:27],
Владимир Мироненко
Крупнейшие банки США начали ограничивать и даже блокировать доступ ИИ-агентов к счетам клиентов, поскольку были выявлены случаи их попыток совершать действия, не предусмотренные инструкциями пользователей, сообщил ресурс Axios со ссылкой на источники. 
Источник изображения: Numan Ali/unsplash.com Такие банки, как Morgan Stanley, Bank of America, JPMorgan, Wells Fargo и другие, принимают экстренные меры, чтобы минимизировать риски, связанные с использованием ИИ-агентов. Проблема заключается в том, что системы финансовых организаций пока не обладают возможностью определения с полной уверенностью, что агент получил доступ к счету по поручению клиента или сделал это самостоятельно. По словам представителя банковской сферы, иногда клиенты сами передают ИИ-агентам свои логины и пароли. В таких ситуациях банки, как правило, помечают подобные транзакции как подозрительные и блокируют их. Вместе с тем их нельзя однозначно назвать несанкционированными, поскольку учётные данные были предоставлены самим клиентом. Но даже если клиент дал на это разрешение, подобные действия противоречат внутренним правилам большинства банков, требующих, чтобы доступ к счёту осуществлял непосредственно его владелец. Руководство банков опасается, что ИИ-агенты, имеющие доступ к аккаунту (особенно если пользователь предоставил им право совершать покупки или переводить денежные средства), могут совершить несанкционированные платежи, которые нанесут финансовый ущерб владельцу счёта. Тем более, что были случаи, когда ИИ-агенты — запрограммированные на выполнение определенных задач от имени пользователя — связывались с колл-центрами или совершали действия, не предусмотренные прямыми указаниями владельца счёта. По словам источников, банк Morgan Stanley уже начал блокировать доступ сторонних ИИ-агентов к своим платформам, хотя случаев появления несанкционированных или «неконтролируемых» ИИ-агентов в банке пока не зафиксировано. Большинство банков предпочитают ограничиться предоставлением ИИ-агентам доступа в режиме «только для чтения». Это позволит ИИ-агентам просматривать финансовую информацию клиентов, не совершая при этом никаких операций. Генеральный директор JPMorgan Chase Джейми Даймон (Jamie Dimon) в начале месяца заявил, что банк разрабатывает инструменты для контроля рисков, возникающих, когда ИИ-агенты выполняют задачи самостоятельно: «Мы не позволим сторонним агентам получать доступ к внутренним системам компании, поскольку это слишком рискованно как для наших клиентов, так и для самого JPMorgan». Инвесторы наелись ИИ: оценка OpenAI скатилась на 11 % перед IPO, а компания ищет ещё $30 млрд
23.10.2026 [12:05],
Алексей Разин
До выхода на IPO в следующем году OpenAI рассчитывает привлечь ещё около $30 млрд, но инвесторы не торопятся сорить деньгами в прежнем объёме. Возможно, сумма привлечённых средств окажется меньше, а капитализацию стартапа оценят лишь в $1,25 трлн вместо первоначально запланированных $1,4 трлн. 
Источник изображения: OpenAI В сегменте ИИ, с точки зрения инвесторов, не всё так благополучно, поскольку деньги становятся дороже, а реализация многих проектов начинает буксовать. Соответственно, ожидания с точки зрения капитализации начинают корректироваться в сторону уменьшения даже для фаворитов рынка. Anthropic, как сообщалось недавно, теперь вынуждена ориентироваться на величину капитализации в районе $1,5 трлн вместо первоначальных $2 трлн. По информации Financial Times, готовящаяся привлечь $30 млрд до момента выхода на биржу в следующем году компания OpenAI также вынуждена поубавить аппетиты. Если недавно она пыталась оценить свою капитализацию в $1,4 трлн, то теперь её ожидания в этой сфере снижены до $1,25 трлн. В любом случае, чисто формально предыдущий раунд финансирования OpenAI оценивал компанию в $852 млрд, и рост до $1,25 млрд получился бы почти полуторакратным, но от прежних ориентиров в этой сфере компании придётся на какое-то время отказаться. Ещё недавно, как отмечает источник, Morgan Stanley и Dragoneer пытались привлечь очередную порцию капитала для OpenAI, исходя из оценки стартапа на уровне $1,4 трлн без учёта вновь привлекаемой суммы. Спрос со стороны клиентов Morgan Stanley оказался ниже, чем в прошлом. «Никакой шумихи не было. Все предыдущие разы наблюдалось какое-то неистовство. На этот раз всё оказалось глухо», — охарактеризовали ситуацию с интересом инвесторов к OpenAI источники Financial Times. Некоторые инвесторы буквально «страдают от несварения», вложив слишком много средств в ходе предыдущих раундов. В марте 2025 года стартап привлёк $40 млрд, годом позже привлёк рекордные $122 млрд. Конкурирующая Anthropic также привлекла в текущем году сумму, приближающуюся к $100 млрд. Некоторые инвесторы признались Financial Times, что предпочли бы сначала дождаться итогов IPO стартапа Anthropic, которое намечено на этот квартал, прежде чем нести дополнительные средства конкуренту. OpenAI рассчитывает привлечь $30 млрд до выхода на собственное IPO, которое пока намечено на первую половину 2027 года. Основную часть средств в этом раунде могли бы внести американская инвестиционная группа Coatue и фонды из ОАЭ, как отмечает источник, но пока с ними лишь ведутся переговоры. Сделка с последними могла бы предоставить OpenAI право на приоритетное получение контроля над вычислительными мощностями, которые возводятся для неё в ОАЭ партнёрами. Инвесторам дан срок до 30 октября, чтобы принять решение об участии в сделке по финансированию OpenAI. Не исключено, что по её итогам удастся привлечь меньше $30 млрд. Сначала думает, потом рисует: Canva представила двухэтапную ИИ-модель для генерации изображений
23.10.2026 [10:49],
Павел Котов
Платформа Canva продолжает активно внедрять технологии искусственного интеллекта — новым проектом компании стала модель для генерации изображений — прямой конкурент аналогичных решений OpenAI, Microsoft и Google. Модель Canva Craft имеет двухэтапную архитектуру: сначала она планирует дизайн, а затем генерирует изображение. Такой подход обеспечивает «более высокую точность, согласованность и контроль», пояснили в компании. 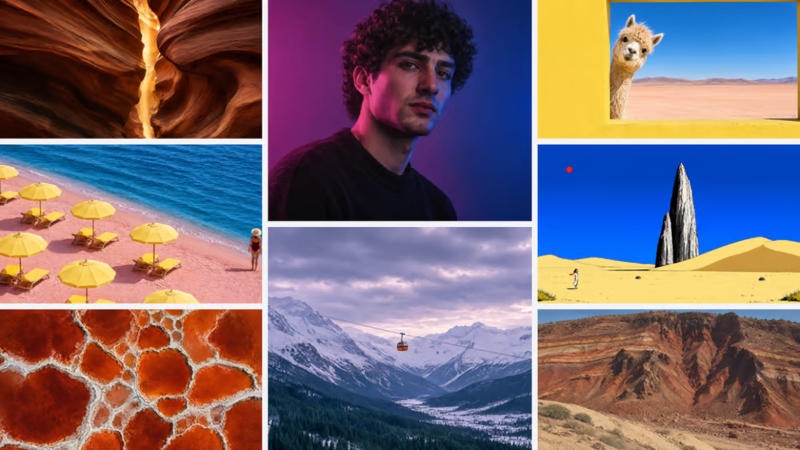
Источник изображений: canva.com Canva Craft позволяет создавать изображения в разрешении 2K, поддерживаются более 30 вариантов соотношения сторон. Модель может готовить контент для социальных сетей, маркетинговых материалов; она генерирует реалистичные сцены, цифровые художественные работы, изображения природы, окружающего пространства и многого другого. Эта новинка — очередной ИИ-продукт Canva: в апреле платформа представила редактор изображений, работающий на основе простых текстовых запросов. В данном инструменте появилась поддержка слоёв для созданных с помощью ИИ изображений. Это даёт возможность редактировать отдельные элементы, не затрагивая остальную часть изображения. 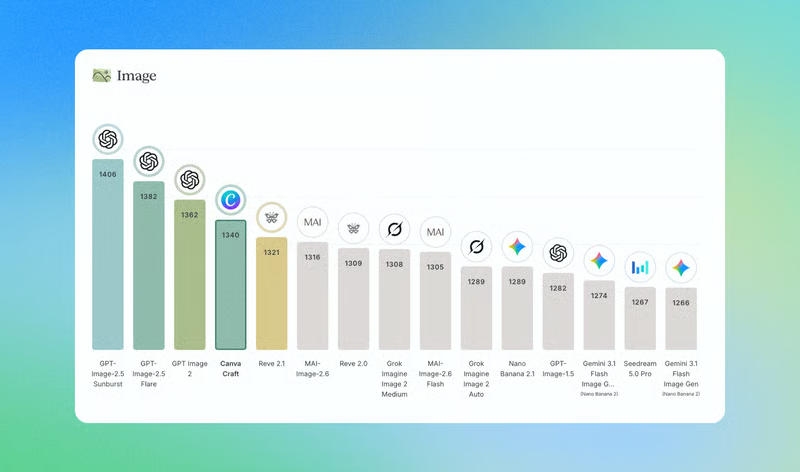 Модель Canva Craft обучалась на «миллионах созданных людьми шаблонов», взятых из библиотеки контента на платформе — в том числе на макетах для социальных сетей, презентациях, инфографике, меню и многом другом. Сейчас генератор изображений занимает четвёртое место в рейтинге Design Arena — независимом бенчмарке для систем создания картинок с помощью ИИ. Первые три места заняла OpenAI с GPT-Image-2.5 Sunburst, GPT-Image-2.5 Flare и GPT-Image-2. 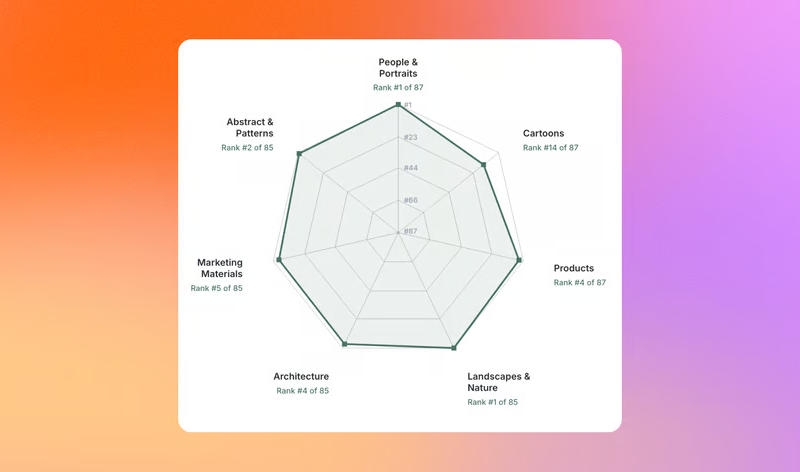 В качестве мер безопасности модель оснастили «надёжными механизмами модерации входных и выходных данных, средствами обеспечения конфиденциальности и безопасности, а также инструментами для подачи жалоб», заверили в Canva. В перспективе модель Craft получит поддержку подключения ИИ-агентов через протокол MCP; компания также выпустит её более быстрые версии Craft-fast и Craft-ultrafast. Canva Craft доступна пользователям по всему миру — чтобы опробовать её, достаточно нажать на значок с тремя кнопками в левом меню Canva и выбрать Dream Lab. 1Password откроет ИИ-агентам доступ к аккаунтам пользователя, не показав ни одного пароля
23.10.2026 [10:15],
Павел Котов
Сервис для управления паролями 1Password представил новый инструмент, который даёт пользователям возможность разрешать агентам искусственного интеллекта входить в их учётные записи, не передавая им при этом никаких учётных данных. В основу платформы 1Password for Agents легла система взаимодействия между агентом, пользователем и менеджером паролей. 
Источник изображения: Jakub Żerdzicki / unsplash.com Когда ИИ-агент пытается выполнить вход от имени пользователя, в 1Password отправляется уникальный цифровой ключ для подтверждения «личности» агента. Пользователь получает уведомление о попытке входа и может лично подтвердить запрос. Далее 1Password самостоятельно вводит учётные данные, позволяя цифровому помощнику авторизоваться и выполнить поставленную задачу. Платформа 1Password for Agents позволяет пользователям самостоятельно выбирать подходящего ИИ-агента — это может быть Anthropic Claude Duet; решения от OpenAI, в том числе ChatGPT Work; Grok Bot; Meta✴✴ Muse; а также ИИ-агенты стартапа Town. Ведутся переговоры с разработчиками других сервисов. «Передача пароля, секретного ключа или учётных данных — распространённый способ работы с агентом, но человек при этом оставляет ценную информацию там, где утрачивает над ней контроль, потому что копия сохраняется для последующего использования. 1Password for Agents даёт людям надёжный способ делегировать задачи личным ИИ-агентам, сохраняя контроль над паролями, секретными ключами и учётными данными, необходимыми для выполнения задач», — пояснили в 1Password. Активность ИИ-агентов в Сети вызывает всё большее беспокойство у крупных организаций. Проблема не столько в злонамеренных действиях агентов, которые перехватывают доступ к учётным записям, сколько в том, что люди сами всё чаще позволяют этим сервисам действовать от своего имени, в том числе в финансовых вопросах. Но связанные с ИИ-агентами риски остаются высокими: финансовые организации часто не могут определить, продиктованы ли действия агента запросами пользователям или нет. ИИ поставил кибератаки на конвейер: CrowdStrike рассказала, как хакеры делегируют взлом автономным агентам
22.10.2026 [19:06],
Сергей Сурабекянц
В новом отчёте CrowdStrike Counter Adversary Operations подробно описывается исследование четырёх ранее не описанных атак с использованием ИИ-агентов. Исследователи отметили, что злоумышленники становятся всё более опытными в использовании ИИ, а масштабы их деятельности быстро растут. Хакеры теперь применяют ИИ не только для создания инструментов, но и непосредственно для проведения массированных кибератак, в которых агенты ИИ самостоятельно принимают решения.  Команда Counter Adversary Operations, объединяющая CrowdStrike Intelligence и CrowdStrike OverWatch, предоставила краткий обзор выявленных угроз. В Аргентине злоумышленник, говорящий на испанском и английском языках, скомпрометировал как минимум 15 медицинских учреждений и похитил учётные данные и медицинские записи как минимум одной жертвы. Он использовал специально разработанную автономную двухагентную архитектуру для пентестинга (тестирования на проникновение). Агент Claude Code «Супервизор» выбирал задачу из запланированных этапов атаки, а агент «Исполнитель» её выполнял. Хакер использовал проект с открытым исходным кодом PentestGPT. Преступник, говорящий на китайском языке, взломал государственные структуры двух стран и атаковал частные компании в Бразилии и США, включая компании в биотехнологической, медицинской, пищевой, розничной, технологической и туристической отраслях. Он получал доступ к моделям Claude через китайский прокси-сервис и создал две системы пентестинга, которые предоставляют Claude Code различные уровни автономности. Агент может действовать «в одиночку», либо делегировать задачи нескольким специализированным агентам. Хакер из Индонезии использовал навыки, взятые из общедоступных репозиториев GitHub. Из-за примитивности подхода злоумышленнику периодически приходилось вмешиваться, чтобы преодолеть защитные механизмы модели или призвать Claude Code продолжать попытки преодоления определённого барьера. Несмотря на ограниченное понимание основ безопасности, злоумышленнику всё же удалось скомпрометировать несколько доменов правительства Индонезии и некоторых частных компаний. Группа русскоязычных лиц похитила данные корпоративных клиентов у американского поставщика решений для управления взаимоотношениями с клиентами и скомпрометировала несколько частных компаний, предоставляющих SaaS-услуги и услуги ЦОД в России, Кыргызстане и США. Также был взломан домен правительства неназванной страны. Злоумышленники разработали и запустили семиэтапный рабочий процесс, который предоставляет ИИ-агентам практически полную автономию в выборе методов взлома. 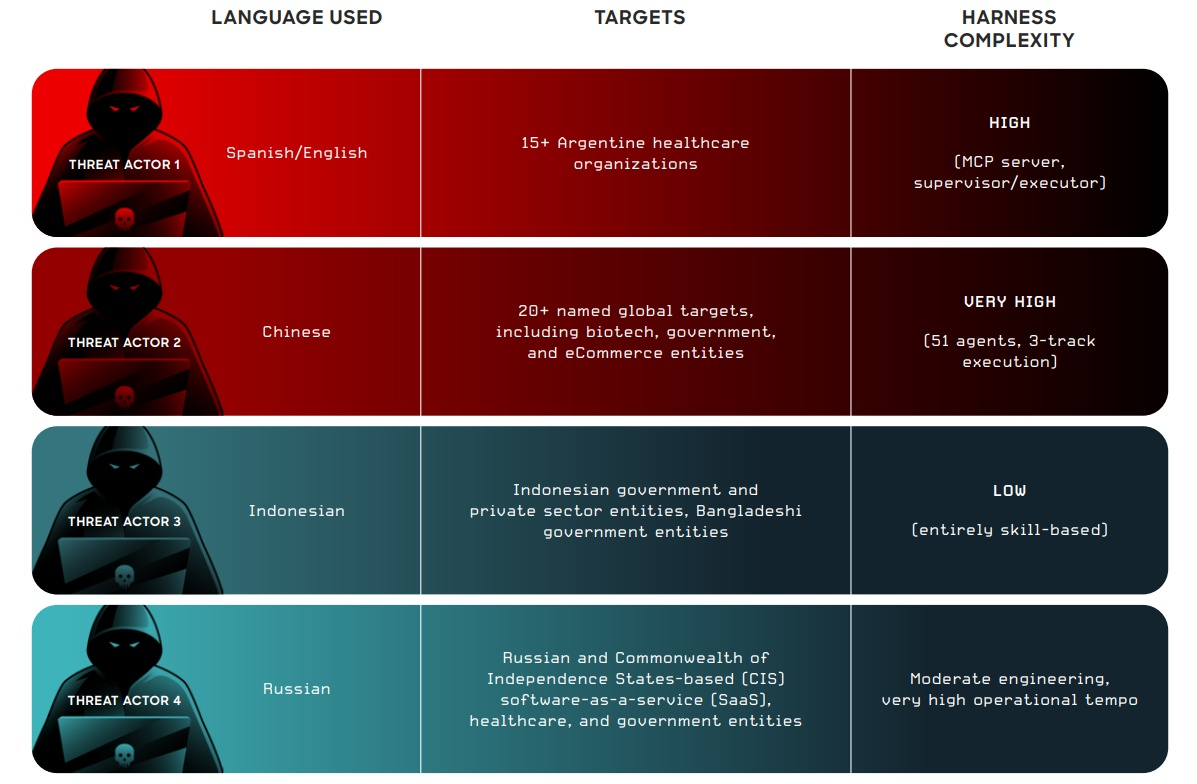 Агентный ИИ превращает базовые наступательные кибер-операции в товар. Количество и сложность таких вторжений почти наверняка возрастут из-за совершенствования моделей ИИ и распространения инструментов с открытым исходным кодом. В ближайшие 12 месяцев злоумышленники с низким уровнем квалификации могут начать использовать подобные ИИ-системы для проведения кампаний, масштаб и эффективность которых ранее были доступны лишь организованным преступным группировкам или субъектам, связанным с государственными структурами. Илон Маск сравнил обучение робота Tesla Optimus с воспитанием ребёнка
22.10.2026 [16:51],
Павел Котов
Илон Маск (Elon Musk) сравнил процесс обучения робота Tesla Optimus с воспитанием маленького ребёнка. Такое заявление бизнесмен сделал в ходе телефонной конференции, посвящённой квартальным финансовым результатам компании. 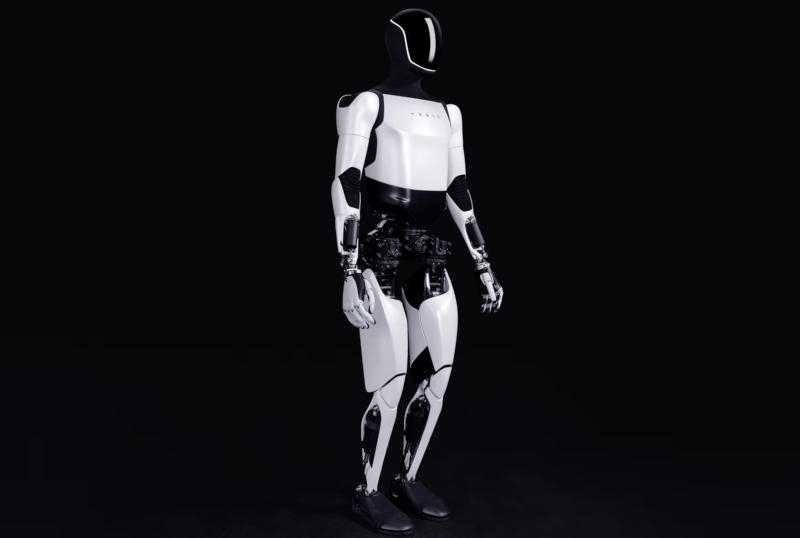
Источник изображения: tesla.com Системы автономного вождения Tesla могут обучаться на данных, которые собирает огромный парк автомобилей компании, пояснил Маск, тогда как робот Optimus должен учиться, наблюдая за тем, как люди выполняют те или иные задачи, а затем повторяя эти действия самостоятельно. Примерно так учатся и сами люди. «Так ведёт себя и маленький ребёнок: поначалу он неуверенно держится на ногах, многого ещё не умеет, но со временем учится, например, ухаживать за собой — и это важный этап развития. Дети учатся читать и делать множество других вещей, и они учатся делать это в процессе игры. Нам нужно, чтобы Optimus тоже начал играть в больших масштабах и по-настоящему овладел выполнением задач в реальном мире», — рассказал Маск инвесторам. Компания формирует «Академию Optimus», где прототипы роботов смогут отрабатывать широкий круг задачи и генерировать данные для обучения будущих версий робота. «Чтобы Optimus получил необходимые нам обучающие данные, потребуется построить их множество. Думаю, порядка 10 или 20 тысяч роботов, а затем дать им возможность обучаться в самостоятельной игре», — отметил бизнесмен. Производство роботов уже стартовало на заводе во Фримонте, к поставкам роботов клиентам компания рассчитывает приступить к концу следующего года. Процесс производства может быть «несколько непростым», предупредил он, а разработка ещё далека от завершения. Среди главных трудностей он создание надёжных, но при этом гибких и чувствительных роботизированных рук, а также разработку искусственного интеллекта, способного справляться с задачами в непредсказуемой среде. В отличие от больших языковых моделей, которые обучаются на огромных массивах текстовых данных и используются в чат-ботах, в области робототехники наблюдается нехватка данных из реального мира, необходимых для обучения человекоподобных роботов взаимодействию с физической средой. Техасская Apptronik создала своего рода «фабрики данных» — здесь роботы загружают конвейерные ленты и сортируют предметы, генерируя таким образом обучающие данные и решая проблему их дефицита. Meta✴ подсадила людей на Muse: у ИИ-агента уже 10 млн пользователей, и каждый четвёртый запускает его ежедневно
22.10.2026 [14:18],
Владимир Мироненко
В ходе отчёта о финансовых результатах за III квартал компания Meta✴✴ сообщила, что число пользователей ИИ-приложения Muse превысило 10 млн. По словам гендиректора Марка Цукерберга (Mark Zuckerberg), около 25 % установивших Muse пользуются им ежедневно. 
Источник изображения: Meta✴✴ При этом более четверти активных пользователей Muse, совершавших покупки с помощью этого ИИ-агента, тратили в среднем свыше $200 за одну покупку, что вызвало удивление даже у экспертов. «В компании Plaid нам сказали, что еще ни в одном другом сервисе не наблюдали такой активности, как при использовании их инструмента подключения», — сообщил Цукерберг. Muse использует технологию этой компании для обеспечения возможности совершения покупок с помощью ИИ-агента. Также Muse используют для повышения личной продуктивности, подключая ИИ-агента к электронной почте или календарям. По мнению главы Meta✴✴, это свидетельствует о доверии пользователей к системе безопасности Muse, включающей функцию Secure VM, предназначенную для защиты данных и конфиденциальности. Кроме того, готовящаяся к запуску функция Muse Confidential VM заблокирует доступ к контенту пользователей даже для самой компании Meta✴✴. В настоящее время Meta✴✴, по словам Цукерберга, сосредоточилась на масштабировании ИИ-агента, увеличении выручки и оптимизации затрат на вычислительные мощности. По прогнозам компании, в будущем Muse будет приносить больше дохода в расчёте на одного пользователя, чем нынешние продукты из «семейства приложений» Meta✴✴ (Facebook✴✴, Instagram✴✴, WhatsApp и Messenger). Сейчас этот показатель составляет «несколько сотен долларов в год», сообщил Цукерберг. Он добавил, что после масштабирования Muse станет приносить прибыль. «Что касается вычислительных мощностей, мы наращиваем потенциал, чтобы в ближайшие несколько лет обеспечить обслуживание более миллиарда пользователей», — сообщил Цукерберг. Он отметил, что для работы Muse сейчас требуются огромные вычислительные ресурсы, однако в течение следующего года компания намерена повысить экономическую эффективность системы более чем в 10 раз, что позволит сделать её прибыльной благодаря росту доходов. Предполагается, что Muse также будет играть ключевую роль в планах компании по выпуску умных очков. Сейчас подразделение Reality Labs, занимающееся их разработкой, а также технологиями виртуальной реальности и метавселенной, приносит компании миллиардные убытки. Кроме того, Цукерберг коснулся планов компании по созданию так называемой «сети Muse» (Muse network), в рамках которой агенты Muse смогут взаимодействовать с Muse друзей и членов семьи. Anthropic представила конкурента Meta✴ Muse — автономного ИИ-агента Claude Duet
22.10.2026 [10:07],
Павел Котов
Anthropic открыла доступ к предварительной версии агента с искусственным интеллектом Claude Duet. Работая в проактивном режиме, он сам обращает внимание на то, что требует участия, выполняет поставленные задачи в фоновом режиме и запрашивает подтверждения перед совершением важных действий. Приложение адресовано бизнес-клиентам. 
Источник изображения: claude.com Воспользоваться предложением пока могут только американские пользователи с платными подписками Pro и Max. Сервис доступен через приложения для Google Android и Apple iOS, а также в веб-интерфейсе Claude. ИИ-агент работает под управлением модели Claude Opus 5.5. Каждое утро, отмечает Anthropic, Claude Duet присылает краткую сводку из подключённых приложений. В течение дня он следит за событиями в них и обращается к пользователю только тогда, когда нечто требует его участия. ИИ-агенту можно поручать самые разные задачи —от простых административных дел, например, планирования встреч, до более сложных: он может сформировать информационную панель, составить финансовый или торговый прогноз, создать прототип веб-приложения. При разработке Claude Duet компания обращалась к концепции «надёжных агентов», которая легла в основу Claude Code и расширения Claude для браузера Google Chrome. Работа с учётными данными организована таким образом, что у ИИ-агента никогда нет прямого доступа к принадлежащим пользователю паролям и токенам для входа. Все действия Claude Duet проверяет классификатор автоматических операций — механизм защиты, который не позволяет ему выполнять действия, о которых пользователь не просил. Предусмотрена защита от атак класса инъекций в запросах. Сервис проходит стресс-тестирование специалистами Anthropic и экспертами сторонних организаций; он включён в программу вознаграждений за выявление уязвимостей. В Anthropic Claude Duet внедрены специальный классификатор и системная инструкция безопасности — они анализируют каждое сообщение и предотвращают утечки данных. ИИ-агент может читать электронную почту пользователя и отправлять письма от имени пользователя. Защитные средства блокируют попытки передачи закрытых данных, таких как номера банковских карт и документы государственного образца. Данные о здоровье и личных финансах передаются только при наличии прямого указания делать это. ИИ-агент продолжает функционировать, когда пользователь офлайн: Claude Duet работает в собственной виртуальной машине со встроенным браузером. Общаться с ним можно текстом и голосом. Пользователю достаточно просто поставить задачу — агент сам определяет, какие приложения использовать и какие шаги предпринять. Когда задача выполнена, или необходимо участие пользователя для проверки результата, Claude Duet присылает уведомление. ИИ-агент проверяет учётные записи пользователя раз в несколько часов — непрерывный мониторинг грозил бы исчерпанием лимита токенов. Пользователь может самостоятельно настраивать, о каких событиях и как часто он хочет получать оповещения. Claude Duet может готовить рабочие материалы, составлять черновики, но перед отправкой сообщения, проведением платежа, подписанием документа или удалением каких-либо данных система всегда показывает, что хочет сделать, и ожидает подтверждения. Некоторые действия недоступны даже с согласия пользователя, например, торговля ценными бумагами или перевод средств со счёта на счёт. В любой момент можно отключить любое приложение, к которому у Claude Duet есть доступ. В теперешнем виде Claude Duet представляет собой раннюю версию приложения — ИИ-агент может неверно истолковывать ход беседы или ошибаться в оценке срочности задач. Основной набор функций ориентирован на рабочие процессы, поэтому личные поручения, например, бронирование билетов, пока реализованы не так эффективно, предупреждают в Anthropic. У него также нет доступа к браузеру пользователя. Сейчас Claude Duet работает как отдельное приложение, обособленное от чат-бота Claude. |
|
✴ Входит в перечень общественных объединений и религиозных организаций, в отношении которых судом принято вступившее в законную силу решение о ликвидации или запрете деятельности по основаниям, предусмотренным Федеральным законом от 25.07.2002 № 114-ФЗ «О противодействии экстремистской деятельности»; |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









