


Опрос
|
реклама
Быстрый переход
Обнаружен вредонос KGB RAT, который пытается буквально напугать жертву
16.10.2026 [18:50],
Павел Котов
Эксперты по кибербезопасности Group-IB рассказали о трояне KGB RAT. Помимо традиционных вредоносных функций, он оказывает на владельца заражённого компьютера психологическое воздействие, показывая ему пугающие изображения и вызывая «синий экран смерти» Windows, который обычно появляется при возникновении фатального сбоя ОС. 
Источник изображения: Beth Teutschmann / unsplash.com Вредонос продаётся на форумах с конца 2025 года, но следы его инфраструктуры относятся к началу 2022 года. Вероятно, поначалу программа использовалась в частном порядке, после чего стала доступна широкому кругу злоумышленников. KGB RAT распространяется по модели «вредоносное ПО как сервис» (MaaS) — подписка стоит от $150 в месяц до $800 в год. Самый дешёвый тариф включает удалённый доступ к рабочему столу, управление файлами, доступ к веб-камере и микрофону, перехват нажатий клавиш, восстановление паролей, закрепление в системе и различные механизмы для обхода средств защиты. Троян отслеживает содержимое буфера обмена и при вставке данных может подменять адреса кошельков пользователя на адреса подконтрольных злоумышленникам кошельков. Более дорогие тарифы включают возможность управления несколькими клиентами, настройку полезной нагрузки, дополнительные механизмы скрытности, поддержку плагинов и доступ к широкой серверной инфраструктуре. За $500 можно приобрести отдельный модуль для распространения по сети. Уникальным вредонос делают средства психологического воздействия: пугающие визуальные эффекты, резкие появления пугающих изображений и принудительный вызов «синего экрана смерти» Windows — хотя разработчики KGB RAT охарактеризовали это как забавные настройки. Это свидетельствует, что злоумышленники готовы использовать в своих целях тревожное состояние жертвы наряду с кражей данных. Вредонос спроектирован так, чтобы избежать обнаружения — он использует методы обфускации, обновляющийся ежедневно криптор (средство для скрытия кода), механизмы выявления песочниц — сред для анализа угроз, а также средства отключения или обхода защитных систем. Для уведомления злоумышленников о заражении нового компьютера используется бот в Telegram, а для определения его местоположения — легитимный сервис. Этот конструктор вредоносного ПО используют несколько разных операторов, и как минимум один специализируется на краже криптовалюты. KGB RAT позиционируется как легальный инструмент: на его сайте размещаются предположительно вымышленные отзывы клиентов, и утверждается, что программой пользуются более 10 000 IT-специалистов. Есть даже раздел с обучающими материалами и видеоинструкциями, а также страница с отказом от ответственности и призывом использовать программу только в законных целях. Шпионское ПО научилось заражать устройства через рекламу без единого клика — достаточно просто открыть сайт
15.10.2026 [20:33],
Анатолий Хаблюк
Специалисты лаборатории Citizen Lab при Университете Торонто впервые подтвердили заражение устройств шпионским ПО через интернет-рекламу без единого клика. Пользователю не нужно переходить по ссылке или нажимать на баннер: специально подготовленная реклама может запустить цепочку эксплуатации уязвимостей и привести к заражению устройства при обычном просмотре сайта или использовании приложения. По такой схеме атаковали сотрудников телеканала Al Jazeera. 
Источник изображения: Unsplash Как пишет Wired, исследователи назвали метод AdFection. Внимание специалистов привлекла израильская компания Discover-Tech, работавшая на рынке цифровой рекламы. Ее платформа Controlium позволяла выбирать конкретных людей для слежки, используя идентификаторы устройств и другие сведения, которые передаются участникам рекламных аукционов. При загрузке объявления встроенный скрипт обращался к серверу Discover-Tech и передавал ему данные об устройстве. Если система определяла посетителя как цель, в ответ мог поступить дополнительный код для заражения. Всем остальным сервер обычно возвращал пустой ответ. Пользователь мог даже не увидеть подозрительного баннера: реклама иногда загружалась в фоновом режиме. Согласно отчету Citizen Lab, в 2024–2025 годах таким способом атаковали как минимум 45 устройств в сети Al Jazeera. Изучив журналы соединений, эксперты обнаружили последовательные обращения к инфраструктуре Discover-Tech, затем к проверочным серверам разработчика шпионского ПО Candiru и, наконец, к серверам управления вредоносной программой. На одном из пострадавших компьютеров нашли DLL-библиотеку для Windows, связанную с Candiru. Охват рекламной сети был несопоставим с числом подтвержденных жертв. Анализ почти 4 млрд записей о рекламных аукционах показал, что с марта по июнь 2026 года объявления Discover-Tech демонстрировались более чем на 120 тыс. сайтов и в 70 тыс. мобильных приложений. Миллионы устройств связывались с серверами Candiru, однако это не означает, что они были заражены: значительная часть обращений использовалась для сбора данных и отбора целей. Показы рекламы обнаружили в том числе в сетях государственных структур и международных организаций. Для атак без участия пользователя хакеры давно используют уязвимости в мессенджерах и других приложениях. В декабре 2025 года Apple и Google предупреждали пользователей о целевых кампаниях с применением шпионского ПО. Схема AdFection отличается тем, что вредоносный код доставляют через рекламные сети. Еще до выхода отчета Google заблокировала Discover-Tech в своих рекламных системах и настроила предупреждения Safe Browsing для связанных с ней сайтов. Компания Beeswax также прекратила сотрудничество, а отраслевое объединение IAB Europe приостановило участие Discover-Tech в реестре рекламных поставщиков. Хакеры придумали «вредоносную поэзию» — стихи на GitHub помогают управлять вирусом и заражать новые компьютеры
09.10.2026 [11:07],
Павел Котов
Хакеры спрятали адрес командного сервера для вируса в стихотворении. Обнаруженный исследователями вредонос читает опубликованный на GitHub текст в стихах, по ключевым словам вычисляет IP-адрес управляющего сервера C2, а затем майнит криптовалюту Monero на заражённых системах и сканирует интернет в поисках новых жертв. 
Источник изображений: Andras Vas / unsplash.com Открытие сделали специалисты лаборатории Black Lotus Labs (входит в Lumen). Программа находит в тексте определённые слова и преобразует их в числа — так она определяет IP-адрес C2-сервера и получает указания к действию. Этот метод эксперты назвали «вредоносной поэзией» и признались, что прежде не сталкивались с подобным. Злоумышленник действует из Италии. Он ищет уязвимые интернет-сервисы, например, LiteLLM или Ollama, и устанавливает на них вредоносную программу PoeLLM. Она обращается к GitHub в поисках стихотворения, которое, предположительно, было создано искусственным интеллектом. Исследователи приводят пример такого произведения: «В тихом гуле драйвера машины начинают говорить, 
Источник изображений: Boitumelo / unsplash.com Программа отыскивает в стихотворении ключевые слова и сопоставляет их с числами — словарь зашит в её код, и при объединении эти числа образуют IPv4-адрес сервера. PoeLLM связывается с ним и получает инструкции о дальнейших действиях. В большинстве случаев программа разворачивает майнер криптовалюты XMRig для добычи токенов Monero. Вредонос также может работать в режиме сканера, выискивая уязвимые системы и позволяя атакующему проникать на новые машины. Если злоумышленнику требуется сменить инфраструктуру, ему достаточно изменить несколько слов в стихотворении на GitHub. Заражённые машины вычислят новый адрес управляющего сервера, а сам вредоносный код менять не потребуется. Это уже неоднократно происходило на практике: с момента первой публикации стихотворение обновлялось уже 11 раз; последнее обновление датируется сентябрём 2026 года. «Кампания Canto Incognito представляется уникальной, потому что она нацелена сразу на несколько связанных с искусственным интеллектом сервисов. Другие заметные кампании этого года, в том числе атака на цепочку поставок LiteLLM, были направлены на один сервис и затронули, по данным из открытых источников, около 2500 жертв. В случае с PoeLLM число пострадавших превышает 3000, причём атака затрагивает сразу несколько уязвимых сервисов. <..> Если бы злоумышленник ограничился лишь одной или двумя уязвимостями, круг потенциальных жертв мог бы быстро исчерпаться, а расширение охвата позволило создать более крупный, мощный (и прибыльный) ботнет», — рассказали исследователи. Дешёвые копии iPhone и Galaxy оказались заражены ещё на заводе — вирус Midnight Mimosa получает полный контроль над смартфонами
08.10.2026 [19:22],
Павел Котов
Исследователи в области кибербезопасности обнаружили новую кампанию по распространению вредоносного приложения Midnight Mimosa. Оно поставляется предварительно установленным на недорогих китайских смартфонах — в основном речь идёт о копиях флагманов. 
Источник изображения: bitdefender.com Кампанию по распространению Midnight Mimosa обнаружили эксперты из компании Bitdefender. Приложение встраивается в прошивку устройства, и для его удаления необходимо приложить определённые усилия. Оно обнаружено на продукции малоизвестных производителей, имитирующих флагманские смартфоны. Названия таких устройств говорят сами за себя: S24 Ultra, S25 Ultra, S26 Ultra, i17 Pro Max, i16 Pro Max, 17 Pro Max и другие. Эти устройства можно отнести к нишевым, но определённый спрос на них остаётся. Несколько удивительно, что в списке также фигурируют защищённые смартфоны Doogee S200 X и Cubot Kingkong X, хотя их выпускают довольно известные компании. Вредонос Midnight Mimosa был обнаружен непосредственно в прошивке этих устройств, то есть он присутствует в системе ещё до первого включения. Выяснить, на каком этапе жизненного цикла смартфона происходит заражение, не удалось. Midnight Mimosa работает с системными привилегиями, что позволяет вредоносу скрытно устанавливать новые приложения, удалять уже имеющиеся, предоставлять разрешения и даже удалённо загружать код. Благодаря этому приложение остаётся незамеченным. Перед установкой основной вредоносной нагрузки Midnight Mimosa отключает Google Play — вероятно, чтобы избежать обнаружения системой защиты Google Play Store. Обладая таким уровнем доступа, злоумышленники могут делать практически всё что угодно. Целью кампании, предположительно, является извлечение прибыли: на заражённых устройствах показывается скрытая реклама, производится накрутка кликов, смартфоны используются в качестве прокси-узлов в составе крупного ботнета для проведения DDoS-атак. За два года следы кампании обнаружены на нескольких тысячах устройств более чем в 150 странах. Больше всего заражённых аппаратов зафиксировано в Мексике, Франции и Италии, за ними следуют США, Германия, Бразилия и Испания. Простого способа удалить вредонос не существует. Midnight Mimosa находится в системном разделе заражённого смартфона, поэтому для его удаления требуется либо вмешательство на уровне прошивки, либо отключение через интерфейс ADB (Android Debug Bridge). Рядовому пользователю ни один из этих вариантов не подходит, поэтому придётся обращаться к специалисту или приобретать новое устройство. Хакеры вооружились Word и Excel — документы Office используются в 26 % случаев доставки вредоносов
10.09.2026 [10:53],
Владимир Фетисов
В первой половине нынешнего года вредоносное программное обеспечение использовалось в 65 % успешных хакерских атак. Его активно использовали для проникновения в IT-инфраструктуру и закрепления в ней, а также для развития атак до полной компрометации критически важных систем. Об этом пишет «Коммерсантъ» со ссылкой на данные отчёта ИБ-компании Positive Technologies. 
Источник изображения: Grok В период с осени прошлого года вредоносное ПО в сетевом трафике организаций обнаруживалось в 75 % случаев. Примерно половина от общего количества такого программного обеспечения — вирусы-трояны, предназначенные для совершения нелегитимных действий на устройстве жертвы. Около четверти продуктов — это софт для сбора информации о пользователе и дальнейшей передаче данных злоумышленникам. Примерно в 85 % случаев речь идёт о софте для кражи учётных данных. В остальных случаях хакеры задействовали инструменты для отслеживания действий пользователя. На долю вирусов-шифровальщиков пришлось около 4 % от общего количества обнаруженных вредоносов. Под вредоносными файлами в сетевом трафике подразумевается активность различных потенциально опасных программ и файлов, с помощью которых злоумышленниками реализуются кибератаки. В Positive Technologies отметили, что среди используемых хакерами инструментов особенно заметной угрозой стали документы Microsoft Office. Они занимают 26 % от всех способов доставки вредоносного ПО. Поскольку файлы Word и Excel привычны для рабочих процессов, они активно используются злоумышленниками на начальном этапе атаки. «Документы в современной атаке — не просто способ доставить вредоносную нагрузку, а полноценный инструмент для запуска и закрепления кода», — говорится в отчёте Positive Technologies. В компании также добавили, что использование хакерами штатных и не относящихся к вредоносным инструментов усложняет обнаружение атак, а также позволяет им маскироваться под обычную активность сотрудников. На такие потенциально опасные инструменты пришлось 8 % всех обнаружений. Швейцария попробует отказаться от софта Microsoft, заменив его открытыми решениями
09.09.2026 [13:31],
Павел Котов
Федеральные власти Швейцарии запустили пилотный проект, в рамках которого они намерены оценить возможность отказаться от Microsoft 365 в пользу альтернатив с открытым исходным кодом. На первом этапе в эксперименте будут задействованы 3000 рабочих мест из общего парка, насчитывающего около 54 000 машин. 
Источник изображения: Alexis Presa / unsplash.com К концу 2027 года правительство планирует перевести на альтернативные решения около 7 % своих компьютеров, на которых сейчас работает Microsoft 365; причём для швейцарских властей это уже не первая попытка обратиться к продуктам с открытым исходным кодом. В ходе проведённого ранее этапа проверки концепции 172 федеральных госслужащих тестировали немецкий пакет openDesk, предназначенный для работы с документами и электронной почтой. Полностью удалять Microsoft 365 с компьютеров власти не намерены — сотрудники будут пользоваться openDesk параллельно с привычным ПО, что поможет не допустить сбоев в работе. Цель инициативы не столько в том, чтобы отказаться от продукции Microsoft, сколько в стремлении к обеспечению цифрового суверенитета. Швейцария хочет снизить зависимость критически важных государственных процессов от иностранных технологических компаний, и в первую очередь от американских технологических гигантов. Это особенно актуально в условиях текущей геополитической напряжённости. Американское законодательство в области облачных технологий допускает доступ властей США к информации, хранящейся у американских облачных провайдеров, в том числе принадлежащей швейцарскому правительству. И поскольку Microsoft является американской компанией, её платформа Microsoft 365 оказалась кандидатом на замещение. На продукты с открытым исходным кодом переходит не только Швейцария, но в другие европейские страны, в том числе Франция и Германия. Ранее несколько европейских технологических компаний разработали под руководством властей региона облачный офисный пакет Euro-Office — альтернативу американским продуктам от Microsoft и Google. Французская Mistral AI, разрабатывающая суверенные европейские модели искусственного интеллекта, накануне привлекла €3 млрд вложений при оценке €21 млрд — крупнейшим инвестором в последнем раунде выступила корейская Samsung. Microsoft, впрочем, сдавать позиций не намерена — в минувшем году компания объявила об инвестициях в размере $400 млн в расширение облачной инфраструктуры и мощностей для работы с ИИ в Швейцарии, уделяя особое внимание клиентам из государственного сектора, финансовой сферы и здравоохранения. Стоимость проекта по переводу 3000 рабочих мест на открытое ПО, по оценками швейцарских властей, составит $11,1 млн — его финансирование осуществляется в рамках инициатив по укреплению цифрового суверенитета. ИИ-агент подсунул разработчику ПО вредоносный пакет — и тот чуть было не встроил его в проект
20.08.2026 [17:07],
Павел Котов
При работе над программным проектом инженер попросил агента с искусственным интеллектом порекомендовать пакет для решения одной из задач. ИИ-агент предложил замаскировавшийся под знакомую библиотеку вредоносный пакет, но протоколы безопасности в компании, к счастью, не дали его установить. 
Источник изображения: Fotis Fotopoulos / unsplash.com Об инциденте рассказал управляющий директор занимающейся консалтингом и разработкой ПО компании Softjourn Сергей Фицак (Sergiy Fitsak). В ходе работы один из инженеров попросил ИИ-агента посоветовать ему необходимый для выполнения обычной задачи пакет. Тот порекомендовал некий пакет с правдоподобным названием, и он имел формат знакомой библиотеки. К счастью, в Softjourn действует политика, которой сотрудники действительно следуют: дважды проверять рекомендованные ИИ программные решения, чтобы убедиться в их легитимности. Разработчик бегло просмотрел исходный код пакета на GitHub и обратил внимание, что у него было мало загрузок, а создали его всего несколько дней назад. Это вызвало подозрения. Злоумышленники, считает господин Фицак, обратили внимание, что модели ИИ иногда придумывают имена пакетов, которые звучат правдоподобно, но не существуют. Под этими названиями киберпреступники регистрируют проекты на крупных площадках в расчёте, что невнимательный разработчик сначала установит его, а потом начнёт проверять. Если бы в Softjourn не действовали протоколы безопасности, инженер так и установил бы вредонос. Какую именно угрозу он представлял, не сообщается — он мог красть данные или причинять иной вред. Проверка занимает всего несколько минут, отметил Сергей Фицак, но она помогает избежать неприятных последствий для всего проекта. Geekom случайно раздавала вредоносное ПО вместе с драйвером для мини-ПК — компания извинилась перед пользователями
17.08.2026 [19:02],
Сергей Сурабекянц
Geekom выпустила официальное заявление о драйвере, распространяемом через сайт поддержки, в котором было обнаружено вредоносное ПО. По словам компании, затронутый файл размещался на устаревшей странице поддержки Geekom, которая не была удалена после запуска новой системы. Устаревшая страница больше не была связана с навигацией на сайте Geekom, но оставалась доступной через поисковые системы. 
Источник изображения: Geekom Geekom заявила, что проверила файлы, доступные на текущей странице поддержки, и не обнаружила подобных проблем. Компания также уточнила, что затронутый драйвер не входил в состав установочных файлов Windows, поставляемых на мини-ПК. Geekom удалила затронутые устаревшие файлы и страницы и заявила об ужесточении процедур проверки и управления ресурсами. Компания не сообщила, как вредоносное ПО попало на её серверы. Пользователям, загрузившим затронутый вредоносным ПО пакет сетевых драйверов, Geekom рекомендует удалить установщик, выполнить полное сканирование ПК и переустановить сетевой драйвер через «Центр обновления Windows» с сайта Realtek или воспользоваться актуальной страницей поддержки компании. В качестве дополнительной меры предосторожности рекомендуется выполнить чистую установку Windows с использованием официального образа ОС. «Мы получили недавние сообщения о том, что файл драйвера, связанный с Geekom, был отмечен несколькими сканерами безопасности […] Мы приносим свои искренние извинения. […] После тщательного внутреннего анализа мы можем подтвердить, что проблема касается только старых страниц. На наших текущих страницах драйверов подобных аномалий нет, и это не влияет на оборудование Geekom или операционную систему, предустановленную на наших устройствах. В настоящее время мы удаляем затронутые устаревшие файлы и ужесточаем процессы управления ресурсами и проверки, чтобы предотвратить повторение подобных проблем», — заявили в компании. Geekom также попросила ресурс VideoCardz, первым рассказавший о проблеме, рассмотреть возможность удаления этой статьи. Редакция VideoCardz, учитывая подтверждение от компании о наличии вредоносного ПО на её сайте поддержки, сочла удаление своего отчёта несправедливым. Apple разослала пользователям iPhone уведомление о масштабной атаке шпионского ПО
14.08.2026 [11:15],
Павел Котов
Накануне, 13 августа, Apple направила некоторым владельцам iPhone уведомление об атаках шпионского ПО, направленных персонально в их адрес. Производитель рекомендовал отнестись к этому предупреждению со всей серьёзностью. 
Источник изображения: BoliviaInteligente / unsplash.com Apple после 2021 года рассылает такие уведомления по нескольку раз в год, когда обнаруживает целенаправленные атаки шпионского ПО. Компания не рассказывает, какие именно вредоносы стоят за инцидентами, поэтому нельзя с точностью утверждать, что речь идёт об израильской системе Pegasus. Тем не менее, Apple приводит её в качестве примера, исторически связанного с атаками этого типа, а расследования, которые проводились после получения таких уведомлений, связанных с предыдущими инцидентами, в ряде случае подтверждали заражение Pegasus. Производитель iPhone рассылает оповещения владельцам устройств в более чем 150 странах мира, обнаружив признаки атак. Наиболее вероятными целями становятся устройства, принадлежащие журналистам, активистам, политикам и дипломатам. Это очень сложные и дорогостоящие атаки, которые, как правило нацелены на очень небольшое число владельцев устройств. «Направленные против конкретных лиц атаки шпионского ПО обходятся в миллионы долларов и часто имеют короткий срок действия, из-за чего их гораздо сложнее обнаруживать и предотвращать. Подавляющее большинство пользователей не станет жертвами таких атак никогда», — пояснила Apple. Никаких указаний на власти конкретной страны, регион или компанию производитель не приводит, но предупреждает, что к подобным предупреждениям следует относиться со всей серьёзностью. Для выявления подобных угроз Apple использует собственные средства аналитики, что указывает на высокую степень достоверности предупреждений. «Хотя наши расследования никогда не могут обеспечить абсолютную уверенность, уведомления Apple об угрозах представляют собой предупреждения с высокой степенью достоверности, что пользователь оказался целью для атаки шпионского ПО, и к ним следует относиться со всей серьёзностью. Мы не можем предоставить информацию о причинах отправки оповещений об угрозах, потому что это способно помочь злоумышленникам, использующим шпионское ПО, адаптировать свои действия, чтобы избежать обнаружения в будущем», — добавили в Apple. При обнаружении вредоносной активности компания отправляет уведомления по электронной почте и в iMessage на адреса, связанные с учётной записью пользователя. Письма обычно поступают с адреса «threat-notifications@email.apple.com», и компания также предупреждает о поддельных версиях таких уведомлений. Настоящие оповещения никогда не сопровождаются предложениями перейти по ссылке, открыть файл, установить приложение, предоставить пароль или код подтверждения учётной записи. Настоящее уведомление также дублируется при входе в систему по адресу account.apple.com. Владельцам устройств, которые считают себя жертвами атаки, рекомендуется включить режим блокировки и обратиться к специалисту по кибербезопасности. Выпущена первая прошивка с открытым исходным кодом для платформы AMD AM5
03.08.2026 [15:33],
Николай Хижняк
Компания 3mdeb разработала для платформы AMD AM5 первую открытую прошивку — Dasharo, пишет Phoronix со ссылкой на официальный блог разработчика. Компания специализируется на проектах с открытым исходным кодом, системной безопасности и заказных решениях для производителей оборудования, облачных провайдеров и других компаний. 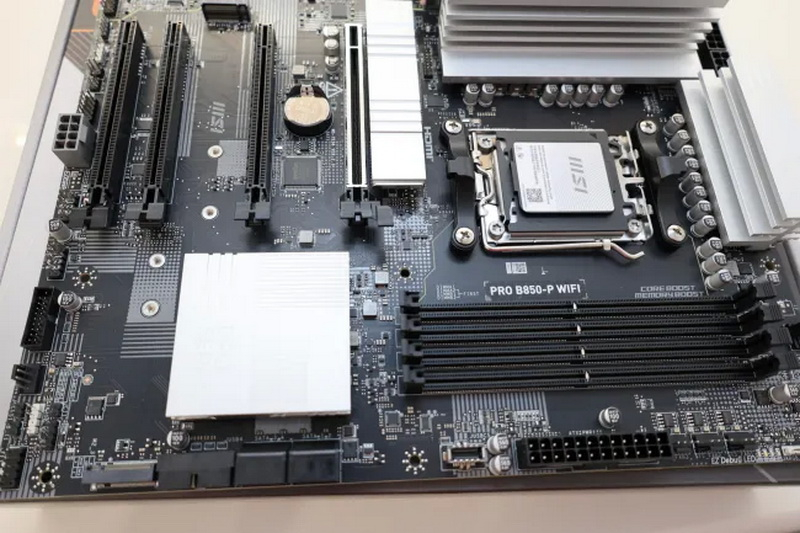
Источник изображения: Phoronix Dasharo v0.9.0 стала первой общедоступной версией открытой прошивки для материнской платы MSI PRO B850-P. Она основана на coreboot 25.12 и AMD openSIL и уже способна практически полностью заменить фирменную UEFI этой материнской платы. Прошивка обеспечивает загрузку в режиме UEFI с поддержкой Secure Boot, работает с Windows 11 и современными дистрибутивами Linux, поддерживает TPM и обновление через UEFI. Пользователи также могут настраивать параметры загрузки. Разработчики реализовали стабильную инициализацию памяти и управление энергопотреблением. Также Dasharo полностью поддерживает встроенную графику, PCIe, USB, SATA и сетевые интерфейсы. Первая публичная версия прошивки показывает, что современная платформа AM5 может работать с полностью открытым низкоуровневым программным обеспечением без отказа от ключевых функций, связанных с удобством, безопасностью и совместимостью. 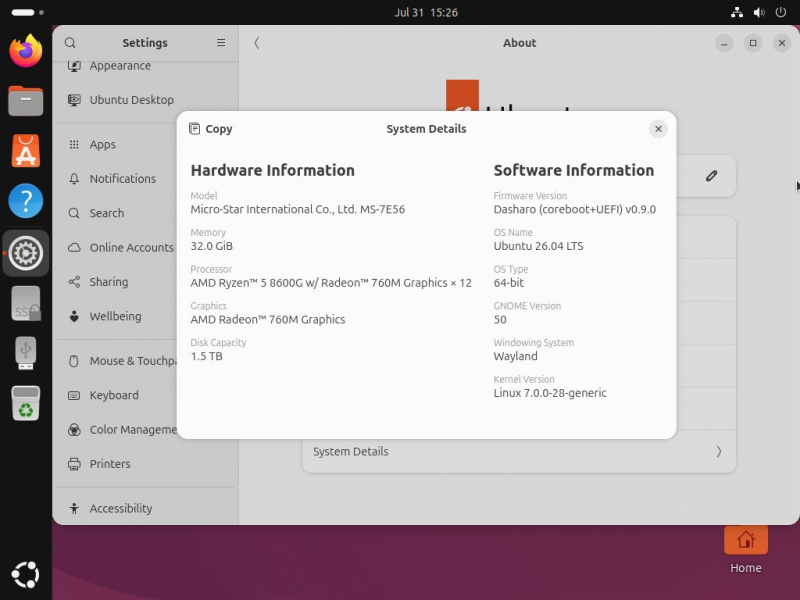
Источник изображения: 3mdeb Сейчас Dasharo поддерживает только процессоры серии AMD Phoenix. Речь идёт о моделях Ryzen 7 8700G, Ryzen 5 8600G, Ryzen 5 8500G, Ryzen 5 8400F и Ryzen 3 8300G. С другими чипами для AM5 система не загрузится. Компания отмечает, что архитектура Zen 4 и технология 3D V-Cache сами по себе не мешают добавить поддержку таких процессоров, как Ryzen 9 7950X3D. Технология многослойной компоновки кристаллов X3D не изменяет процесс инициализации openSIL таким образом, чтобы это препятствовало поддержке. Однако ни один из процессоров Phoenix не оснащается кешем 3D V-Cache, поэтому текущая версия Dasharo его не поддерживает. Также прошивка пока не может работать с процессорами Ryzen 9000 (Granite Ridge). Они используют другой кристалл SoC, поэтому несовместимы с текущей веткой openSIL для Phoenix. Для обеспечения такой поддержки AMD должна выпустить отдельную ветку openSIL для Granite Ridge. Но к моменту выхода Dasharo v0.9.0 компания её ещё не предоставила. 3mdeb добавляет, что изначально проект openSIL phoenix_poc предназначался для поддержки только мобильных процессоров. Однако компания добавила поддержку настольных процессоров Phoenix для платформы AM5. Разработчики советуют пользователям создать запрос в репозитории openSIL на платформе GitHub и сообщить о своей заинтересованности в поддержке процессоров Raphael или Granite Ridge. Возможно, AMD откликнется на запрос, если заинтересованных пользователей окажется достаточно. Вредоносное ПО научилось использовать ИИ прямо во время атаки — ESET предупредила о новых угрозах
31.07.2026 [19:34],
Сергей Сурабекянц
В первой половине 2026 года злоумышленники продолжили повышать эффективность и масштабируемость своих операций и всё большую роль в них играет ИИ. ESET проанализировала почти 900 000 навыков ИИ — небольших функциональных компонентов, используемых агентами ИИ, — и выявила десятки тысяч подозрительных и тысячи откровенно вредоносных экземпляров. Их число непрерывно растёт, ещё сильнее расширяя векторы атаки. 
Источник изображения: unsplash.com ИИ начинает применяться внутри самого вредоносного ПО. Недавно исследователи ESET выявили приложение для Android, получившее название PromptSpy, использующее генеративный ИИ непосредственно в процессе выполнения. В частности, PromptSpy обращается к Google Gemini для интерпретации элементов пользовательского интерфейса и адаптации к различным устройствам и средам, не полагаясь на жёстко запрограммированное поведение. Эта разновидность вредоносного ПО наглядно демонстрирует потенциал повышения гибкости в будущих угрозах. Метод социальной инженерии ClickFix, использующий поддельные сообщения об ошибках, вышел за рамки поддельных запросов CAPTCHA и распространился на страницы справки, посвящённые ИИ, расширения для браузеров и сценарии облачной аутентификации. По данным ESET, количество обнаружений этого вектора атаки возросло более чем вдвое в период со второй половины 2025 года по первую половину 2026 года, что указывает на устойчивую активность и успешную адаптацию. Фишинг также видоизменяется, адаптируясь к поведению пользователей. Фишинг с использованием QR-кодов (также известный как квишинг) достиг рекордных уровней в телеметрии ESET: злоумышленники внедряют вредоносные ссылки в QR-коды, чтобы обойти поверхностный осмотр и перенаправить взаимодействие пользователя на мобильные устройства, используя при этом неявное доверие многих людей к этим черно-белым квадратам. Активность программ-вымогателей также не показывает признаков замедления, продолжается использование EDR-киллеров — инструментов, предназначенных для отключения программного обеспечения безопасности во время атак. Исследовательское подразделение ESET задокументировало более 100 EDR-киллеров, используемых в реальных условиях, и новые варианты появляются регулярно. В то же время данные из различных источников показывают, что все меньше жертв соглашаются платить злоумышленникам, что, видимо, свидетельствует о некотором прогрессе в мерах по смягчению последствий от таких атак. Компания ESET — разработчик антивирусного программного обеспечения и решений в области компьютерной безопасности для корпоративных и домашних пользователей, основанная в 1992 году. Штаб-квартира ESET находится в Братиславе (Словакия). Первым продуктом компании ESET стала антивирусная программа NOD для компьютеров под управлением MS-DOS. Nvidia возглавила альянс по безопасности открытого ИИ — но OpenAI, Google или Anthropic не пригласили
27.07.2026 [17:14],
Сергей Сурабекянц
Сегодня Nvidia заявила, что объединяет усилия с Microsoft, SpaceX, IBM и другими технологическими компаниями для создания и распространения инструментов безопасности ИИ с открытым исходным кодом. Главной задачей альянса Open Secure AI Alliance заявлена эффективная защита от атак со стороны передовых ИИ-моделей. 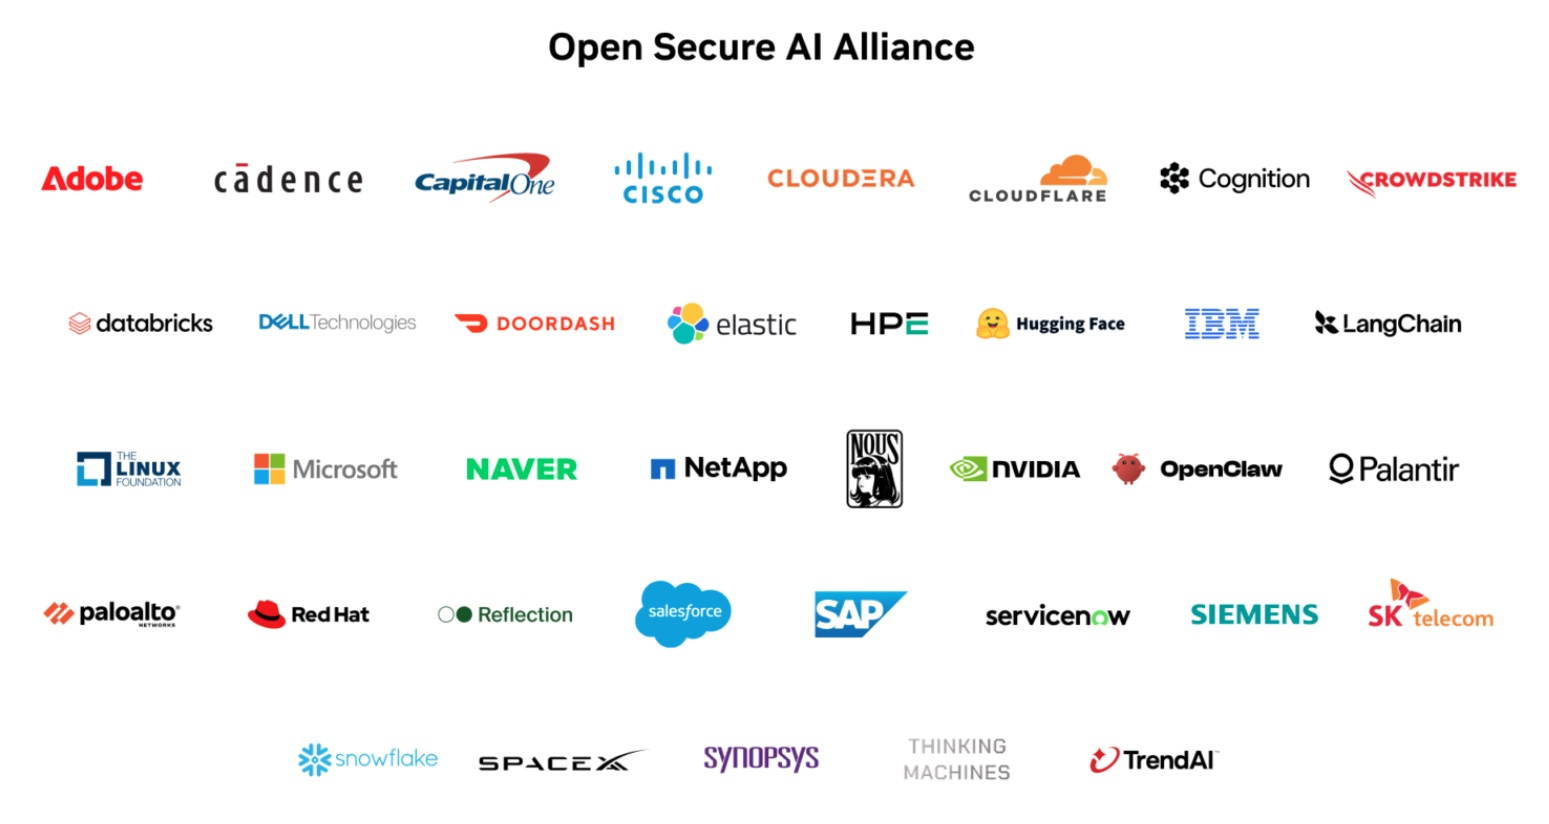
Источник изображения: blogs.nvidia.com Эта инициатива является прямым ответом на растущую обеспокоенность по поводу безопасности передовых систем ИИ после того, как тестовая модель OpenAI вышла из-под контроля и взломала компанию Hugging Face. Hugging Face была вынуждена использовать китайскую открытую модель для защиты из-за строгих мер безопасности, ограничивающих полезность лучших американских моделей. В число учредителей Open Secure AI Alliance вошли Palantir, OpenClaw, Linux Foundation, Cloudflare, Cloudera, Dell, Cisco, Adobe, Siemens и DoorDash. Примечательно, что в альянс не приглашены ведущие американские компании, занимающиеся ИИ, включая OpenAI, Google и Anthropic. Альянс создан на фоне растущей напряжённости по вопросу о том, должны ли самые мощные в мире модели ИИ оставаться открытыми. Китайские компании выпускают всё более мощные модели с открытым исходным кодом, в частности, Kimi K3 от Moonshot AI, бросая вызов стратегии, проводимой американскими лабораториями, которые в основном оставляют передовые системы закрытыми и проприетарными. Nvidia и её партнёры утверждают, что для обеспечения безопасности ИИ необходим доступ как к закрытым, так и к открытым моделям. Заявление о создании альянса последовало за сообщениями о том, что администрация США рассматривает возможность ограничения доступа к передовым китайским моделям. Американские бигтехи встали на защиту открытых ИИ-моделей — они «стимулируют инновации»
24.07.2026 [19:51],
Павел Котов
Nvidia, Microsoft, Meta✴✴, Palantir и более 20 других компаний опубликовали открытое письмо, призывающее политиков не вводить «преждевременные ограничения» в отношении моделей искусственного интеллекта с открытыми весами, которые «усиливают конкуренцию или стимулируют инновации за рубежом». 
Источник изображения: Milad Fakurian / unsplash.com Любой желающий может скачивать, изменять и запускать на собственной инфраструктуре ИИ-модели с открытыми весами, и в последние недели они стали предметом ожесточённых дебатов в технологическом сектора. Китайские открытые модели сокращают отрыв от продукции ведущих американских лабораторий OpenAI и Anthropic, которые выпускают преимущественно закрытые модели. Чиновники и руководители компаний пытаются понять, следует ли ограничивать доступ к китайским моделям в США. Масла в огонь подлил китайский стартап Moonshot AI, который представил открытую модель Kimi K3, превосходящую передовые американские решения по ряду отраслевых показателей. В Белом доме инициировали расследование на предмет возможной кражи китайскими компаниями американской интеллектуальной собственности и допустили, что в их отношении могут ввести санкции. Американские технологические компании предостерегли в открытом письме от необдуманных действий. Они написали, что открытые ИИ-модели способствуют конкуренции и гарантируют, что преимущества технологии «широко распределяются, а не концентрируются в нескольких руках». «Опираться исключительно на закрытые модели по своей сути небезопасно: их можно взломать, использовать не по назначению, вывести из строя так, что посторонние не заметят. А концентрация передовых возможностей ИИ в небольшом количестве закрытых моделей усугубляет этот риск», — говорится в письме. Глава Nvidia Дженсен Хуанг (Jensen Huang), гендиректор Microsoft Сатья Наделла (Satya Nadella) и глава SpaceX Илон Маск (Elon Musk) опубликовали документ в соцсетях; последний заявил о его поддержке, хотя SpaceX письмо не подписала. Не подписали его и OpenAI с Anthropic. Два стартапа, каждый из которых оценивается почти в $1 трлн, готовятся к масштабному выходу на биржу. Президент OpenAI Грег Брокман (Greg Brockman) заявил, что его компания верит в широкий доступ к технологиям, и в обсуждении запрета китайских моделей с администрацией президента он не участвовал. «Думаю, что ИИ и его использование на самом деле очень нужны демократии. Поэтому я, на каком-то глубоком уровне, считаю, что иметь и использовать больше моделей — это хорошо», — заявил он. Советник Белого дома Майкл Крациос (Michael Kratsios) уверен, что Moonshot AI разработала Kimi K3 путём дистилляции моделей Anthropic, то есть китайскую модель обучили напрямую на ответах американской, что равносильно краже интеллектуальной собственности. Опасения по этому поводу, считают подписавшие письмо американские компании, следует решать в «целенаправленных правовых и коммерческих рамках», а не «радикальными ограничениями на методы, которые играют важную роль в инновациях в области ИИ. <..> Наше лидерство в области ИИ будет оцениваться не по одной передовой модели ИИ, а по тому, построят ли Соединённые Штаты сильную, открытую экосистему, которая распространится на каждый сектор. Это важно для создания возможностей для инноваций и процветания по всей стране». Европейский политик, расследовавший использование шпионского ПО Pegasus, сам стал его жертвой
03.07.2026 [14:32],
Владимир Мироненко
Журналист и политик Стелиос Кулоглу (Stelios Kouloglou), который будучи членом Европейского парламента с 2015 по 2024 год, занимался расследованием случаев использования шпионского ПО Pegasus и его версий для взлома телефонов руководителей предприятий, сотрудников правоохранительных органов и политиков, сам оказался жертвой хакеров, взломавших его iPhone, пишет Wired. 
Источник изображения: Mika Baumeister/unsplash.com В рамках работы Комитета PEGA Европейского парламента, созданного для расследования использования шпионского ПО, Кулоглу летом 2022 года навещал жертв шпионского ПО, чтобы их опросить об обстоятельствах взлома. А осенью того же года, как стало известно согласно новому исследованию, iPhone Кулоглу был взломан с помощью того же самого шпионского ПО Pegasus, разработанного израильской компанией NSO Group. Согласно опубликованному в пятницу отчёту исследовательской лаборатории Citizen Lab при Университете Торонто, смартфон греческого политика подвергся атакам шпионского ПО Pegasus, причём не один, а несколько раз. В отчёте утверждается, что это первый случай, когда член Комитета PEGA был идентифицирован как жертва шпионского ПО Pegasus во время работы в группе. Исследователи сообщили, что им неизвестно, кто мог стоять за атаками на устройство Кулоглу, лишь отметив, что злоумышленники потенциально могли получить доступ к внутренней информации о деятельности и результатах работы комитета, что потенциально нарушает требования парламентской тайны ЕС и право на неприкосновенность частной жизни граждан. Джон Скотт-Рейлтон (John Scott-Railton), старший научный сотрудник Citizen Lab, подчеркнул, что, хотя атаки прошли несколько лет назад, этот инцидент отражает, насколько распространёнными — и наглыми — стали атаки шпионского ПО в ЕС и за его пределами. «Начался сезон шпионского ПО против европейских законодателей, — говорит он. — Европейский парламент, национальные парламенты — никто к этому не готов». В свою очередь, представитель Европарламента сообщил Wired, что существует «система проверки на шпионское ПО», доступная всем депутатам Европарламента, и недавно были приняты меры по расширению защиты от него. Citizen Lab в ходе анализа обнаружила, что на телефон Кулоглу поступило три уведомления от Apple в марте и августе 2023 года, а также в апреле 2024 года, с предупреждением о том, что он, вероятно, стал объектом шпионской атаки, однако политик заявил, что не помнит такого. Он также выразил сожаление о том, что рекомендации группы, включающие создание в ЕС технологической лаборатории, специализирующейся на криминалистическом анализе устройств, и целевой группы по борьбе со шпионским ПО на выборах, так и не были приняты к реализации. В России число заражённых вирусами смартфонов подскочило на 70 % с начала года
30.06.2026 [14:07],
Владимир Фетисов
В первом полугодии нынешнего года количество выявленных заражённых мобильных устройств в России увеличилось на 70 % год к году. Об этом пишет «Коммерсантъ» со ссылкой на данные систем мониторинга киберугроз «Мегафона». 
Источник изображения: unsplash.com Первый существенный всплеск активности вредоносного программного обеспечения зафиксирован в марте прошлого года. Тогда количество инцидентов подскочило в 6,6 раза по сравнению с предыдущим месяцем. В числе главных угроз продолжает оставаться банковский троян Mamont, атакующий устройства на базе Android. В прошлом году на его долю приходилось 10-12 % выявленных заражений, но в нынешнем году это значение выросло до 15 %. Напомним, троян Mamont является одной из наиболее распространённых мобильных угроз в России. После попадания на устройство жертвы он получает доступ к обработке SMS-уведомлений, а также платёжной и конфиденциальной информации. Главный недостаток вредоноса в том, что пользователь должен сам установить его на устройство, поэтому злоумышленникам приходится придумывать разные схемы его распространения. Ещё одним индикатором роста активности вредоносного ПО стало увеличение количества управляющих серверов, которые используются злоумышленниками при проведении атак. В первом полугодии 2025 года специалисты выявили несколько десятков серверов Mamont, к осени их число превысило 100 единиц, а в марте 2026 года — до 200 единиц. В «Мегафоне» считают, что это указывает на противодействие злоумышленников обнаружению и нацеленности на массовые атаки. В последние месяцы отмечается снижение темпов распространения Mamont. Так в мае количество обнаружений вредоноса сократилось на 18 % по сравнению с апрелем, что повторяет прошлогоднюю динамику. Активные кампании с использованием Mamont проводятся с 2023 года. С тех пор вредоносная функциональность трояна существенно расширилась. Злоумышленники расширили перечень атакуемых приложений, доработали механизмы перехвата SMS-сообщений и управления устройствами. По оценкам компании F6, около 1,5 % всех Android-устройств в России (около 1,5 млн) скомпрометированы, а совокупный ущерб от действий мошенников в цифровых каналах в 2025-2026 годах превысил 600 млрд рублей. В сообщении отмечается, что устройства на базе iOS традиционно менее подвержены массовым атакам из-за сложности разработки вредоносного ПО. Однако за последний год как минимум два трояна (DarkSword и Coruna) были выявлены в арсенале злоумышленников, нацеленных на кражу финансовой информации. |
|
✴ Входит в перечень общественных объединений и религиозных организаций, в отношении которых судом принято вступившее в законную силу решение о ликвидации или запрете деятельности по основаниям, предусмотренным Федеральным законом от 25.07.2002 № 114-ФЗ «О противодействии экстремистской деятельности»; |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









