


Опрос
|
реклама
Быстрый переход
В США построили земноводного робота-червя WorMa — ему помогает вода в хвосте и голове
13.10.2026 [13:05],
Павел Котов
Американские инженеры построили напоминающего червя робота, способного передвигаться как в воде, так и на суше. Помогает ему механизм на основе воды, который переносит центр тяжести конструкции из головной в хвостовую части и обратно. 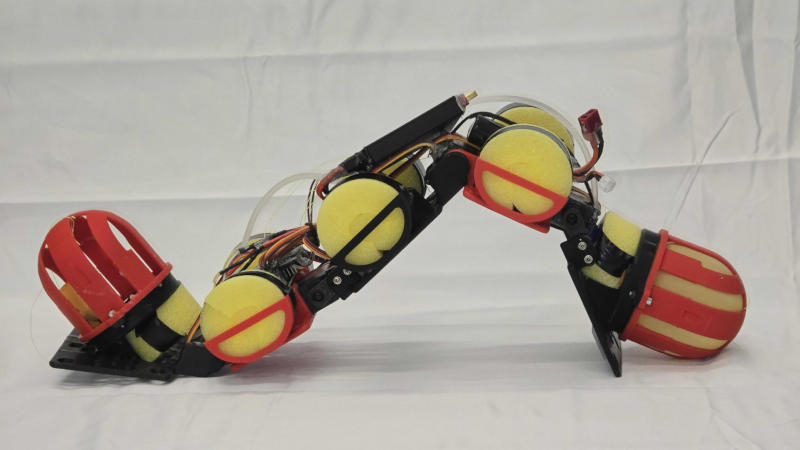
Источник изображения: engineering.nyu.edu Проект, разработанный специалистами Инженерной школы Тандона при Нью-Йоркском университете, получил название WorMa — в нём объединены слова «червь» (worm) и «масса» (mass). Робот действительно напоминает гигантского червя: он состоит из пяти сегментов и четырёх подвижных сочленений; машина имеет длину 50 см при массе чуть более 1 кг. Почти треть массы приходится на два резервуара с водой в головной и хвостовой части. Установленный в центральной области насос перекачивает 300 г воды между головой и хвостом, смещая центр масс в зависимости от направления движения. Когда WorMa нужно подняться по наклонной поверхности, вода перемещается в головную часть. Дополнительный вес увеличивает нагрузку на переднюю часть робота, обеспечивая лучшее сцепление с поверхностью. В результате машина преодолевает подъёмы с уклоном до 19,5°. В воде механизм обратный: масса воды перемещается в хвостовую часть, смещая вес робота назад, за счёт чего он плывёт на 26 % быстрее, чем без перераспределения веса. А когда WorMa нужно выбраться на берег, жидкость снова перемещается в головную часть, обеспечивая передней секции достаточное сцепление, чтобы подтянуть остальную часть корпуса на наклонную поверхность. Самая сложная схема для робота — преодоление ступеней: принцип тот же, но вес приходится перераспределять постоянно. Сначала жидкость перемещается вперёд, чтобы добиться надёжного сцепления; затем — назад, что облегчает подъём головной части и её выдвижение к ступени. Когда голова и выполняющее роль шеи сочленение закрепляются на краю ступени, жидкость снова перекачивается в переднюю часть, позволяя роботу подтянуть хвост, и цикл повторяется. Эта схема позволяет WorMa преодолевать ступени высотой до 15 см. Сейчас авторы проекта намерены увеличить скорость работы насоса и повысить его автономность. WorMa пока лишён сенсоров для распознавания типа поверхности, поэтому перераспределение веса осуществляется извне. Получив набор сенсоров и способность распознавать меняющееся окружение, робот сможет самостоятельно распределять вес и со временем перемещаться почти полностью автономно. Anthropic предупредила о нашествии ИИ-червей — они смогут автономно размножаться и заражать телевизоры, бытовую технику и серверы
13.10.2026 [12:38],
Алексей Разин
Развитие небольших ИИ-моделей уже к началу следующего года может создать условия для их практически бесконтрольного распространения, предупредили в Anthropic. Блокировать распространение таких «ИИ-червей» будет чрезвычайно сложно, они будут поражать всё новые типы устройств без вмешательства человека. 
Источник изображения: Unsplash, Brecht Corbeel Приняв недавно решение лишить свои передовые ИИ-модели доступа во всемирную сеть для обеспечения кибербезопасности, компания Anthropic тут же заявила, что эти модели в своём развитии находятся всего в нескольких месяцах от момента, когда смогут самовоспроизводиться в устройствах с подключением к интернету. Если компактные модели продолжат совершенствоваться с исторической скоростью, то уже к концу этого года они смогут автономно воспроизводиться, а малые репликаторы на основе весов, представляющие собой автономных компьютерных червей, получат такую возможность вскоре после этого. В своих экспериментах Anthropic пыталась понять, как ИИ-модели способны находить уязвимые устройства типа бытовой техники и электроники, копировать себя в их память и затем продолжать распространение без участия человека. Было обнаружено, что компактные модели с менее чем 30 млрд параметров способны завершить некоторые из шагов, необходимых для самовоспроизводства. При этом такие модели с трудом способны завершить всю последовательность действий, необходимых для этого, от начала и до конца. То есть, их способность к самовоспроизводству не является достаточно надёжной. В упрощённых тестах с ослабленными проверками в сфере безопасности модели GLM-5.2 и более сильные демонстрировали способность пройти всю последовательность самовоспроизведения от начала до конца. Представители Anthropic предупредили, что остановить распространение самовоспроизводящихся моделей будет очень сложно, поскольку условно нет «центрального рубильника» для их отключения. В отличие от вирусов, созданных без помощи ИИ, такие модели тратят до нескольких дней на самовоспроизводство, но довольствуются при этом аппаратными ресурсами устройств с достаточно низкой производительностью. В своих экспериментах Anthropic сосредоточилась на ТВ-приставках, умных телевизорах под управлением Android, умной бытовой технике и прочих устройствах с подключением к интернету, поскольку они обычно слабее защищены. Заражённая таким ИИ-червём сеть способна разрастаться, но медленнее по сравнению с рукотворными вирусами подобного типа, и для этого требуется достаточное количество заражённых машин. Такие черви теоретически могут заражать и более производительные системы, включая серверные конфигурации на базе центральных процессоров, но эксперименты Anthropic с коммерчески доступными ЦОД не показали их способность к самовоспроизводству. Автономно воспроизводящиеся ИИ-системы распространяются достаточно медленно, полагаясь на общедоступные и плохо защищённые вычислительные ресурсы. Соответствующие устройства нужно лучше защищать для предотвращения подобных «эпидемий», подчёркивает Anthropic. Специалисты признались, что не уверены, в какой именно форме будет осуществляться автономное самовоспроизводство ИИ-моделей. Это может быть медленной и распределённой средой, живущей на относительно слабо защищённых устройствах. Либо это может оказаться мощной кибермоделью, которая с высокой скоростью проникает в ЦОД, или моделью, которая обманывает людей с целью получения доступа к вычислительным ресурсам. ИИ написал опасного червя для взлома WeChat
09.09.2026 [22:33],
Павел Котов
Специализирующаяся на вопросах кибербезопасности компания Calif раскрыла информацию об уязвимости популярнейшего в Китае мессенджера WeChat — уязвимость обнаружила модель искусственного интеллекта. На основе уязвимости была разработана атака WeWorm и реализация в виде червя, который мог заражать платформу, выполняя в приложениях WeChat произвольный код. Сейчас уязвимость закрыта. 
Источник изображения: Adem AY / unsplash.com «Эксплуатация уязвимости занимает всего несколько секунд и открывает полный контроль над учётной записью WeChat. Мы можем читать и отправлять сообщения, совершать звонки и действовать от имени жертвы», — таким описанием эксперты сопроводили видеодемонстрацию WeWorm. Будучи червём, вредонос способен к самораспространению: взломав одну учётную запись WeChat, он переходит к другой, атакуя пользователей платформы по списку контактов. Атака затрагивает учётные записи как на Android, так и на iOS, распространяясь через звонки внутри приложения — отвечать на них жертве не нужно, от неё вообще не требуется никаких действий. Calif уведомила владеющую WeChat компанию Tencent о проблеме в июле, и к настоящему моменту уязвимость устранена. Проблема была связана с «ошибкой повреждения памяти в стеке VoIP приложения WeChat», пояснили эксперты. ИИ обнаружил проблему за два дня, на написание червя ушла ещё неделя — в эпоху до ИИ эта работа заняла бы несколько месяцев при наличии большой команды. Чтобы не допустить таких инцидентов со стороны злоумышленников, в Calif рекомендовали коллегам и представителям властей активнее использовать ИИ-модели для укрепления систем защиты и устранения уязвимостей, невзирая на геополитические разногласия США и Китая. Исследователи не уточнили, какая именно ИИ-система помогла обнаружить проблему, но компания сотрудничает с крупнейшими разработчиками. «Достаточно недосмотра в лаборатории или человека, который украдёт незавершённую версию [вируса], чтобы выпустить нечто вроде WeWorm в мир, прежде чем кто-либо будет к этому готов», — предупредили в Calif. Неизвестные опубликовали исходный код червя Miasma, и тот атаковал GitHub
10.06.2026 [18:16],
Павел Котов
Вирус Miasma стал распространяться как лесной пожар — неизвестные злоумышленники опубликовали его исходный код, дав возможность любому желающему модифицировать его и использовать в собственных целях. 
Источник изображения: Kevin Ku / unsplash.com В минувший понедельник, 8 июня, стали появляться вредоносные репозитории под названием «Miasma-Open-Source-Release». Администрация GitHub удаляет их, но эксперты SafeDep успели изучить один из проектов и установить, что это больше чем червь для атаки на цепочку поставок. Он позволяет оператору осуществлять «различные атаки с использованием украденных учётных данных против произвольных и целевых пакетов на общедоступных платформах, в том числе PyPI, npm, RubyGems, JFrog Artifactory, а также в репозиториях GitHub и механизмах GitHub Actions, отравлять конфигурации средств программирования с искусственным интеллектом, горизонтально перемещаться по SSH и осуществлять другие векторы атак». Первой подобный «подвиг» совершила хакерская группировка TeamPCP, которая открыла исходный код миничервя Shai-Hulud и объявила конкурс на проведение атак на цепочки поставок. Действующий схожим образом червь Miasma начал с того, что заразил более сотни проектов Red Hat и Microsoft, после чего начал распространяться на других жертв — по состоянию на вторник эксперты Socket отследили 473 поражённых пакета. Исходный код Miasma опубликован от имени четырёх пользователей, ранее подвергшихся взлому. С момента публикации исходного кода не удалось зафиксировать фактов использования Miasma в качестве оружия. 
Источник изображения: Philipp Katzenberger / unsplash.com Интересной особенностью обоих этих червей является то, что для их работы не требуется запускать отдельный сервер для управления и контроля (C2) — все соответствующие функции реализуются штатными средствами платформы GitHub. В итоге службе безопасности «приходится работать ближе к протоколу приложения, чтобы выявлять поведенческие, а не сетевые аномалии». Управляющие команды прячутся в публичных коммитах GitHub, которые обнаруживаются штатными средствами поиска по специальным меткам. Метке «DontRevokeOrItGoesBoom» сопутствует принадлежащий злоумышленнику персональный токен доступа (PAT), зашифрованный с помощью AES-256-CBC — эти данные используются для отправки похищенных червём учётных данных и другой конфиденциальной информации. Метке «TheBeautifulSandsOfTime» сопутствует код JavaScript, который проверяется один раз при запуске и после проверки полезная нагрузка выполняется через eval() — функцию, которая запускает выполнение текстовой строки как кода. Наконец, c меткой «firedalazer» поставляются URL-адреса скриптов на Python для осуществления мониторинга. Все три канала доступны без авторизации, используют общедоступный API поиска коммитов на GitHub, а также разные ключи проверки и расшифровки, то есть компрометация одного не даёт возможности скомпрометировать два других. Исследователи создали червя на основе ИИ — он может использовать любую известную компьютерную уязвимость
03.06.2026 [16:30],
Владимир Мироненко
Исследователи из Университета Торонто создали с помощью общедоступных ИИ-моделей прототип червя, способного использовать любую известную компьютерную уязвимость. Такие черви могут распространяться по сетям и вызывать хаос в интернете, пишет Engadget. 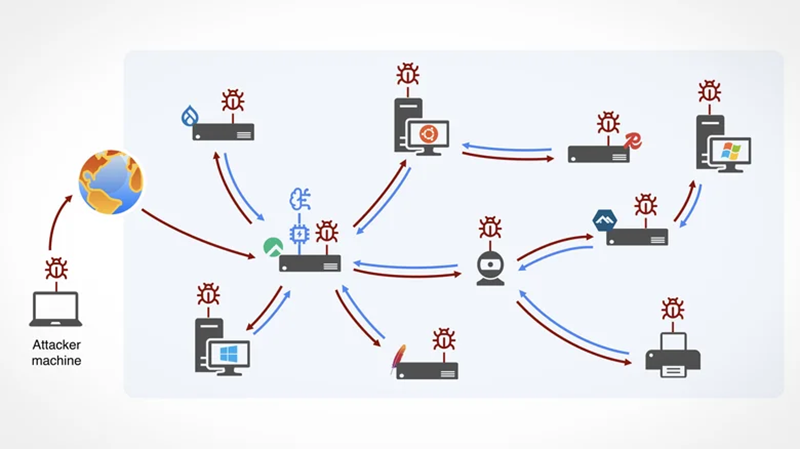
Источник изображения: University of Toronto/Engadget Обычно типичный компьютерный червь разрабатывается программистами для использования конкретных сетевых уязвимостей и может быть остановлен путем их исправления. В свою очередь, канадские исследователи, работая в защищённой закрытой среде и принимая обширные меры предосторожности, использовали ИИ-модели с открытым исходным кодом для создания гораздо более сложного прототипа червя, который распространился по тестовой сети команды без вмешательства человека. Этот тип червя способен адаптировать свои действия к различным типам уязвимостей на нескольких платформах, включая Linux, Windows и устройства IoT. Он собирает данные по мере продвижения по сети, перехватывая пароли и обнаруживая новые уязвимости, которые помогают ему захватить контроль над другими машинами. В случае, если на компьютере уязвимость была обнаружена и исправлена, червь может использовать для повторной атаки на него другие уязвимости. Вдобавок ко всему, червь использует вычислительную мощность заражённых машин для продолжения своих действий и выработки стратегии будущих атак. «Хакерам обычно приходилось отдавать приоритет наиболее ценным целям, поскольку время и вычислительные ресурсы были ограничены, — говорит ведущий автор проекта Николас Паперно (Nicolas Papernot). — Но теперь, после запуска червя, стоимость его использования снижается почти до нуля». Созданный исследователями прототип червя может использовать только известные уязвимости и не может находить неизвестные, как разработанная Anthropic модель Mythos. Однако злоумышленники вполне могли бы адаптировать его для поиска и использования новых уязвимостей — что сделало бы его практически неуязвимым в случае распространения. «Во взаимосвязанном мире ни одна система не застрахована от этой угрозы, — сказал Паперно. — Распространение этих результатов — первый шаг к тому, чтобы побудить исследователей, лидеров отрасли и политиков к действиям — и как можно быстрее». Исследователи обнаружили «червя», превращающего роботов Unitree в армию зомби
26.09.2025 [04:25],
Анжелла Марина
Исследователи в области кибербезопасности раскрыли критическую уязвимость в интерфейсе настройки Wi-Fi через Bluetooth Low Energy (BLE) у роботов компании Unitree, которая позволяет злоумышленникам получать полный контроль на уровне root. Уязвимость затрагивает «четвероногие» модели Go2 и B2, а также роботов-гуманоидов G1 и H1, и обладает свойством самораспространения — заражённый робот может автоматически компрометировать другие устройства в радиусе действия Bluetooth. 
Источник изображения: Bin4ry/github.com Уязвимость, получившая название UniPwn, была обнаружена исследователями Андреасом Макрисом (Andreas Makris) и Кевином Финистерре (Kevin Finisterre), и по состоянию на 20 сентября 2025 года остаётся неисправленной в прошивке роботов. По данным издания IEEE Spectrum, это первый крупный публичный эксплойт, направленный на коммерческую платформу человекоподобных роботов. Устройства Unitree используют первоначальное подключение по BLE для упрощения настройки подключения к Wi-Fi. Хотя принимаемые BLE-пакеты зашифрованы, ключи шифрования жёстко заданы в прошивке. Несмотря на наличие механизма аутентификации, для получения доступа злоумышленнику достаточно зашифровать строку «unitree» указанными ключами, после чего робот распознаёт атакующего как авторизованного пользователя. Далее возможно внедрение произвольного кода под видом имени сети (SSID) и пароля Wi-Fi. При попытке подключения робот исполняет этот код без дополнительной проверки. По словам Макриса, в качестве доказательства концепции был продемонстрирован простой сценарий, вызывающий перезагрузку робота, однако потенциал атаки значительно шире: возможна установка трояна в загрузочную последовательность для кражи данных и блокировки обновлений прошивки без ведома пользователя. Кроме того, поскольку уязвимость использует BLE, заражённые роботы могут автоматически находить и компрометировать другие устройства Unitree в зоне досягаемости, формируя сеть ботнет из роботов. Исследователи впервые связались с разработчиком роботов в мае 2025 года в рамках ответственного раскрытия уязвимости, однако после нескольких обменов сообщениями без существенного прогресса компания прекратила в июле отвечать. Макрис отметил, что ранее уже сталкивался с игнорированием со стороны Unitree — в частности, при сообщении о «бэкдоре» (back door) в модели Go1. Макрис выразил сомнение, является ли текущая проблема следствием намеренных действий или халатной разработки. Unitree на момент публикации не ответила на запрос IEEE Spectrum о комментарии. Виктор Маораль-Вильчес (Víctor Mayoral-Vilches), основатель компании Alias Robotics, занимающейся кибербезопасностью робототехники, подтвердил, что Unitree, как и некоторые другие производители, систематически игнорирует обращения исследователей. Он также сообщил о других проблемах безопасности в роботах Unitree, включая скрытую передачу телеметрических данных, в том числе аудио и видео на серверы в Китае. Маораль-Вильчес объяснил особый интерес исследователей к Unitree широким распространением её доступных и недорогих роботов, в том числе в критически важных сферах. В качестве временной защиты он рекомендует использовать изолированные Wi-Fi-сети и отключать Bluetooth, отмечая, что для реальной безопасности пользователям зачастую приходится самостоятельно модифицировать устройства. Оба исследователя подчёркивают, что долгосрочная ответственность за безопасность лежит на Unitree, которой необходимо наладить диалог с экспертным сообществом, хотя, по словам Макриса, стопроцентно защищённых систем не бывает, а, по мнению Маораль-Вильчеса, сложность современных гуманоидов делает их особенно уязвимыми. Эксперты предупреждают, что аналогичные уязвимости, вероятно, будут найдены и у других производителей, а последствия массового взлома роботов могут выйти далеко за пределы репутационного ущерба, так как неуправляемое устройство представляет реальную физическую опасность. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018







